
Box Architect: KI-Agenten entwerfen Workflows – doch die Beta kommt erst
Die zentrale Neuigkeit: Agentische Prozessarchitektur statt einzelner Chats
Box Architect soll ganze Geschäftsprozesse aus Zielen entwerfen. Die eigentliche Agenten-Governance ist bereits GA, Architect folgt als Q4-Beta, neue Bedrohungsabwehr 2027.
Vom Dokument zum selbst entworfenen Workflow
Box hat am 5. November 2026 mit Box Architect eine neue Ebene für KI-gestützte Geschäftsprozesse angekündigt. Mitarbeitende sollen ein gewünschtes Ergebnis beschreiben können – beispielsweise den Eingang eines Vertrags, die Prüfung definierter Klauseln und die Weiterleitung von Ausnahmen. Architect soll daraus Arbeitsschritte, Formulare, Metadatenmodelle, Agenten und Freigabepunkte zusammenstellen. <a href="https://blog.box.com/box-unveils-architect-reimagine-content-workflows-frontier-ai">Box beschreibt diese Architektur ausführlich</a>. Ein reibungsloser Produktivbetrieb ist damit aber noch nicht belegt.
Die interessante Veränderung liegt im Prozessdesign selbst. Klassische Automatisierungen brauchen zuvor definierte Regeln; Box will den Entwurf solcher Regeln und Übergaben mit Frontier-Modellen unterstützen. Erst nach menschlicher Überprüfung soll daraus ein eingesetzter Workflow werden. Die Inhalte bleiben laut Anbieter in Box und nutzen bestehende Berechtigungen und Aufbewahrungsregeln. Welche Ausnahmen ein konkreter Kunde tatsächlich konfigurieren kann, muss getestet werden.
Drei Produktzustände, die nicht vermischt werden dürfen
Die Pressemitteilung enthält gleich drei unterschiedliche Veröffentlichungstermine: Agent Security Controls sind laut Box jetzt allgemein verfügbar – für Shield-Kunden und Enterprise Advanced. Box Architect startet dagegen erst im vierten Quartal 2026 als Beta für Enterprise Advanced. Erweiterte Bedrohungserkennung gegen Massenexfiltration, Sitzungsübernahme und Massenlöschung ist für Anfang 2027 angekündigt.
Für Beschaffungsentscheidungen bedeutet das: Wer heute ein Freigabeprojekt plant, darf GA-Guardrails prüfen, aber weder den künftigen Architect-Editor noch die neuen Angriffserkennungen stillschweigend als bereits ausgeliefert behandeln. Beta-Termine sind kein Beleg für einen allgemein verfügbaren Funktionsumfang und Hersteller-Roadmaps keine Liefergarantie.
AgentenCode-Statusmatrix: GA, Q4-Beta und 2027
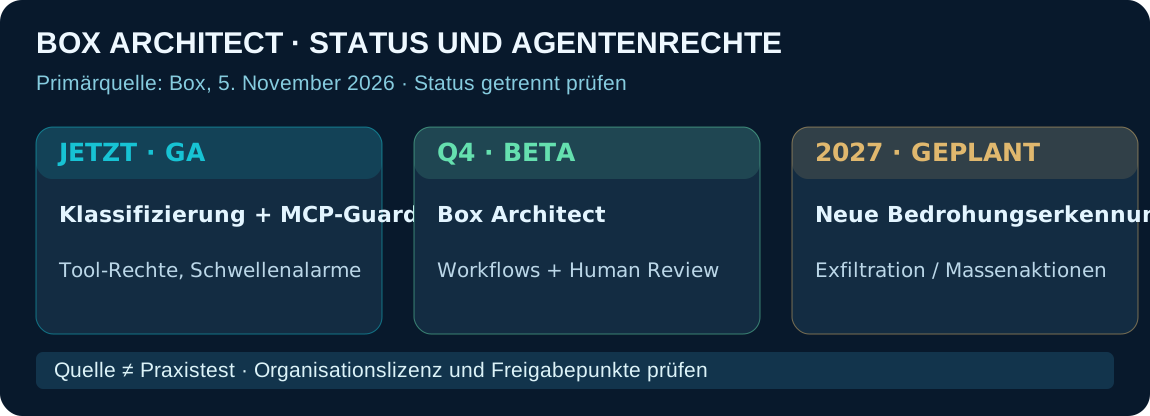
Die Matrix unterscheidet heute verfügbare Kontrollen von angekündigten Produkten. Es handelt sich um eine redaktionelle Ableitung aus den originalen Box-Meldungen, nicht um einen unabhängigen Sicherheitstest.
| Funktion | Status laut Box | Konsequenz für die Prüfung |
|---|---|---|
| Klassifizierungsregeln für Agenten | GA für Shield/Enterprise Advanced | Zugriff auf sensible Dokumente praktisch testen |
| MCP-Guardrails für Anlegen, Verschieben, Teilen | GA für Shield/Enterprise Advanced | Tool-Methoden und Schreibrechte getrennt beschränken |
| Schwellenbasierte Agenten-Alarme | Als Teil der aktuellen Agentenkontrollen genannt | Alarmgrenzen und Reaktionsweg verifizieren |
| Box Architect: Workflow-Design und Deployment | Q4 2026, Enterprise-Advanced-Beta | Keine allgemeine Verfügbarkeit behaupten |
| Neue Erkennung von Exfiltration und Massenlöschung | Für Anfang 2027 angekündigt | Nicht als gegenwärtige Schutzwirkung einrechnen |
Der Sicherheitsgewinn liegt bei Aktionen – nicht beim Prompt
Box nennt MCP Guardrails, die Administratoren beim Erstellen, Verschieben und externen Teilen von Inhalten einsetzen können. Die sinnvolle Grenze liegt also nicht allein in der Frage, ob ein Agent eine Datei lesen darf, sondern in der Frage, welche Tool-Aktion mit welchen Zielrechten ausgeführt werden darf.
Eine AgentenCode-Kontrollprüfung würde dafür je Aktion dokumentieren: Identität des Nutzers, Dokumentenklassifizierung, Tool-Berechtigung, Zielordner, externer Empfänger und das benötigte menschliche Freigabesignal. Ein erfolgreicher Download- oder Freigabeversuch beweist nicht automatisch, dass alle anderen Grenzfälle geschützt sind. Die Herstellerangabe zu bestehenden Box-Rechten ist deshalb eine gute Testhypothese, aber keine Zertifizierung.
Ein realistischer Pilot: Vertragsprüfung ohne automatische Freigabe
Beginnen sollte man nicht mit vollautonomer Vertragsunterzeichnung. Ein geeigneter Test ist die Vorprüfung eines Vertrags gegen ein freigegebenes Playbook: Box Forms nimmt den Antrag auf; Box Extract liefert Strukturinformationen; ein Agent markiert Abweichungen; die juristisch verantwortliche Person entscheidet. Erst nach dieser Freigabe dürfen Dokumente in den nächsten Status wechseln.
Drei Fälle gehören zwingend in den Test: unvollständiger Antrag, vertrauliches Dokument mit gesperrtem Zugriff und unerlaubtes externes Teilen. Für jeden dokumentiert das Team, ob der Workflow stoppt, eine Freigabe einholt, den Fehler protokolliert und sicher zurückkehrt. Die genannten Produkte sind von Box als geplante Bausteine beschrieben; dieser Ablauf ist ein AgentenCode-Testkonzept, kein live nachgestellter End-to-End-Lauf.
Kosten und Verfügbarkeit bleiben kundenspezifisch
Box grenzt die aktuellen Sicherheitskontrollen auf Shield und Enterprise Advanced ein; die Architect-Beta soll Enterprise-Advanced-Kunden erreichen. Aus der Ankündigung folgt kein allgemeiner Gratiszugang und keine verifizierbare Gesamtbetriebskostenrechnung. Für einen seriösen Vergleich sind Vertragsstufe, Agentenaufrufe, Modellnutzung, Retention, Administratorzeit und Prüfungspflichten getrennt anzusetzen.
Der Anbieter spricht von Optimierung über mehrere Modellanbieter. Eine freie Modellwahl kann dabei Kosten beeinflussen, ist aber kein Nachweis eines bestimmten Einsparungsprozentsatzes. Vor allem sollte ein günstigeres Modell nicht bei riskanten Freigaben allein aus Kostengründen eingesetzt werden.
AgentenCode-Urteil und häufige Fragen
Einordnung: Die bemerkenswerte Entwicklung ist die Kombination aus agentischem Workflow-Entwurf und einer bereits verfügbaren Ebene für Tool- und Klassifizierungsregeln. Der Burggraben eines solchen Systems entsteht erst, wenn Unternehmen die wirklichen Grenzen für den eigenen Datenbestand testen und dauerhaft protokollieren.
Ist Box Architect heute allgemein verfügbar? Nein. Laut Box ist für Enterprise Advanced eine Beta im vierten Quartal geplant.
Was ist tatsächlich live? Box nennt Agent Security Controls einschließlich MCP-Guardrails für Shield und Enterprise Advanced als allgemein verfügbar.
Stoppt Box heute alle Massen-Downloads oder Account-Takeover? Die neu angekündigten Schutzmechanismen werden erst für Anfang 2027 in Aussicht gestellt; eine vollständige Schutzgarantie wäre unbelegt.
Originalquellen, Transparenz und Grenzen
Primärquellen (5. November 2026): Box – Gesamte Ankündigung, Box – Architect im Detail und Box – neue Sicherheitsebenen.
Redaktionelle Methode: Datierte Box-Aussagen zum Funktionsumfang, zu Lizenzen und künftigen Terminen wurden getrennt und in eine eigene Handlungs-/Freigabematrix übersetzt. Keine unabhängige Produktprüfung, keine Sandbox- oder Pentest-Läufe, keine gemessenen Kundeneinsparungen. Der bestehende Box-Agent-Dossier-Eintrag ist ein verwandtes Produktprofil, kein eigenständiger Architect-Test.
Weiterlesen und prüfen
Passendes Hintergrundprofil: Box Agent – Profil und Evidenz. Dieses verwandte Profil ist kein Produkttest des neu angekündigten Angebots.