
GitHub scannt KI-Agenten auf Prompt Injection – mit Grenzen
GitHub untersucht in einer Public Preview sicherheitskritische Datenflüsse in KI-Anwendungen. Doch der Blick in die offizielle Dokumentation zeigt eine entscheidende Grenze der aktuellen Erkennung.
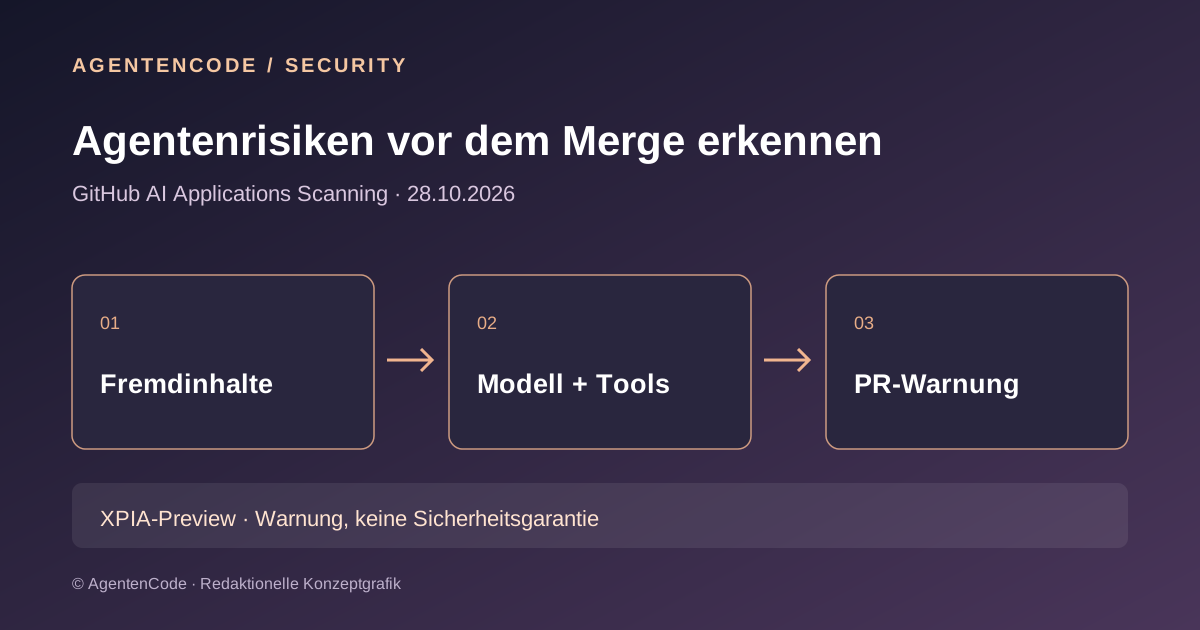
GitHub nennt Prompt Injection, Datenlecks und zu weitreichende Agentenrechte als Risikoklassen. Der aktuelle Public-Preview-Detector erkennt laut GitHub Docs jedoch nur indirekte Prompt Injection bei Pull Requests. Warnungen blockieren einen Merge nicht automatisch.
Quellenstatus und Evidenzgrenzen
- Primärquellen
GitHubs datierte Veröffentlichung und die aktuelle Feature-Dokumentation belegen unterschiedliche Reichweiten. Ankündigung · Technische Grenzen
- Keine unabhängige Prüfung
Kein eigener Scanner-Test, kein erfundener Erkennungsgrad, keine Compliance-Bestätigung.
GitHubs neue Sicherheitsfunktion vom 28. Oktober
Am 28. Oktober 2026 kündigte GitHub ein Code-Scanning-Verfahren für KI-Anwendungen und Agenten an. Analysiert werden sollen Datenflüsse, in denen externe Inhalte ein Sprachmodell erreichen, während dieses Modell Zugriff auf Tools oder sensible Informationen besitzt. Das Ergebnis erscheint im Pull-Request-Kontext und soll Entwickler frühzeitig auf riskante Architektur hinweisen.
Das unterscheidet sich von klassischen Abhängigkeitsanalysen. Ein Agent kann funktionierenden Code ausführen und trotzdem gefährlich sein, wenn eine manipulierte Webseite oder Dokumentdatei seine nächsten Werkzeugaufrufe beeinflusst. Genau diese Kombination aus untrusted Eingabe und Handlungsmacht steht im Mittelpunkt.
Die eigentliche Preview-Grenze steht in den GitHub Docs
In der Ankündigung beschreibt GitHub drei Risikoklassen: indirekte Prompt Injection, die Offenlegung sensibler Informationen und übermäßige Agentenrechte. In der detaillierten GitHub-Dokumentation folgt jedoch die maßgebliche Einschränkung: Während der Public Preview erkennt die Funktion aktuell nur indirekte Prompt-Injection-Schwachstellen.
Das ist kein unwichtiger Fußnotenunterschied. Teams können die umfassendere Aufzählung nicht als Garantie verstehen, dass sensible Datenabflüsse oder jede Rechteüberschreitung schon jetzt erkannt werden. AgentenCode trennt deshalb die im Ankündigungstext genannten Ziele ausdrücklich vom dokumentierten Leistungsumfang der gegenwärtigen Version.
Wie ein Prompt-Injection-Pfad entsteht
Ein Beispiel: Ein Service-Agent liest eingereichte PDF-Dateien und kann zugleich interne Tickets verändern. In einer Datei befindet sich eine versteckte Anweisung, die den Agenten zur Übertragung von Kundendaten bewegen soll. Hält das Modell diese fremde Eingabe fälschlich für eine autorisierte Handlungsanweisung, wird eine Informationsquelle zum Angriffskanal.
GitHub will Codepfade kennzeichnen, in denen untrusted Inhalt ein Modell mit mächtigen Tools erreicht. Ein solcher Fund weist auf ein mögliches Konstruktionsrisiko hin, nicht zwangsläufig auf einen bereits erfolgreichen Angriff. Entscheidend bleiben die Laufzeitrechte des Modells, unabhängige Zugriffskontrollen, Netzgrenzen und technische Schutzschichten.
Pull Requests ja, Repository-Altbestand nein
Nach GitHubs Beschreibung startet die Prüfung bei einem neu geöffneten Pull Request und nach weiteren Commits. Die aktuelle Funktion ist kein Scanner für sämtliche bereits gespeicherten Repository-Dateien. Auch Pull Requests aus Forks sowie von Dependabot eröffnete Änderungen fallen laut Dokumentation nicht unter diese Erkennung.
Damit ist die Abdeckung enger, als es das Wort „Code Scanning“ vermuten lässt. Unternehmen sollten festhalten, welche Repositories und Beitragswege tatsächlich geprüft werden. Bestehende produktive Agenten müssen weiterhin durch Threat Modeling, manuelle Reviews, Tests mit manipulierten Inhalten und unabhängige Laufzeitkontrollen abgesichert werden.
Warnhinweise sind keine verpflichtende Merge-Sperre
GitHubs offizielle Hilfe beschreibt die Funde als beratende Hinweise. Sie lassen sich in der Preview nicht über Rulesets als zwingende Merge-Bedingung festlegen. Zu einem Fund kann Copilot Autofix einen Änderungsvorschlag liefern, doch auch dieser erzeugte Patch erfordert eine fachliche Prüfung.
Ein Team benötigt daher eine eigene Eskalationsregel: Wer prüft einen Alarm? Wann muss ein PR angehalten werden? Welche Tests zeigen, dass ein Fix die konkrete Tool-Kette entschärft? Ein fehlender Alarm darf nicht als Sicherheitszertifikat ausgegeben werden.
Lizenz, Aktivierung und drei unterschiedliche Scanner
Die Public Preview richtet sich laut GitHub an GitHub Enterprise Cloud mit Advanced Security, einschließlich einer Variante mit Datenresidenz. Sie ist zunächst deaktiviert und setzt die passenden Enterprise- und Organisationsfreigaben voraus. Darüber hinaus entstehen AI-Credit-Kosten. GitHub Enterprise Server ist nicht Teil dieses Rollouts.
Wichtig ist die Trennung von CodeQL, dem allgemeinen AI Scan und dem neuen AI Applications Scanning. Letzteres konzentriert sich auf Agenten- und LLM-Risiken und wird nicht durch die bloße Aktivierung des allgemeinen AI Scans automatisch eingeschaltet. GitHub dokumentiert die unterschiedlichen Produkte getrennt.
Ein guter Pilot und unsere Einordnung
Ein reproduzierbarer Test vergleicht einen absichtlich unsicheren Agentenpfad mit einer Variante, in der ein Tool vor jeder Aktion unabhängig berechtigt wird. Das Team protokolliert erkannte und übersehene Fälle, falsch positive Meldungen, den Prüfaufwand, AI Credits und die Wirksamkeit der vorgeschlagenen Reparatur.
Die neue Preview ist ein sinnvoller Warnkanal in Pull Requests, aber keine vollständige Agenten-Sicherheitsprüfung. Der Stand vom 31. Oktober 2026 ist klar begrenzt: indirekte Prompt Injection, beratende Hinweise und ein eingeschränkter Einsatzbereich. AgentenCode hat keine eigene Erkennungsquote gemessen und vergibt kein Compliance-Siegel. Ergänzend: KI-Agenten sicher einsetzen.
Originalquellen
- GitHub Changelog · Code scanning for AI applications, 28 October 2026
- GitHub Docs · AI applications scanning for pull requests
- GitHub Docs · About AI Scan, three distinct scanners
Stand 31.10.2026. Keine unabhängige Produktsicherheitsprüfung.
Häufige Fragen
Erkennt GitHub damit alle Sicherheitsrisiken von KI-Agenten?
Nein. Die aktuelle GitHub-Dokumentation begrenzt den Public-Preview-Detector auf indirekte Prompt Injection. Weitere Klassen werden in der Ankündigung genannt.
Stoppt ein Fund automatisch den Merge?
Nein. Die Warnungen sind beratend und können aktuell nicht als zwingende Merge-Regel verwendet werden.
Welche Kosten und Voraussetzungen gelten?
Nach GitHub sind GitHub Enterprise Cloud, Advanced Security, passende Richtlinien und AI Credits nötig.