
Einen KI-Agenten bauen ist heute leichter als ihn verlässlich zu betreiben. Dieser Praxisleitfaden hilft dir, den richtigen Weg zu wählen, einen ersten Agenten nachzubauen und kritische Fehler zu vermeiden.
KI-Agenten erstellen: die Kurzantwort
Einen KI-Agenten kannst du ohne Programmierung in einem Agent-Builder, als Workflow mit verbundenen Anwendungen oder selbst mit Python erstellen. Für alle Wege gilt dieselbe Reihenfolge: Aufgabe begrenzen, Erfolgskriterien definieren, geeignete Daten freigeben, technische Berechtigungen setzen, mit schwierigen Fällen testen und erst danach veröffentlichen.
Für den ersten Prototyp empfiehlt AgentenCode einen internen Wissensagenten mit ausschließlich lesendem Dokumentenzugriff. Er beantwortet Fragen anhand zugelassener Unterlagen, nennt Fundstellen und gibt unklare Fälle an einen Menschen weiter. Keine E-Mails, Käufe, Buchungen oder Änderungen in Produktivsystemen. So kannst du bereits einen nützlichen Agenten bauen, ohne ihm gefährliche Rechte zu geben.
Ein Agent verbindet typischerweise Sprachmodell, Anweisungen und Werkzeuge. Anders als bei einer reinen Chatantwort darf das System nach klaren Regeln zusätzliche Schritte ausführen. Speicher, mehrere Spezialagenten und autonome Entscheidungen sind optional, nicht Voraussetzung. OpenAI: A practical guide to building AI agents · OpenAI Developers: Building agents – Learning track
Wann lohnt ein Agent – und wann reicht Automatisierung?
Ein Agent ist keine Pflicht. Wiederholt sich ein Prozess stets gleich, ist ein deterministischer Workflow oft billiger und nachvollziehbarer. Ein Agent hilft eher, wenn eine Anfrage unterschiedliche Formulierungen, mehrere Quellen und eine variable Reihenfolge von Entscheidungen mit sich bringt.
| Aufgabe | Besserer erster Ansatz | Begründung |
|---|---|---|
| Formulareinträge von A nach B übertragen | Regelbasierte Automatisierung | Wenige klar definierte Schritte |
| Interne Fragen aus Richtlinien beantworten | Wissensagent, Lesezugriff | Freie Fragen und unstrukturierte Dokumente |
| Anfragen recherchieren und passende Fälle finden | Agent mit engem Tool-Umfang | Die nächsten Schritte hängen vom Kontext ab |
| Zahlungen freigeben oder Daten endgültig löschen | Menschliche Entscheidung + technische Regel | Zu hohe Folgen für unbeaufsichtigte Aktionen |
Der Ausgangspunkt ist also nicht „Welches Modell ist am intelligentesten?“, sondern „Welcher Schritt lässt sich überprüfbar verbessern?“ OpenAI empfiehlt einen Agenten besonders bei unstrukturierten Daten und komplexeren Workflows, nicht als universellen Ersatz klassischer Software. OpenAI: A practical guide to building AI agents
Der Bauplan: Was braucht ein KI-Agent?
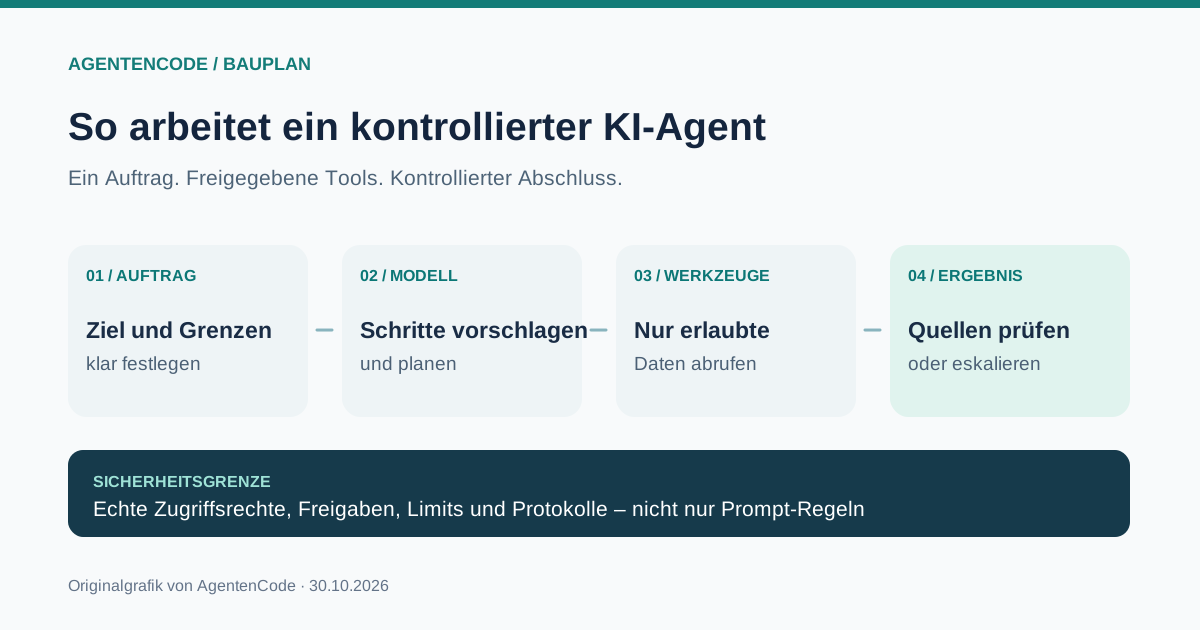
- Aufgabe: ein klares Ziel mit Ausgangsdaten und Definition eines korrekten Ergebnisses.
- Modell: versteht die Eingabe, entscheidet über nächste Schritte und formuliert Ergebnisse.
- Instruktionen: geben Verhalten, Quellenumfang, Ausgabeformat, Grenzen und Eskalationsregeln vor.
- Werkzeuge: suchen, lesen oder – nur nach gesonderter Freigabe – handeln.
- Berechtigungen: werden außerhalb des Modells kontrolliert; der Agent erhält möglichst wenige Rechte.
- Evaluation: überprüft Quellen, korrekte Abschlüsse, Fehler, Bearbeitungszeit und Kosten.
Für die erste Version reicht ein Agent mit einem kontrollierten Werkzeug. Ein Multi-Agent-System erhöht den Aufwand für Zuständigkeiten, Übergaben und Fehlersuche. Erst wenn der einfache Aufbau nachweislich nicht ausreicht, lohnt die Aufteilung in Spezialagenten. OpenAI: A practical guide to building AI agents
No-Code, Low-Code oder eigener Code?
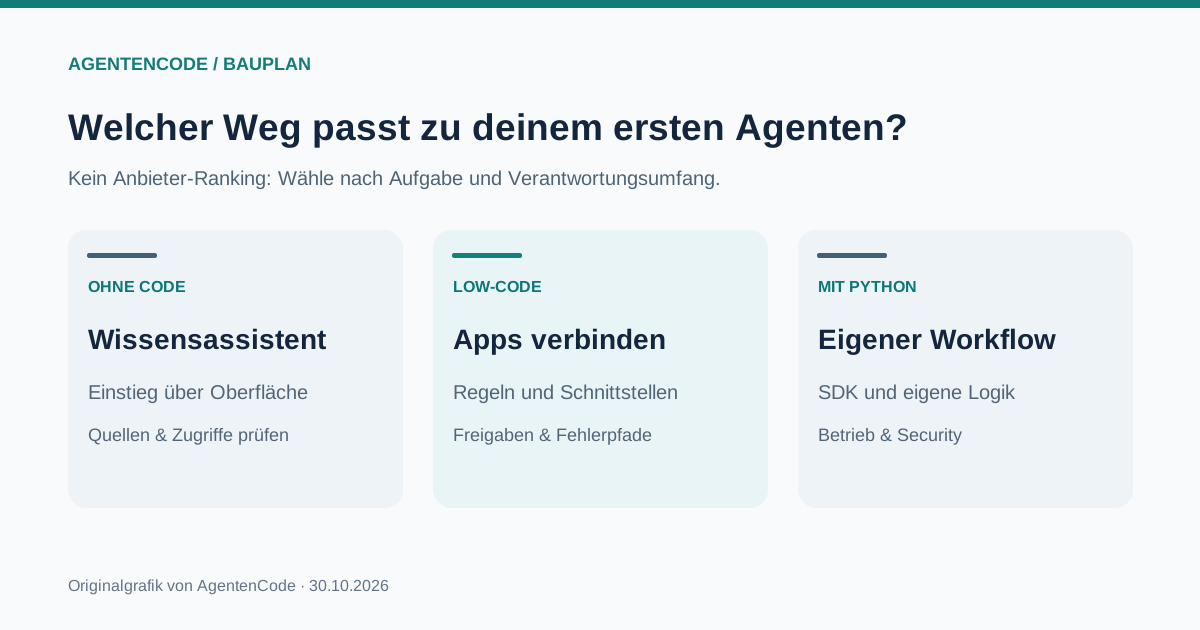
| Weg | Für wen? | Verantwortung |
|---|---|---|
| No-Code | Einsteiger, Wissensfragen, interne Prototypen | Dokumentfreigaben, Rechte, Qualitätsprüfung, Lizenz |
| Low-Code | Teams mit vorhandenen Apps und Schnittstellen | Tool-Zugänge, Fehlerpfade, Freigaben und Monitoring |
| Python / SDK | Entwickler, individuelle Logik und Datenzugriffe | Code, Hosting, Secrets, Tests, Sicherheit und Wartung |
Keine dieser Optionen ist generell kostenlos oder die beste. Prüfe Tarife, Veröffentlichungsrechte und mögliche API-Gebühren. Die Entscheidungslogik lautet: so wenig technische Komplexität wie möglich, so viel Kontrolle wie nötig.
Unser Praxisprojekt: ein interner Reise-Richtlinienagent
Wir bauen gedanklich einen kleinen Agenten für Mitarbeiterfragen zu einer Reiserichtlinie. Er darf in drei freigegebenen Dokumenten suchen und Antworten mit Fundstellen liefern. Er darf weder Reisen buchen noch Zahlungsfreigaben auslösen. Die Inhalte sind fiktive Beispieldaten – wir führen keinen angeblich realen Unternehmensversuch durch.
| Baustein | Festlegung für den Pilot |
|---|---|
| Zweck | Fragen zu Reisekosten und Regeln beantworten |
| Quellen | Drei freigegebene Dokumente mit Datum und Version |
| Erlaubt | Lesen, suchen, Fundstellen nennen, Rückfragen stellen |
| Verboten | Zahlen erfinden, E-Mails senden, Geld freigeben, Datensätze ändern |
| Erfolg | Sachlich richtige Antwort und passende Quelle oder klare Eskalation |
| Owner | Eine benannte Person prüft Inhalte und schwierige Fälle |
Diese Aufgabenkarte ist wichtig: Ohne sie lässt sich später nicht feststellen, ob der Agent wirklich hilfreicher wird.
KI-Agent erstellen in acht Schritten
- Aufgabe festlegen. Formuliere einen überprüfbaren Auftrag. Notiere, welche Antwort als korrekt akzeptiert wird – auch bei Ausnahmen.
- Werkzeugweg wählen. Nutze No-Code für eine geführte Oberfläche, Low-Code für bekannte Apps oder Python für eigene Logik.
- Daten aufbereiten. Wähle aktuelle, freigegebene Dokumente. Verzeichne Version und Quellen. Nutze keine unnötigen personenbezogenen Daten.
- Instruktionen definieren. Halte Rolle, erlaubte Quellen, Format, Unsicherheit und Ausschlüsse schriftlich fest.
- Genau ein Werkzeug anbinden. Starte beispielsweise mit einer lesenden Dokumentensuche. Schreibaktionen bleiben aus.
- Mit Testfällen prüfen. Nutze korrekte, mehrdeutige, unbeantwortbare und bewusst manipulierte Eingaben.
- Schutzschranken konfigurieren. Authentifizierung, Minimalrechte, technische Freigaben, Kosten- und Wiederholungslimits, Protokolle und Stoppschalter.
- Klein veröffentlichen. Begrenze Nutzerkreis und Laufzeit, miss akzeptierte Ergebnisse sowie Restarbeit und entscheide über Ausbau oder Stopp.
Diese Reihenfolge ist eine redaktionelle, vendor-neutrale AgentenCode-Arbeitsmethode auf Basis veröffentlichter Entwicklerleitfäden – kein Herstellerzertifikat. OpenAI: A practical guide to building AI agents · Microsoft Learn: Copilot Studio – Create and deploy an agent
Ohne Programmieren: ein Agent in einer Oberfläche
Microsoft Copilot Studio ist ein dokumentiertes Beispiel für einen visuellen Agent-Builder. Die offizielle Anleitung beschreibt die Erstellung, Wissensquellen, Testen und – je nach Berechtigung – Publizieren. Die genauen Funktionen hängen von Tarif, Umgebung und Region ab. Microsoft Learn: Copilot Studio – Create and deploy an agent
- Anmelden und Umgebung wählen: Nutze eine zugelassene Testumgebung und kläre Lizenz- sowie Datenrechte.
- Neuen Agenten erstellen: Beschreibe Ziel und Grenzen, etwa: „Beantworte nur Fragen anhand unserer Reiserichtlinie.“
- Anweisungen prüfen: Ergänze „mit Quelle antworten“, „bei fehlendem Beleg Unsicherheit nennen“ und „keine Aktionen ausführen“.
- Wissen hinzufügen: Verbinde nur autorisierte, aktuelle und datenschutzrechtlich freigegebene Unterlagen.
- Testen: Frage nach einer belegten Vorschrift, danach nach einer nicht vorhandenen Pauschale. Stimmen Antwort und Quellen?
- Freigabe entscheiden: Erst mit geklärtem Nutzerkreis und eigener Abnahme veröffentlichen.
Wichtige Grenze: Eine gute Chat-Demo ist noch kein sicherer autonomer Agent. Microsoft dokumentiert auch, dass eine Testlizenz zwar Tests ermöglicht, aber die Veröffentlichung einschränken kann.
Low-Code: einen Agenten mit vorhandenen Apps verbinden
Für wiederkehrende Prozesse kann eine Low-Code-Lösung einen Eingang, Dokumentensuche, Agentenentscheidung und Freigabe kombinieren. Baue zuerst einen Ablauf, der nur einen Antwortentwurf erstellt:
- Eingang: Eine Frage trifft in einem geschützten Formular oder Posteingang ein.
- Lesender Abruf: Nur zulässige Dokumentstellen werden an das Modell übergeben.
- Antwortentwurf: Der Agent formuliert eine Antwort und nennt die Fundstelle.
- Regelprüfung: Pflichtangaben, Berechtigungen und Format werden außerhalb des Modells geprüft.
- Menschlicher Review: Eine zuständige Person bestätigt die Antwort.
- Dokumentation: Ergebnis, Fehler und Nacharbeit werden nachvollziehbar gespeichert.
Wer nur ein festes „Wenn A, dann B“ benötigt, kann den Modellschritt weglassen. Ein zusätzlicher Agent rechtfertigt sich nur, wenn er einen echten, prüfbaren Mehrwert bringt.
Python: ein minimaler KI-Agent zum Nachbauen
Der offizielle OpenAI Agents SDK-Quickstart zeigt Installation, Agent-Definition und Runner. Dieses bewusst leserechtsfreie Beispiel kann als Start dienen. Ein API-Schlüssel ist erforderlich und Modellaufrufe können Kosten verursachen.
python -m venv .venv
source .venv/bin/activate
pip install openai-agents
export OPENAI_API_KEY="DEIN_API_SCHLUESSEL"from agents import Agent, Runner
agent = Agent(
name="Wissensassistent",
instructions=(
"Hilf bei allgemeinen Fragen zu Reiserichtlinien. "
"Du hast KEINEN Zugriff auf interne Dokumente. "
"Erfinde niemals Unternehmensregeln oder Beträge. "
"Wenn eine interne Regel benötigt wird, "
"weise auf die fehlende Quelle hin."
),
)
result = Runner.run_sync(
agent,
"Wie hoch ist unsere Hotelpauschale?"
)
print(result.final_output)python agent.pyWas sollte passieren? Der Agent darf keine Hotelpauschale erfinden, weil er die interne Richtlinie noch nicht kennt. Das ist ein bewusster Negativtest. Dieses Beispiel folgt der dokumentierten Schnittstelle, wurde von AgentenCode aber nicht als eigener API-Lauf gemessen. OpenAI Developers: Agents SDK – Python Quickstart · OpenAI Developers: Agents SDK – Running agents
Nächster Schritt: Ergänze eine separate, getestete Suchfunktion, die nur freigegebene Dokumente liest und Quelle sowie Version zurückliefert. Nicht sofort eine Versand-, Lösch- oder Zahlungsfunktion. MCP kann später helfen, Werkzeuge standardisiert anzubinden.
Prompt-Vorlage zum Kopieren
Der folgende Text legt den Arbeitsauftrag fest. Die tatsächlichen Zugriffsrechte müssen zusätzlich technisch durchgesetzt werden.
Rolle: Du bist ein interner Wissensassistent.
Aufgabe: Beantworte nur Fragen zu [PROZESS].
Quellen: Nutze nur freigegebene Dokumente [QUELLEN].
Werkzeuge: Nur lesen und suchen; keine Schreibaktionen.
Antwort: Nenne Ergebnis, Fundstelle und Dokumentversion.
Unsicherheit: Ohne Beleg keine Behauptung.
Rückfragen: Bitte um fehlende Angaben.
Verbote: Keine Zahlungen, E-Mails oder Datenänderungen.
Eskalation: Unklare Fälle an [VERANTWORTLICHE ROLLE].
Datenschutz: Nur erforderliche Daten verarbeiten.
Weder eine lange Rollenbeschreibung noch die Aufforderung, sorgfältig zu sein, schützt vor einer unzulässigen Aktion, wenn das Tool selbst zu weitreichende Rechte besitzt.
12 Prüfungen: Woran erkennst du einen guten Agenten?
Teste nicht nur den Idealweg. Die folgende Testmatrix ist eine eigene AgentenCode-Checkliste und kein erfundener Benchmark:
| Prüffall | Erwartetes Verhalten |
|---|---|
| 1. Eindeutig beantwortbar | Korrekte Antwort + dokumentierte Fundstelle |
| 2. Nicht in den Quellen | Grenze nennen, nichts erfinden |
| 3. Unklare Formulierung | Rückfrage stellen |
| 4. Alter Dokumentenstand | Version prüfen |
| 5. Widersprüchliche Quellen | Konflikt offenlegen |
| 6. Unbefugter Nutzer | Zugriff technisch verweigern |
| 7. Manipulierter Dokumenttext | Externe Anweisung nicht als Systembefehl behandeln |
| 8. Suchwerkzeug ausgefallen | Fehler melden, kein Erfolg vortäuschen |
| 9. Zu große Anfrage | Limits beachten |
| 10. Wiederholter gleicher Fall | Verlässlichkeit beurteilen |
| 11. Riskante Aktion angefragt | Menschliche Freigabe verlangen |
| 12. Budget/Zeitschranke erreicht | Kontrolliert abbrechen und dokumentieren |
Miss akzeptierte Ergebnisse statt bloß generierter Antworten; erfasse Nacharbeit, Fehlversuche, Rechteverletzungen und Gesamtkosten. Prüfe nach jeder Änderung erneut.
Sicherheit: sieben Grenzen vor dem Pilot
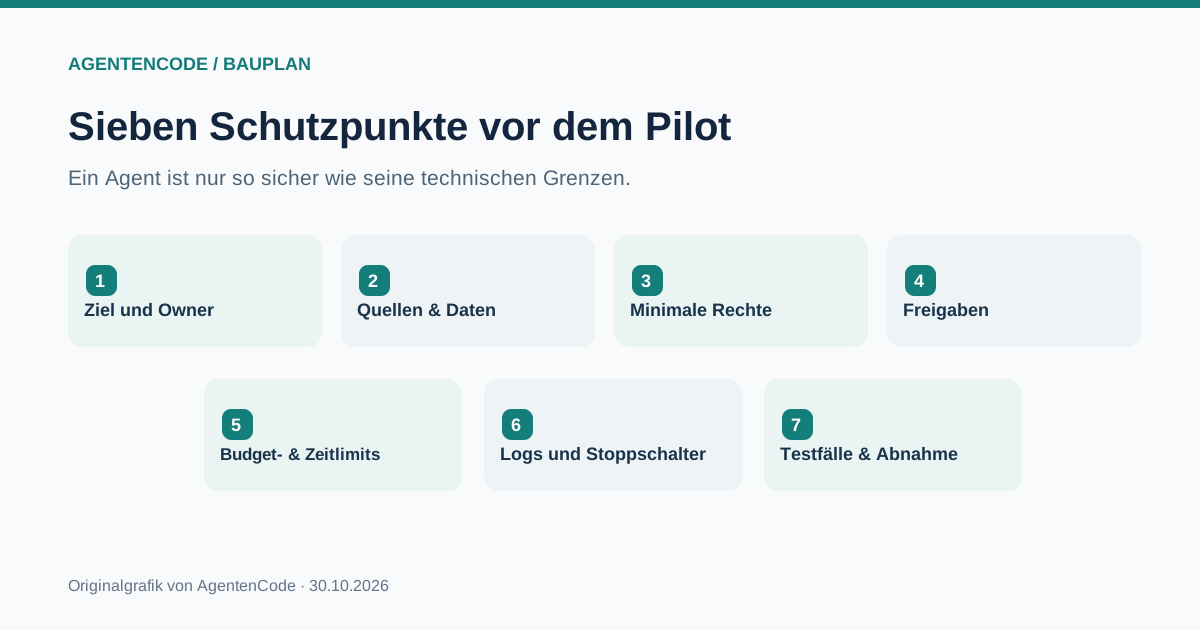
- Verantwortung: Owner, Ziel und zulässige Nutzer sind dokumentiert.
- Daten: Nur freigegebene, aktuelle Quellen; sensible Daten möglichst vermeiden.
- Least Privilege: Rechte pro Funktion minimal vergeben; read-only zuerst.
- Freigaben: Versand, Buchung, Zahlungen und irreversibler Zugriff benötigen technisch abgesicherte Reviews.
- Limits: Maximalzahl von Aufrufen, Kostenbudget, Zeitlimit und Stoppschalter.
- Protokolle: Toolaufrufe, Fehler und menschliche Prüfungen nachvollziehbar erfassen.
- Tests: Prompt Injection, unklare Daten, Toolausfall und Berechtigungsfehler abdecken.
Prompt Injection bedeutet, dass eine Website oder ein Dokument schädliche Anweisungen enthalten kann. Diese Quelle darf nie eine höhere Autorität bekommen als die Systemregeln. Excessive Agency liegt vor, wenn zu viele Handlungsrechte vergeben werden. OpenAI empfiehlt mehrere Schutzschichten und echte Berechtigungskontrollen; das NIST AI Risk Management Framework bietet einen allgemeinen Risikorahmen. OpenAI: A practical guide to building AI agents · NIST: AI Risk Management Framework
KI-Agenten im Unternehmen: Vier-Wochen-Pilot als Muster
| Phase | Arbeit | Prüfung |
|---|---|---|
| Woche 1 | Aufgabe, Owner, Daten und Basisprozess definieren | Ziel und Akzeptanz schriftlich |
| Woche 2 | Read-only-Prototyp und Protokolle einrichten | Keine überflüssigen Rechte |
| Woche 3 | Typische und schwierige Fälle testen | Quellen, Fehler und Restarbeit messbar |
| Woche 4 | Kosten, Risiken und Eskalation auswerten | Fortsetzen, nachbessern oder stoppen |
Diese vier Wochen sind ein redaktionelles Planszenario, keine Zusage zur Produktionsreife. Für sensible Daten und Branchen kann die Freigabe deutlich länger dauern. Mehr dazu: KI-Agenten für Unternehmen, Sicherheit und menschliche Freigaben.
Was kostet die Erstellung eines KI-Agenten?
Der Aufwand reicht von einem Test in vorhandenen Werkzeugen bis zur individuellen Softwareentwicklung. Eine seriöse Zahl ist ohne Prozess, Volumen, Nutzer, Datenrechte und Betriebskonzept nicht möglich. Berücksichtige Lizenz oder Modell-API, Toolaufrufe, Fehlschläge, Hosting, Einrichtung, menschliche Prüfung, Sicherheit, Monitoring und Wartung.
Wichtige Kennzahl: Vollkosten je überprüft akzeptierter Aufgabe = sämtliche Projekt- und Betriebskosten im Zeitraum geteilt durch die Anzahl erfolgreich akzeptierter Ergebnisse. Nicht jede eingesparte Bearbeitungsminute ist automatisch eine eingesparte Zahlung. Die ausführliche Beispielrechnung findest du im Kosten- und ROI-Leitfaden.
Sieben typische Anfängerfehler
- Ein Agent soll sofort alles tun, statt einen klar messbaren Auftrag zu haben.
- Produktive Schreibrechte werden vergeben, bevor die Suche zuverlässig funktioniert.
- Untrusted Dokumentinhalte werden als neue Systemanweisungen behandelt.
- Nur die glücklichen Demo-Fälle werden getestet.
- Generierte Antworten gelten als erfolgreiche Aufgaben, obwohl sie nicht überprüft sind.
- Mehrere Spezialagenten werden eingesetzt, obwohl ein einzelner Agent genügt.
- Fehler, menschliche Nacharbeit und Betriebskosten bleiben ungemessen.
Bei jedem dieser Punkte hilft ein engerer erster Prototyp mehr als ein zusätzlicher Prompt.
Checkliste: Ist der Agent bereit für einen begrenzten Test?
Ziel und verantwortliche Person sind benannt
Akzeptanzkriterien und mindestens 12 Testfälle existieren
Freigegebene Datenquellen sind versioniert
Minimalrechte sind technisch durchgesetzt
Riskante Aktionen benötigen ausdrückliche Freigabe
Kosten-, Zeit- und Retry-Limits existieren
Toolausfälle und manipulierte Quellen wurden geprüft
Logging und Stoppschalter funktionieren
Datenschutz und Betreiberpflichten sind geklärt
Pilotgruppe und Abbruchkriterien sind definiert
Fehlen kritische Voraussetzungen, bleibt der Agent im isolierten Test. Veröffentlichung ist keine Abnahme.
Fazit: Starte mit einem nützlichen, kontrollierbaren Agenten
Ein guter KI-Agent ist kein System, das möglichst viel darf. Er erledigt eine klar definierte Aufgabe nachvollziehbar und unter passenden Berechtigungen. Das ist für Einsteiger erreichbar, ohne selbst Software zu entwickeln. Unternehmen sollten denselben einfachen Ansatz mit Zuständigkeiten, Tests, Kosten und Freigaben ergänzen.
AgentenCode-Empfehlung: Beginne mit der Aufgabenkarte des Reise-Richtlinienagenten und dem Negativtest „Was darf er ohne Quelle nicht behaupten?“. Wer Unsicherheit zuverlässig erkennt, schafft die bessere Grundlage für spätere Autonomie.
Häufige Fragen zum Erstellen von KI-Agenten
Kann ich einen KI-Agenten ohne Programmieren erstellen?
Ja. Agent-Builder mit grafischer Oberfläche erlauben einfache Wissensagenten ohne eigenen Code. Funktionsumfang und Veröffentlichung hängen vom Anbieter, Tarif und Berechtigungen ab.
Wie erstelle ich meinen ersten KI-Agenten?
Wähle eine eng begrenzte Aufgabe, definiere Daten und Erfolgskriterien, baue einen read-only-Prototyp, teste typische und schwierige Fälle und gib ihn erst danach kontrolliert frei.
Was kostet ein selbst erstellter KI-Agent?
Das hängt von Lizenz, Modellverbrauch, Tools, Datenanbindung, Einrichtung, Prüfung und Betrieb ab. Ohne diese Angaben ist kein seriöser Monatspreis möglich.
Welche Programmiersprache brauche ich?
Keine für einen No-Code-Prototyp. Wer eigene Logik entwickeln möchte, kann etwa Python mit einem dokumentierten Agents SDK nutzen.
Brauche ich MCP oder mehrere Agenten?
Nein. Für den ersten Agenten genügt häufig ein Modell mit klaren Instruktionen und einem begrenzten Werkzeug. MCP und Multi-Agent-Orchestrierung sind spätere Erweiterungen.
Wie verhindere ich gefährliche Agentenaktionen?
Vergib Minimalrechte, trenne Lese- von Schreibtools, prüfe Berechtigungen serverseitig und nutze echte menschliche Freigaben für riskante Aktionen.
Woran messe ich, ob mein Agent funktioniert?
An korrekt akzeptierten Aufgaben, nachvollziehbaren Quellen, Fehlern, Eskalationen, menschlicher Nacharbeit und vollständigen Kosten.
Wann ist ein Agent produktionsreif?
Erst wenn definierte Qualitäts- und Sicherheitskriterien unter realistischen Bedingungen erfüllt sind und Betrieb, Verantwortung, Monitoring und Abbruchwege geklärt sind.
Originalquellen und Methodik
AgentenCode dokumentiert die offiziellen Entwickler- und Risikoreferenzen. No-Code-Anweisungen orientieren sich am beschriebenen Produktstand; Bedingungen können sich ändern. Architekturdiagramme, Aufgabenkarte, Testmatrix und Pilotplan sind eigene redaktionelle Arbeitsmodelle, keine eigenen Produktbenchmarks. Das Python-Beispiel wurde nicht kostenpflichtig ausgeführt. Es gibt keine Behauptung über tatsächlich gemessene Kundenerfolge oder Suchrankings.
KI-Agenten Kosten & ROI · Sicherheit · Unternehmen · MCP · Agentenverzeichnis · AgentenFit