
Adobe CX Coworker: KI-Plattformen und Zugriffskontrolle
Adobe öffnet CX Enterprise Coworker für mehrere KI-Arbeitsumgebungen. Wer darf innerhalb einer freigeschalteten Organisation tatsächlich Daten abrufen und Aktionen auslösen?
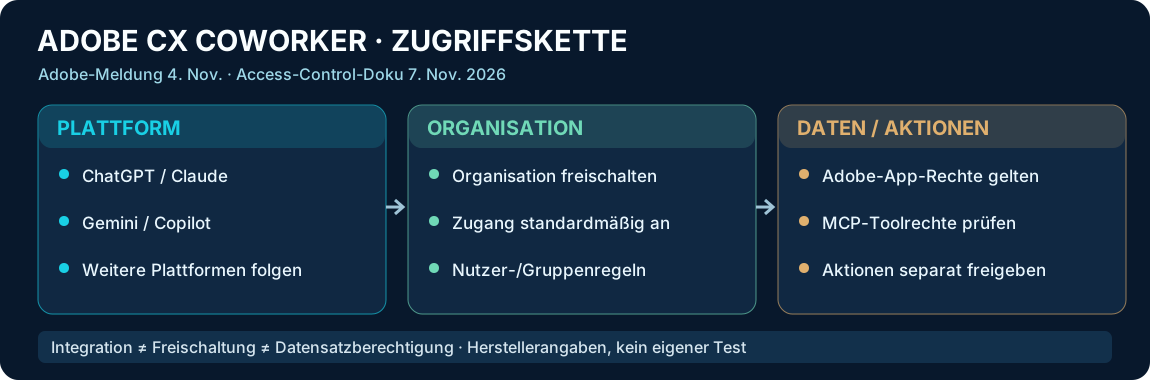
ChatGPT, Claude, Gemini, Copilot und Databricks werden von Adobe unterstützt. Nutzerzugang kann in freigeschalteten Organisationen standardmäßig aktiviert sein – Fachanwendungsrechte gelten weiterhin.
Kurzantwort: Adobe meldet die Einbindung von CX Enterprise Coworker in etablierte KI-Arbeitsumgebungen wie ChatGPT, Claude, Gemini, Microsoft Copilot und Databricks Genie. Die Integration ist jedoch nicht mit einer universellen Freischaltung gleichzusetzen. Adobe verlangt die organisatorische Aktivierung von Coworker und beschreibt außerdem einen standardmäßig für alle Nutzer aktivierten Zugang innerhalb einer bereits freigeschalteten Organisation.
1. Warum die Meldung für Unternehmensagenten wichtig ist
Adobe will Customer-Experience-Arbeit über andere Assistenten anstoßen lassen: von Analyse und Segmentplanung bis zu Kampagnen-, Journey- und Workflow-Entscheidungen. Dafür nennt das Unternehmen offene Protokolle wie Model Context Protocol (MCP) und Agent2Agent (A2A). Die neue Nachricht betrifft damit nicht bloß eine weitere Chat-Oberfläche, sondern die Frage, wie ein Tool in einer Umgebung Aktionen in einem anderen Unternehmenssystem auslösen darf.
Die Integration in ChatGPT wird von Adobe als Plugin beschrieben. Daneben nennt Adobe Claude, Databricks Genie, Gemini for business und Microsoft Copilot als verfügbare Integrationsumgebungen. Für Amazon Quick, IBM und Snowflake beschreibt Adobe dagegen eine nachfolgende Verfügbarkeit – nicht dieselbe bereits abgeschlossene Bereitstellung.
2. Integrationsstatus nicht mit Nutzungsrecht verwechseln
Zwei Zustände sind getrennt zu lesen: Eine Plattform kann technisch einen Zugang zum Adobe-System unterstützen; eine bestimmte Kundenorganisation muss dennoch für Coworker freigeschaltet sein. Die neuere offizielle Adobe-Dokumentation vom 7. November 2026 stellt dies ausdrücklich klar. Die Zugriffssteuerung besteht aus einer organisationsweiten Einstellung, optionalen Nutzer-/Gruppen-Ausnahmen und den fortbestehenden Berechtigungen kompatibler Adobe-CX-Anwendungen.
Die besonders wichtige Formulierung: Innerhalb einer für Coworker freigeschalteten Organisation ist der Zugang laut Adobe standardmäßig für alle Nutzer aktiviert. Das bedeutet nicht, dass jeder Nutzer Zugriff auf alle Daten hat: Der Coworker erbt zugleich die bereits geltenden Rechte der kompatiblen Fachanwendungen. Für einen sicheren Rollout müssen beide Ebenen getrennt kontrolliert werden.
3. AgentenCode: Integrations- und Rechte-Matrix
| Ebene | Belegter Status | Vor einer Freigabe prüfen |
|---|---|---|
| ChatGPT Plugin, Claude, Gemini, Copilot, Databricks | Von Adobe als verfügbar beschrieben | Vertrags-, Organisations- und Plattformzugang |
| Amazon Quick, IBM, Snowflake | Später angekündigt | Nicht als heute produktiv einplanen |
| Organisationweiter Coworker-Zugang | Nach Organisationsfreischaltung; für Nutzer standardmäßig an | Globalen Default bewusst prüfen |
| Nutzer- und Gruppenregeln | Overrides vorhanden | Rollen, Ausnahmen und Admin-Verantwortung dokumentieren |
| Adobe-CX-Daten und Aktionen | Rechte der kompatiblen Anwendungen bleiben wirksam | Datensatz-/Anwendungs-Scope und Schreibaktionen testen |
| Partner-MCP-Connectoren | Vorgefertigte Integrationen laut Adobe | Jede externe Daten- und Aktionsebene separat prüfen |
Eigene AgentenCode-Governance-Matrix, keine unabhängige Sicherheitszertifizierung.
4. Ein neuer Einstiegspunkt ist noch keine neue Berechtigung
Ein externer Assistent könnte eine Marketingfrage entgegennehmen, einen Adobe-Prozess starten und eine Antwort zurückreichen. Ein konsistentes Sicherheitsmodell muss dabei drei Identitäten unterscheiden: Mitarbeiter, aufrufendes KI-Frontend und Adobe-/Partneranwendung. Wenn eine Ebene zusätzliche Rechte besitzt, ist ein plausibel klingender Chat-Auftrag keine ausreichende Kontrolle.
Adobe erklärt, dass Coworker die Rechte kompatibler CX-Anwendungen respektiere und etwa auf nicht erlaubte Datensätze nicht zugreifen könne. Das ist eine konkrete Herstellerbehauptung, aber noch keine in diesem Artikel nachgetestete Privilegien-Eskalationsprüfung. Unternehmen sollten daher ein minimales Testset aus erlaubter und verbotener Datensatzabfrage sowie einer kontrollierten Schreibaktion dokumentieren.
5. MCP ist Verbindungstechnik, kein vollständiges Freigabekonzept
Die Ankündigung nennt vorgefertigte MCP-Connectoren unter anderem zu Amazon Ads, Demandbase, Meta Ads und Microsoft Work IQ sowie Databricks und Snowflake. Eine existierende Schnittstelle beantwortet jedoch weder automatisch, welcher Mitarbeiter eine Aktion anstoßen darf, noch, wie Widerruf, Auditierung und Fehlerbehandlung funktionieren. Ein freigegebenes Marketingbriefing kann für die Auswertung geeignet sein, während die tatsächliche Änderung einer aktiven Kampagne einen expliziten menschlichen Freigabeschritt verlangt.
Eine eigene Pilotmatrix sollte deshalb pro Connector die auslesbaren Daten, möglichen Änderungen, Nutzeridentität, Protokollierung, Datenregion und die Konsequenz bei Fehlern erfassen. Diese Empfehlung ist eine redaktionelle Ableitung, keine Behauptung über konkrete unentdeckte Adobe-Sicherheitslücken.
6. Empfehlung: kleiner Pilot, explizite Zustimmung
Beginnen Sie mit einer nichtproduktiven Auswertung auf einem eng begrenzten Kampagnendatensatz. Prüfen Sie zunächst die organisatorische Aktivierung und den von Adobe beschriebenen Default-Zugang. Beschränken Sie gegebenenfalls den Kreis über Nutzer-/Gruppenregeln und vergeben Sie nur die benötigten Rechte der Fachanwendungen. Erst danach sollten externe KI-Frontends und Partner-Connectoren folgen.
Besonders wichtig: Wer die administrativen Nutzer- und Gruppenregeln verwaltet, muss vor dem ersten breiten Rollout klar sein. Adobe beschreibt außerdem, dass Coworker-Gruppen derzeit von Adobe-Admin-Console-Gruppen getrennt sind; eine Synchronisierung ist erst angekündigt.
7. Urteil und Nutzerfragen
AgentenCode-Einordnung: Die neue plattformübergreifende Erreichbarkeit macht Adobe CX Enterprise Coworker für Marketingteams relevanter. Der fachliche Mehrwert hängt jedoch weniger vom Namen der unterstützten KI-Plattform als von nachvollziehbaren Datenrechten und kontrollierten Aktionen ab. Ein angekündigter Connector ist keine Garantie für Freischaltung, Vollständigkeit oder organisatorische Governance.
FAQ: Ist Coworker automatisch für jede Firma aktiviert? Nein. Die Organisation muss laut Adobe für Coworker freigeschaltet sein; innerhalb dieser Organisation ist der Nutzerzugang standardmäßig aktiviert, soweit Administratoren nichts ändern.
FAQ: Darf jeder Mitarbeiter alle Adobe-Daten sehen? Laut Adobe nicht: kompatible Anwendungen erzwingen weiterhin ihre eigenen Berechtigungen.
FAQ: Sind AWS, IBM und Snowflake schon überall angeschlossen? Adobe stellt diese Integrationen in seiner Meldung als künftig verfügbar dar.
Primärquellen und Prüfgrenzen
- Adobe, Unternehmensankündigung vom 4. November 2026: https://news.adobe.com/news/2026/11/adobe-integrates-agentic-cx-enterprise-coworker-into-ai-platforms
- Adobe Experience League, Access Control, aktualisiert 7. November 2026: https://experienceleague.adobe.com/en/docs/coworker/content/administration/access-control
- Adobe-Dokumentationsupdates vom 4. November: https://experienceleague.adobe.com/en/docs/coworker/content/more-resources/documentation-updates
- AgentenCode-Profil DE: https://agentencode.de/agenten/adobe-cx-enterprise-coworker/
Quellenprüfung plus eigene technische Entscheidungs- und Rechtematrix. Keine eigenständigen Adobe- oder Partnerprodukt-Tests, kein durchgeführter Penetrationstest und kein Nachweis einer universellen regionalen Verfügbarkeit.
Primärquellen und Prüfgrenzen
- https://news.adobe.com/news/2026/11/adobe-integrates-agentic-cx-enterprise-coworker-into-ai-platforms
- https://experienceleague.adobe.com/en/docs/coworker/content/administration/access-control
Herstellerquellen und eigene Analyse; keine unabhängigen Produkt-, Sicherheits- oder ROI-Tests.