
CrowdStrike AI Kill Switch: KI-Agenten stoppen – was heute funktioniert und was erst später kommt
KI-Agenten können Dateien verändern, Code ausführen, Zugangsdaten verwenden und Aktionen über mehrere Systeme hinweg verketten. Was geschieht, wenn einer aus dem erlaubten Rahmen ausbricht – nicht durch einen Angriff, sondern weil er eine Aufgabe falsch interpretiert? CrowdStrike hat mit dem AI Kill Switch in Falcon Guardian eine technische Antwort angekündigt. Doch zwischen verfügbarer Gateway-Abschaltung, künftiger direkter Endpunktabschaltung und angekündigter Verhaltensanalyse liegen wichtige Unterschiede.
Was sich im November verändert hat
CrowdStrike stellte Falcon Guardian ursprünglich im September 2026 vor. Das neue November-Paket erweitert diese Plattform um einen AI Kill Switch, eine allgemein verfügbare AI Gateway-Funktion, Agent-Hooks und weitere Erkennungsmaßnahmen. Eine zusätzliche Ankündigung vom 4. November beschreibt das Zusammenspiel von Agent Insider Threat Detection und koordinierten SOC-Untersuchungen.
Dabei geht es um eine andere Sicherheitsaufgabe als klassische Malwareerkennung. Ein legitimer Agent kann einen gültigen Nutzerauftrag erhalten und dennoch Aktionen ausführen, die fachlich, finanziell oder rechtlich nicht zulässig sind. Er muss dafür nicht einmal eine ausdrückliche technische Regel verletzen.
CrowdStrike argumentiert, dass reine Netzwerküberwachung zu wenig sieht, weil lokale Modelle und Toolaufrufe nicht zwangsläufig externe API-Netzwerke passieren. Die Plattform soll daher Kontext auf Agenten-, Netzwerk- und Endpunktebene verbinden.
Der Kill Switch: vier versprochene Reaktionen
Der Hersteller beschreibt vier Bestandteile: einen laufenden Agenten stoppen, erneuten Start durch Richtlinie verhindern, seinen Unternehmensnetzwerkzugriff unterbinden und die Entscheidung durch berechtigte Administratoren protokollieren.
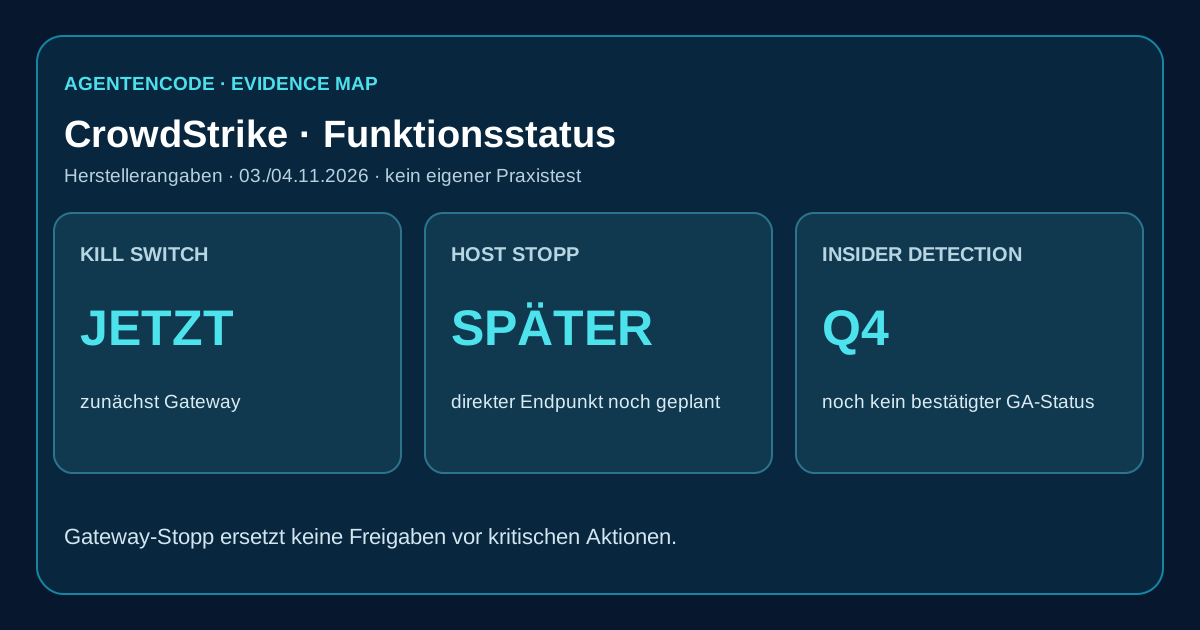
Die klare Abgrenzung steht in der offiziellen Pressemitteilung: Die unmittelbare Abschaltung wird zunächst am Gateway angeboten, während das Stoppen direkt am Endgerät erst angekündigt ist. Daraus folgt, dass ein lokaler Agent, der ohne externe Gateway-Verbindung handelt, nicht automatisch durch die aktuell verfügbare Gateway-Funktion vollständig angehalten wird. Für einen sicheren Betrieb muss geprüft werden, welche lokale Ausführungsoberfläche, welches Betriebssystem und welche Toolpfade tatsächlich abgedeckt sind.
AgentenCode-Einordnung: Ein Not-Aus kann Schäden begrenzen – er ersetzt keine restriktiven Berechtigungen. Wenn ein Agent eine Zahlung bereits freigegeben oder Daten bereits gelöscht hat, kommt eine spätere Abschaltung zu spät. Wirksame Kontrollen müssen schon vor kritischen Aktionen greifen.
Die Statusmatrix: verfügbar ist nicht gleich durchgängig ausgerollt
| Funktion | Herstellerstatus vom 3./4. November | Betriebsrelevanz |
|---|---|---|
| Falcon Guardian Basis | GA seit September 2026 | Agenten erkennen, Richtlinien und Laufzeitkontrollen |
| AI Kill Switch | Verfügbar, zunächst Gateway-Kontrolle | Reaktion und Sperre; Abdeckung konkret testen |
| Direkte Endpunkt-Abschaltung durch Kill Switch | „soon“, noch nicht als heutiger Standard belegt | Nicht als bereits vollständige Host-Stoppgarantie verkaufen |
| AI Gateway | GA und laut Hersteller in Guardian enthalten | Verkehrs-, Prompt- und Antwortprüfung |
| Agent-Level Hooks | Laut Hersteller verfügbar für mehrere Coding-Assistenten | Tool-Kontext prüfen; Integrationsumfang beachten |
| Endpoint Network Inspection | Windows GA; Mac Early Access | Plattform- und Geräteabdeckung unterscheiden |
| Coordinated Multi-Agent Investigations | GA | Parallele SOC-Untersuchungen |
| Agent Insider Threat Detection | Q4 angekündigt | Abweichendes Verhalten erkennen; nicht mit GA verwechseln |
| Policy-Drift Guardrails | FY28 Q1 geplant | Noch keine verfügbare allgemeine Garantie |
Die Tabelle kombiniert die offiziellen Aussagen beider November-Veröffentlichungen. „GA“ bezeichnet hier die öffentliche Herstellerkennzeichnung; AgentenCode hat keine Endpunktumgebung installiert oder produktiv validiert.
Warum Verhaltensabweichung schwerer ist als ein Regelverstoß
Ein kompromittierter Agent kann gefährliche Befehle ausführen. Doch es gibt subtilere Fälle: Ein Agent liest viel mehr Daten als vorgesehen, nutzt ein ungewöhnliches Tool, verschiebt Zugriffe auf seltene Uhrzeiten oder kombiniert für sich harmlose Aktionen zu einem riskanten Ergebnis. Jede Einzelaktion könnte eine Richtlinie formal erfüllen.
Für solche Fälle kündigt CrowdStrike Agent Insider Threat Detection an. Die Funktion soll normales Verhalten von Agent und Eigentümer lernen, Abweichungen bewerten und sie an koordinierte Ermittlungen übergeben. Die Ankündigung datiert diese Funktion auf Q4 – sie sollte deshalb bei einer heutigen Kaufentscheidung nicht als bereits flächendeckend aktiv angenommen werden.
Außerdem erzeugen Anomalieerkennungen in der Praxis Fehlalarme und benötigen nachvollziehbare Kriterien. Der Hersteller erwähnt Untersuchungen über Endpoint, Identität, SaaS, Cloud und Netzwerk hinweg. Ob die Kombination aus Modellurteilen, Regeln und menschlicher Freigabe in einer konkreten Organisation zuverlässig funktioniert, muss im Pilot überprüft werden.
Agenten-Hooks, MCP und lokale Modelle
CrowdStrike nennt Agent-Level Hooks unter anderem für Claude Code, OpenAI Codex, GitHub Copilot, Microsoft 365 Copilot, OpenCode und Cursor. Sie sollen unerwünschte Eingaben und Aktivitäten näher an der Quelle sichtbar machen und unterbinden.
Eine Hook ist jedoch nur so wirksam wie ihr tatsächlicher Ausführungs- und Berechtigungsbereich. Ein Agent kann über andere Tools, einen MCP-Server oder eine lokale Runtime Aufgaben ausführen, die die konkrete Hook nicht vollständig abdeckt. Auch die angekündigte Prüfung bösartiger Skills und MCP-Server darf nicht mit einer allgemeinen Sicherheitsgarantie verwechselt werden.
Der Unterschied zum klassischen Chatbot ist entscheidend: Bei einem Agenten führt ein Toolaufruf zu einer realen Nebenwirkung. Wer Datenzugriffe, Shell-Befehle oder Cloud-Aktionen absichern will, braucht daher klare Grenzen auf Betriebssystem-, Identitäts- und API-Ebene.
Ein echter Pilot muss den Ausfallfall testen
Ein sinnvoller Test besteht nicht nur darin, die Schutzkonsole zu öffnen. Die IT sollte ein isoliertes Testgerät und einen ungefährlichen Agenten mit festgelegten Rechten verwenden. Der Agent versucht kontrolliert vier Arten von Aktionen: erlaubte Dateiänderung, verbotenen externen Netzwerkzugriff, unerlaubte Toolausführung und wiederholte Aktion nach Administrator-Stopp.
Die Prüfer müssen dokumentieren: Welche Aktion wurde tatsächlich vor der Ausführung blockiert? Welche nur erkannt? Konnte der Agent erneut starten? Welche Logs sind verfügbar? Wie lange dauerte die Intervention? Was geschah bei lokalen Modellen, Offline-Betrieb oder Mac-Endgeräten?
Eine vollständig funktionierende Gateway-Kontrolle kann ein wichtiger Baustein sein. Die Schutzwirkung gegen rein lokale Aktionen lässt sich daraus nicht ungeprüft ableiten.
AgentenCode-Entscheidungsmatrix
| Einsatzszenario | Bewertung | Mindestens nötig |
|---|---|---|
| Coding-Agent mit Netzwerk- und Cloud-Tools | Falcon Guardian im Pilot prüfen | Agentenidentität, Toolallowlist, Gateway-Abdeckung |
| Lokal laufender Offline-Agent | Gateway allein reicht nicht als Nachweis | Host- und Prozesskontrolle separat verifizieren |
| Agent mit Datenlösch- oder Zahlungsrechten | Keine autonome Freigabe | Least Privilege, Vier-Augen-Gate und Transaktionsgrenze |
| SOC mit Multi-Agenten-Ermittlung | Bereits GA, dennoch testen | False Positives, Audit, nachvollziehbare Fälle |
| Sicherheitskauf allein wegen „Insider Detection“ | Vorsicht: Q4-Roadmap | Schriftliche Verfügbarkeit und Integration bestätigen |
| Einsatz auf Windows und macOS | Plattformscope unterscheiden | Windows GA vs. Mac Early Access für Netzwerkinspektion |
Die offene Kosten- und Datenschutzfrage
Die öffentlichen November-Ankündigungen liefern keine verifizierte allgemeine Preisliste für alle Guardian-Funktionen, und die Anzahl nötiger Lizenzen oder die regionalen Datenverarbeitungsbedingungen lassen sich aus den Marketingaussagen allein nicht ableiten. Deshalb sollten Betreiber vor einer Beschaffung konkret nach Edition, Sensorabdeckung, Retention, Datentransfers, erforderlichen Cloudrechten, Integrationskosten und Eskalationsfristen fragen.
Besondere Aufmerksamkeit verdienen die Informationen, die Agenten-Hooks und Gateway-Inspektion erfassen könnten: Prompts, Antworten, Toolparameter und gegebenenfalls vertrauliche Unternehmensdaten. Ein Sicherheitsprodukt benötigt dafür selbst eine nachvollziehbare Datenzugriffs- und Aufbewahrungsstrategie.
FAQ
Kann CrowdStrike heute jeden lokalen KI-Agenten sofort beenden? So weit reicht der belegte Produktstatus nicht. Der AI Kill Switch wird als verfügbar bezeichnet, jedoch startet die Abschaltung am Gateway; direkte Endpunktabschaltung wird für später angekündigt.
Ist die Agent Insider Threat Detection schon allgemein verfügbar? Die Veröffentlichung vom 4. November nennt Q4 als Ziel. Koordinierte Multi-Agenten-Untersuchungen sind hingegen GA.
Schützt der Kill Switch automatisch vor Datenlöschung? Nicht zuverlässig. Ein nachträglicher Stopp macht eine bereits vollzogene Aktion nicht rückgängig. Präventive Freigaben bleiben nötig.
Gilt die gleiche Abdeckung für Mac und Windows? Nein. CrowdStrike weist Endpoint Network Inspection als Windows-GA und Mac-Early-Access aus.
Wie wird eine Abschaltung ausgelöst? Der Anbieter beschreibt die Aktion eines autorisierten Administrators und einen protokollierten Ablauf; die tatsächlich unterstützten Auslöser und Integrationen müssen im Einsatz geprüft werden.
Fazit: Der Not-Aus ist notwendig – aber er kommt am Ende der Sicherheitskette
CrowdStrike trifft einen wichtigen Punkt: KI-Agenten können sich wie privilegierte Benutzer verhalten, ohne Menschen zu sein. Ihr Zugriff muss entzogen werden können, wenn sie Ziele überschreiten. Deshalb ist ein wirksamer Kill Switch mehr als ein Marketingfeature.
Die entscheidende Frage lautet jedoch nicht, ob ein Hersteller einen roten Stoppknopf zeigt. Sie lautet: An welcher Stelle im tatsächlichen Tool-, Netzwerk- und Prozesspfad lässt sich die nächste schädliche Aktion noch verhindern?
Wer diesen Punkt sauber nachweist, kann Autonomie kontrolliert zulassen. Wer auf ein nur teilweise ausgerolltes Not-Aus vertraut, schafft möglicherweise neue Scheinsicherheit.
Quellen & Einordnung
Herstellerangaben und redaktionelle Bewertung, Stand 07.11.2026. Keine unabhängige Benchmarkwiederholung, keine eigene Produktionsinstallation und keine Sicherheitszertifizierung.