
Cursor Live Apps: KI-Agenten erstellen Apps mit Datenbank und SSO
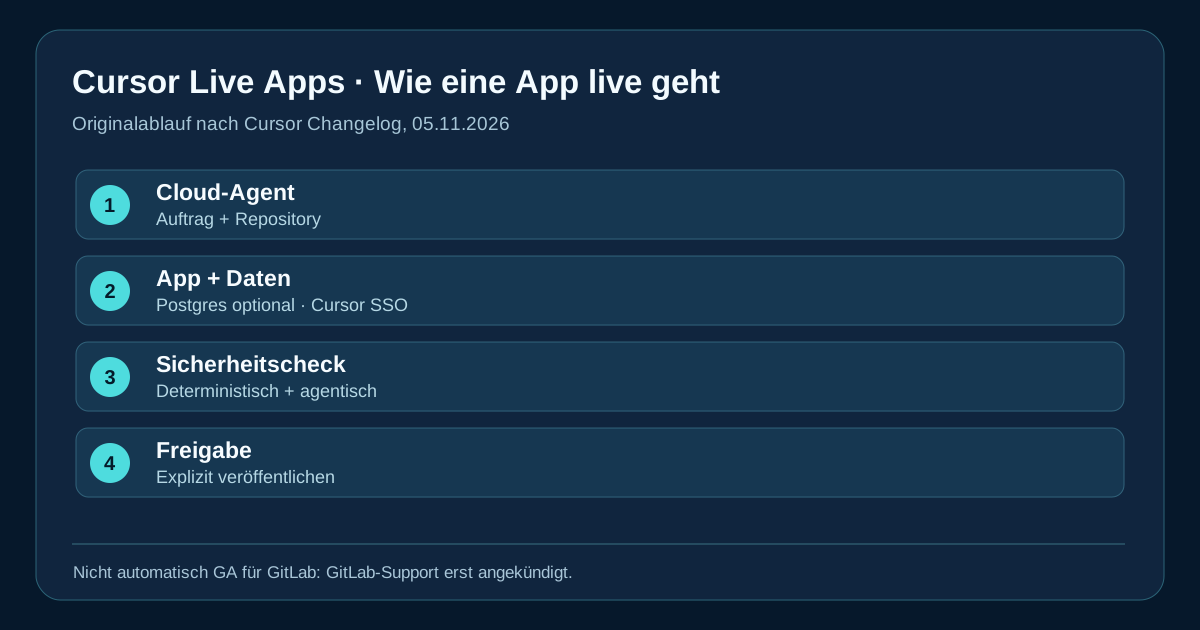
Mit Build Live Apps erweitert Cursor das eigentliche Produktversprechen eines Coding-Agenten. Der Agent soll nicht mehr nur Quellcode schreiben: Er kann eine Webanwendung anlegen, bei Bedarf eine Postgres-Datenbank bereitstellen, eine Anmeldung über Cursor SSO einrichten, Hosting vorbereiten und sie nach Sicherheitsprüfung und ausdrücklicher Nutzerfreigabe veröffentlichen. Das ist für Unternehmen spannender als eine weitere Chat-Oberfläche – und wirft neue Fragen zur Verantwortung für Daten, Infrastruktur und Betrieb auf.
Was am 5. November neu wurde
Bislang war der Engpass vieler KI-generierter Anwendungen nicht das Schreiben erster Komponenten, sondern alles hinter dem lokalen Demo-Link: persistente Daten, Zugangskontrolle, Geheimnisse, Domain, Deployment und laufende Verantwortlichkeit. Cursor bündelt diese Schritte im Workflow eines Cloud-Agenten. Anwender beschreiben ausdrücklich, dass sie eine App bauen wollen; Cursor richtet die benötigte Umgebung ein und schlägt nach eigener Darstellung den Weg zu einem live erreichbaren Produkt vor.
Diese Entwicklung ist besonders relevant für interne Geschäfts-Apps: ein Registrierungsformular für Veranstaltungen, ein Vertriebsdashboard oder ein Serviceportal benötigt keine spektakuläre KI, sondern verlässliche Daten- und Berechtigungsgrenzen. Cursor nennt entsprechende interne Beispiele aus Vertrieb, Operations, Recht, Finanzen und Engineering.
Welche Schritte der Agent übernimmt – und wo Menschen entscheiden
| Phase | Laut Cursor möglich | Prüffrage vor dem nächsten Schritt |
|---|---|---|
| Anforderung | Cloud-Agent erzeugt App-Gerüst und Anwendungscode | Sind Nutzer, Datenklassen und Akzeptanzkriterien definiert? |
| Datenhaltung | Bei Bedarf Postgres bereitstellen | Wo liegen Daten, Backups und Verantwortlichkeit? |
| Anmeldung | Cursor SSO für Teamzugang | Welche Gruppen erhalten tatsächlich Zugriff? |
| Geheimnisse | Agent fordert nötige Secrets bei Integrationen an | Sind Tokens minimal berechtigt und rotierbar? |
| Sicherheitsprüfung | Deterministische und agentische Checks | Welche Prüfungen wurden wirklich ausgeführt? |
| Veröffentlichung | Nutzer wählt Domain und veröffentlicht ausdrücklich | Gibt es einen dokumentierten Owner und Rollback-Plan? |
Die Tabelle verbindet Cursor-Produktangaben mit eigenen AgentenCode-Freigabefragen. „Agent richtet SSO ein“ heißt nicht automatisch, dass jede App ihre Autorisierungslogik korrekt implementiert. Eine Anmeldung allein schützt keine unzureichend abgesicherte API.
Die stärkste Funktion ist vielleicht der Sicherheits-Stopp
Cursor schreibt, dass vor der Veröffentlichung deterministische und agentische Sicherheitsprüfungen anlaufen, etwa auf versehentlich im Code gespeicherte Secrets und offengelegte Zugangsdaten. Schlägt eine Prüfung fehl, soll der Agent zunächst erklären, was korrigiert werden muss. Eine Veröffentlichung erfolgt erst nach bestandenen Checks und explizitem Publish.
Team-Administratoren sollen veröffentlichte Apps und Secrets einsehen, eigene Regeln in den Prüfprozess aufnehmen, blockierte Freigaben kontrolliert genehmigen und Anwendungen wieder offline nehmen können. Das sind wichtige Bausteine der Governance. Aber der Ankündigung fehlen Belege, dass die Prüfroutine jede Broken-Access-Control-Lücke, Datenleckage, Abhängigkeits- oder Mandantentrennungs-Schwäche erkennt. Wer diese Checks als „Security-Zertifikat“ ausgibt, überdehnt die Quelle.
Die versteckten Grenzen: GitLab, Pläne, Öffentlichkeit
GitLab-Unterstützung ist laut Changelog noch nicht allgemein da. Cursor nennt neue oder bestehende Repositories auf Cursor Origin und GitHub; weitere Git-Anbieter wie GitLab stehen auf der Roadmap. Auch die Aussage „jeder kann sofort Apps bauen“ braucht eine Einschränkung: Das Feature gilt für bezahlte Pläne mit Cloud-Agenten. Die Meldung enthält keine vollständige Preismatrix für Hosting, Datenbanklast oder Egress und keine Zusage, dass jede Team-App automatisch öffentlich erreichbar ist.
Bei der Freigabe können Teams Apps hinter Cursor-Anmeldung bestimmten Personen, Gruppen oder dem gesamten Team bereitstellen. Öffentliche Freigabe nennt Cursor ausdrücklich für individuelle Pläne. Der Zugriffspfad muss deshalb vor dem Pilot getrennt für Team und Einzelkonto überprüft werden.
Originale AgentenCode-Entscheidungsmatrix
| Anwendungsfall | Potenzial | Hauptgefahr | Empfehlung |
|---|---|---|---|
| Internes Team-Tool ohne sensible Daten | Sehr hoher Zeitgewinn denkbar | Unklare Zuständigkeit nach Deployment | Kontrollierter Pilot |
| Vertriebsdashboard mit eingeschränkten Daten | Schneller nutzbarer Prototyp | Falsche Rollen, zu breite API-Tokens | Testdaten und Rollenprüfung |
| HR- oder Rechtsportal mit Personendaten | Automatisierte Oberflächen | Datenschutz, Geheimnisse, Speicherort | Kein Live-Pilot ohne DSB/IT-Freigabe |
| Öffentliches Kundenportal | Frontend und Deployment aus einem Ablauf | Missbrauch, Last, DSGVO, Auth-Bypass | Separates Security Review |
| Regulierter produktiver Kernprozess | Kurze Entwicklungszeit | Betrieb, Nachweis- und Haftungspflichten | Menschliches Architektur- und Freigabegate |
Diese Bewertung ist unsere Redaktionsempfehlung. Sie ist keine Aussage über die Konformität der Cursor-Plattform und ersetzt keine Prüfung der tatsächlich verwendeten Verträge, Speicherorte, Prozesse und technischen Einstellungen.
So wird aus der Ankündigung ein messbarer Pilot
Wir würden zwei kleine Aufgaben auf einem isolierten Testkonto vergleichen: eine interne Formular-App und ein Dashboard mit Testdaten. Für beide werden vorab Soll-Kriterien festgelegt. Gemessen werden Zeit bis zur funktionierenden Vorschau, Zeit bis zum kontrollierten Deployment, reale Kosten, offene Security-Findings, korrekte Gruppenrechte sowie die Schritte für Abschaltung und Export.
Entscheidend ist die Zeit bis zu einer überprüfbar sicheren, betriebenen Anwendung, nicht die erste KI-generierte Oberfläche. Eine App, die in fünf Minuten entsteht, aber niemandem gehört oder übermäßig berechtigte Secrets benötigt, ist kein Produktivitätsgewinn.
Warum das mehr ist als ein weiterer Coding-Agent
Wenn Erstellung, Infrastruktur und Bereitstellung in einem einzigen Agenten-Workflow liegen, verschiebt sich die Aufgabenverteilung: Fachabteilungen können mehr selbst bauen, und IT-Teams müssen Grenzen, Freigaben und Lebenszyklus stärker standardisieren. Damit entsteht ein Wettbewerb um den gesamten Weg vom Auftrag zum kontrolliert betriebenen Service, nicht nur um Codequalität. Die offene Frage lautet, ob Plattformen robuste Betriebsführung, Auditierbarkeit, Portabilität und Kostenkontrolle genauso gut automatisieren wie die Codeerzeugung.
FAQ
Kann Cursor ohne Programmierkenntnisse jetzt direkt eine fertige App veröffentlichen? Der Anbieter beschreibt einen textgesteuerten Cloud-Agenten, der App, Hosting, optionale Datenbank und Anmeldung vorbereiten kann. Fachliche Prüfung und ausdrückliche Veröffentlichung bleiben nötig.
Ist das auf dem kostenlosen Plan enthalten? Laut Hersteller benötigt man einen bezahlten Plan mit Cloud-Agenten. Konkrete Gesamtbetriebskosten sind in dieser Meldung nicht belegt.
Funktioniert es bereits mit GitLab-Repositories? Cursor nennt Cursor Origin und GitHub; GitLab-Unterstützung wird erst angekündigt.
Kann jeder eine veröffentlichte Team-App sehen? Teamfreigaben erfolgen laut Hersteller über Cursor-Anmeldung für ausgewählte Personen, Gruppen oder das Team. Öffentliche Freigabe wird für Einzelpläne genannt.
Sind die automatischen Sicherheitschecks ausreichend? Nein. Sie sind ein sinnvolles Gate, aber kein Beweis, dass jede Schwachstelle, Daten- oder Rechtsfrage gelöst ist.
Fazit: Aus Codegenerierung wird Deployment-Verantwortung
Cursor setzt nicht nur bei der Geschwindigkeit des Schreibens an, sondern beim teuren letzten Stück: Daten, Anmeldung, Hosting und Bereitstellung. Das macht den Start von internen Anwendungen interessanter. Für Unternehmen entsteht der eigentliche Vorteil aber erst, wenn menschliche Freigabe, minimal nötige Rechte, dokumentierte Datenflüsse, Betriebsverantwortung und Exit-Plan von Anfang an Teil des Workflows sind.
Quellen und Einordnung
- Cursor, „Build Live Apps in Cursor“, Changelog vom 05.11.2026 – einzige Hersteller-Primärquelle für die hier beschriebenen neuen Funktionen und Planbedingungen.
- Transparenz: Anbieterankündigung, keine unabhängigen Produktversuche, keine Preis- oder Sicherheitszertifizierung. Architektur-, Rechte- und Risikomatrizen sind originale AgentenCode-Analyse. Stand: 08.11.2026.
Quellen & Einordnung
Quellengetrennte redaktionelle Bewertung. Kein unabhängiger Produkt-/Sicherheits- oder Kostentest, keine ungeprüfte Garantie zum aktuellen Feature- oder Patchstatus.