
GitHub Copilot Code Review: Neue APIs und MCP-Nachweise – was sie wirklich kontrollieren
GitHub macht KI-Code-Reviews über APIs steuerbar. Wir prüfen Enterprise-, Org- und Repository-Rechte, MCP-Attribution, Credits und Freigabegrenzen.
1. Vom KI-Kommentar zur steuerbaren Unternehmensfunktion
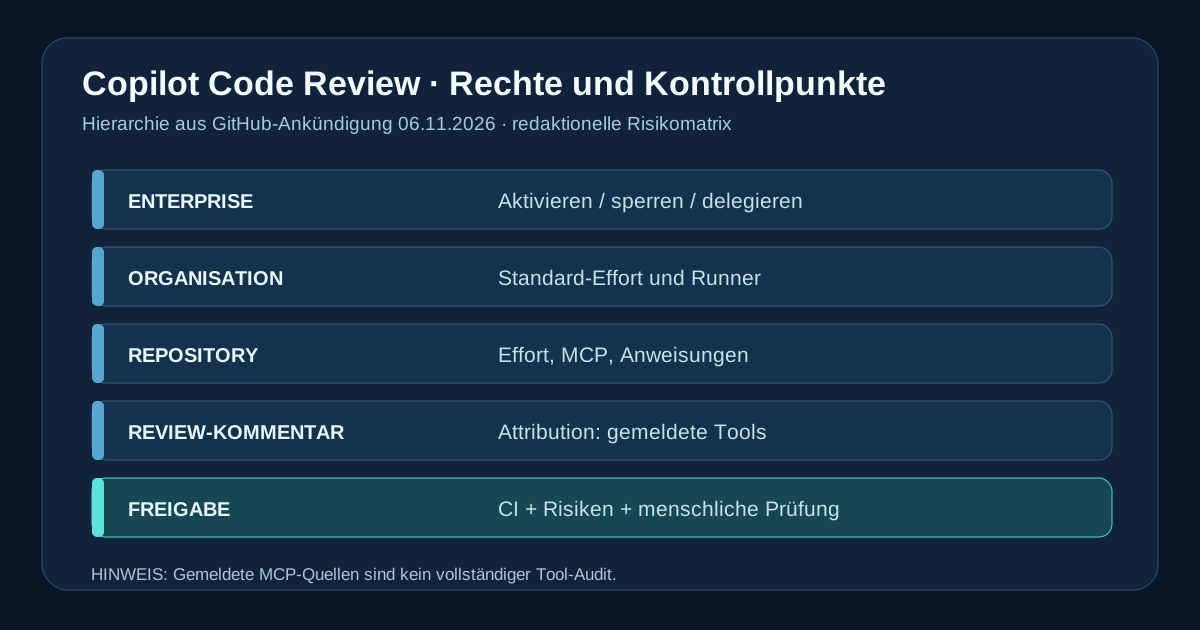
Die Veröffentlichung vom 6. November ist bedeutsam, weil Unternehmen KI-Reviews zunehmend wie Infrastruktur behandeln müssen: mit Richtlinien, Rollen, Kostenkontrolle und nachvollziehbaren Ausnahmen. Enterprise-Administratoren können Code Review aktivieren, deaktivieren oder die Entscheidung an Organisationen delegieren. Org-Administratoren verwalten Enablement, Standard-Effort und Runner-Konfiguration. Repository-Administratoren dürfen Effort und Nutzung von eigenen Anweisungen und MCP-Tools beeinflussen. Auf höherer Ebene festgelegte Einstellungen sind untergeordnet nicht überschreibbar.
2. Neue Herkunftsdaten – aber keine vollständigen Audit-Logs
GitHub nennt Attributionsfelder für Reviews und Kommentare, verwendeten Effort soweit verfügbar und Hinweise, welche Skills, MCP-Server und Custom Instructions Copilot als Quellen eines Kommentars gemeldet hat.
AgentenCode-Einordnung: Das ist nützlich, um Auffälligkeiten einzugrenzen. Ein vom Modell gemeldeter MCP-Server beweist aber weder, dass alle Toolaufrufe vollständig erfasst wurden, noch, dass jede Berechtigung korrekt durchgesetzt wurde. Für eine kritische Freigabe müssen eigene Toolrechte, Repository-Policies, CI-Tests und menschliches Urteil getrennt geprüft werden.
3. Rechte- und API-Matrix
| Ebene | Neue Möglichkeiten | Wesentliche Grenze |
|---|---|---|
| Enterprise | Code Review erlauben, sperren oder delegieren | Unternehmenspolicy hat Vorrang |
| Organisation | Enablement, Standard-Effort, Runner | keine Übersteuerung einer Enterprise-Policy |
| Repository | Effort, Custom Instructions, MCP | Adminrechte für Konfiguration |
| Kommentar/Review | Attribution, gemeldete Skills/MCP/Instructions | nicht automatisch lückenloser Tool-Audit |
| Agenten-Session | AI-Credits sichtbar | keine allgemeine Preisgarantie |
Wichtige Authentifizierungsschranke: GitHubs Enterprise- und Organisations-Settings-Endpunkte einschließlich Org-Runner-Endpunkt unterstützen laut Changelog keine GitHub Apps und keine Fine-grained Personal Access Tokens. Repository-Settings unterstützen beides mit Administration: read zum Lesen und Administration: write zum Ändern. Für klassische PATs sind Repository-Adminrechte erforderlich. Ein Dienstkonto mit GitHub-App-Token lässt sich daher nicht ohne Weiteres für alle Ebenen einsetzen.
4. Kosten, Retrys und Modellwahl
Die AI-Credits einer Review-Agent-Session werden sichtbar. Daraus folgt kein fester Preis pro PR. GitHub versucht fehlgeschlagene oder abgebrochene Reviews einmal automatisch erneut; falls das bevorzugte Modell nicht verfügbar ist, kann ein anderes zulässiges Modell eingesetzt werden. Betriebsteams sollten Review-ID, Effort, Policy, Credits, Wiederholungen und das tatsächliche menschliche Endurteil protokollieren, statt bloße Review-Zahlen als Nutzenmaß zu interpretieren.
5. Kompakte Oberfläche: Auslassungen sichtbar halten
Ausgeschlossene und übersprungene Dateien erscheinen gebündelt unter Files not reviewed mitsamt Gründen. Spätere Reviews derselben PR stellen ältere irrelevante Befunde zurück. In Balanced-Effort kommen laut GitHub drei Reviewer-Modelle und ein viertes Modell zur Zusammenführung zum Einsatz. Das kann die Triage erleichtern, ersetzt aber keinen Test der ausgeschlossenen Dateien und keine menschliche Entscheidung.
6. Eigene AgentenCode-Freigabematrix
| Situation | Erforderliche Kontrolle | Nicht ausreichend |
|---|---|---|
| Automatischer Review aktiviert | Enterprise/Org-Policy, Bypass-Liste | Repo-Toggle allein |
| MCP-Tool im Review zugelassen | Reale MCP-Berechtigungen prüfen | Nur ein MCP-Hinweis im Kommentar |
| KI findet keine Probleme | CI, Tests und menschliches Review bei hohem Risiko | 0 Findings |
| Datei ausgeschlossen | Risiko der Exclusions separat bewerten | Kompakter Kommentar |
| Credits verbraucht | Budgets und Wiederholungen überwachen | Angenommener Fixpreis |
Diese Matrix ist eine eigene Redaktionsempfehlung. Sie erhebt keinen Anspruch auf GitHub-Zertifizierung oder auf die Wirksamkeit eines bestimmten Sicherheitskontrollsystems.
7. Für wen gilt das und wie pilotieren?
GitHub nennt für die Verbesserungen Copilot Pro, Pro+, Max, Business und Enterprise. Das heißt nicht, dass jede Person und jeder API-Token sämtliche Admin-Funktionen nutzen können. Ein seriöser Pilot testet mehrere PR-Typen, einschließlich sensibler Änderungen, ausgeschlossener Dateien und Bot-PRs. Pro Review werden Policy, Tool-Attribution, Effort, Credits, CI-Status und menschliche Entscheidung abgeglichen. Ohne solche Daten bleibt ein verbessertes Dashboard nur eine Oberfläche.
FAQ
Kann eine GitHub App alle Org- und Enterprise-Settings verwalten? Laut Changelog nein; die genannten Endpunkte unterstützen keine GitHub Apps oder Fine-grained PATs.
Sind MCP-Aufrufe jetzt vollständig auditierbar? Die Meldung belegt neue Attributionsinformationen, aber keine lückenlose, manipulationssichere Ausführungsaufzeichnung.
Sind KI-Code-Reviews eine Sicherheitsfreigabe? Sie können unterstützen, ersetzen aber keine gesonderte Prüfung risikorelevanter Änderungen.
Kosten Reviews jetzt immer gleich viel? Aus der Meldung folgt kein pauschaler Preis; Credits werden sichtbar, reale Kosten hängen von Nutzung und Vertrag ab.
Quellen und Grenzen
GitHub Changelog, Copilot code review: API management and review overview updates (06.11.2026) und GitHub Docs: Configuring Copilot code review. Anbieterinformationen und eigene Analyse wurden getrennt. Kein eigener API-/Rollen-Test, keine Kostenmessung, keine Sicherheitszertifizierung.
Primärquellen und Einordnung
Echte Primärquellen, eigene redaktionelle Analyse. Keine unabhängige Replikation, kein Agenten-Sicherheitszertifikat und keine allgemeinen Verfügbarkeits- oder Kostengarantien.