
GitHub Dependabot aktualisiert Agent-Skills – doch Sicherheitsupdates fehlen
GitHub hat Dependabot-Versionsupdates für Agent Package Manager (APM) freigeschaltet. Dadurch können Git-basierte Abhängigkeiten für Agenten-Skills, Prompts und Instructions in apm.yml automatisch als Pull Request aktualisiert werden. Ein vorhandenes apm.lock.yaml wird bei unterstützten Änderungen neu erzeugt. Das erhöht die Wartbarkeit von Agenten-Konfigurationen – aber Security-Updates werden für APM damit ausdrücklich noch nicht unterstützt.
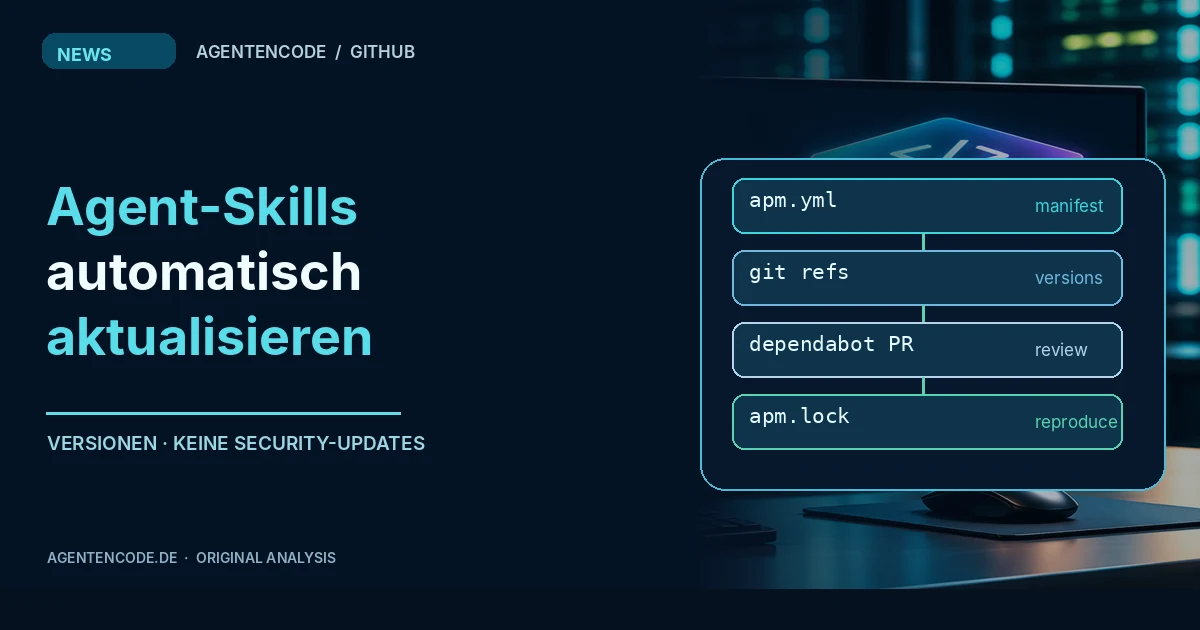
Warum eine Datei mit Agenten-Anweisungen eine Abhängigkeit ist
Ein Coding-Agent besteht heute nicht nur aus einem Sprachmodell. Teams installieren Skills, Prompt-Vorlagen, Instruktionspakete und in manchen Fällen MCP-Integrationen aus Fremdrepositories. Diese Inhalte können Arbeitsschritte, Toolnutzung, Formatvorgaben und Entscheidungsregeln beeinflussen. Selbst wenn ein Skill keinen ausführbaren Code mitbringt, ist er operativ wirksam. Eine ungeprüfte Aktualisierung kann verändern, wie ein Agent handelt, welche Dateien er berührt oder welche Schritte er priorisiert.
Der neue Dependabot-Support behandelt einen Teil dieser Bausteine ähnlich wie Softwareabhängigkeiten: deklarierte Version erkennen, Änderung als PR vorschlagen, Lockfile aktualisieren und durch bestehende Reviews schicken. Das ist kein vollwertiges Sicherheitsprüfsystem, aber ein wichtiges Fundament für nachvollziehbare Agenten-Releases.
Was GitHub tatsächlich am 3. November angekündigt hat
GitHubs Changelog nennt Dependabot version updates für Agent Package Manager. Dependabot öffnet Pull Requests für unterstützte Git-Abhängigkeiten in apm.yml und führt bei bestehendem apm.lock.yaml dessen Aktualisierung aus. Die Funktion ist auf github.com allgemein für alle GitHub-Pläne verfügbar und für GitHub Enterprise Server 3.24 angekündigt. Von einer entsprechenden flächendeckenden Funktion auf GitLab folgt daraus nichts.
Für die Aktivierung kommt ein Ecosystem-Eintrag in die normale Dependabot-Konfiguration:
version: 2
updates:
  - package-ecosystem: "apm"
    directory: "/"
    schedule:
      interval: "weekly"
Das Beispiel ist eine minimal plausible Konfiguration für einen passenden GitHub-Repo-Aufbau, kein Hinweis darauf, dass AgentenCode selbst APM nutzt oder automatisch daran etwas verändert wurde. Die Manifestdatei apm.yml muss an der angegebenen Stelle vorhanden sein.
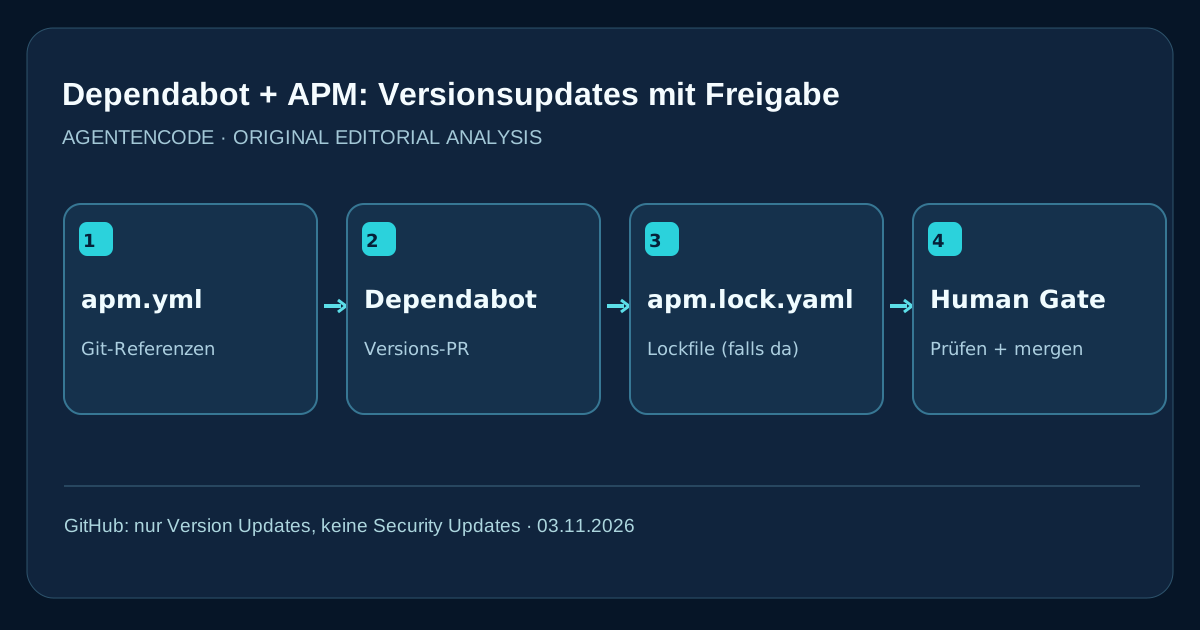
Was aktualisiert wird – und was nicht
Laut offizieller GitHub-Dokumentation ist das Update-Verhalten vom Referenztyp abhängig. Ein SemVer-Tag kann auf den neuesten passenden SemVer-Tag angehoben werden. Eine vollständige Commit-SHA-Referenz wird auf den Commit des neuesten annotierten Release-Tags aktualisiert. Bei einer Branch-Referenz wie #main ändert Dependabot nur das bestehende apm.lock.yaml auf den neueren Commit. Es wird kein Lockfile automatisch neu angelegt, wenn keines existiert.
| Eintrag in APM | Dependabot-Verhalten laut GitHub | Betriebsrisiko |
|---|---|---|
| Git-Abhängigkeit mit SemVer-Tag | Tag wird aktualisiert | Inhalt des neuen Tags muss geprüft werden |
| Vollständige Commit-SHA | Weiterzug zur passenden aktuellen Release-SHA | Unterschiedliche Inhalte können Verhalten ändern |
Branch wie #main | Vorhandenes Lockfile wird angepasst | Branch bewegt sich ohne sichtbare Änderung im Manifest |
| Objektform, lokale Pfade, MCP-Einträge | Von diesem Update-Support ausgenommen | Keine automatische Absicherung durch diese Funktion |
| Ref fehlt oder ist abgekürzt | Nicht unterstützt | Abhängigkeit kann unbemerkt altern |
Damit sind Agent-Skills nicht automatisch alle geschützt, nur weil Dependabot für APM eingeschaltet wurde. Die unterstützten Referenzformen und ausgeschlossenen Fälle müssen im eigenen Repository geprüft werden.
Die entscheidende Einschränkung: Version ist nicht Sicherheit
GitHub formuliert explizit, dass der neue APM-Support Versionsupdates, nicht Sicherheitsupdates abdeckt. Eine höhere Version bedeutet also nicht automatisch, dass eine bekannte Prompt-Injection, ein riskanter Tool-Workflow oder eine bösartige Änderung erkannt wurde. Die allgemeine Dependabot-Security-Funktion für andere Ökosysteme darf nicht einfach auf APM übertragen werden.
Auch ein Lockfile löst kein Vertrauensproblem: Es kann eine bestimmte Menge von Bytes reproduzierbar machen, aber nicht beweisen, dass diese Anweisungen korrekt, harmlos oder für die eigene Organisation zulässig sind. Versionsstabilität und inhaltliche Sicherheit müssen zwei getrennte Kontrollen bleiben.
Originale AgentenCode-Go/No-Go-Matrix
| Änderung | Automatische Behandlung | Menschliches Gate | Urteil |
|---|---|---|---|
| Neuer Patch-Tag eines gut bekannten Skills | Dependabot-PR öffnen | Diff, Quelle und Testlauf prüfen | Pilot geeignet |
| Neuer Major-Tag mit neuen Tools | Nur als Vorschlag | Toolrechte und Ausführungsbereiche erneut genehmigen | Kein Auto-Merge |
| Beweglicher Branch für Team-Prompts | Lockfile-Änderung markieren | Commit-Diff und Herkunft prüfen | Kontrolliert aktualisieren |
| Skill fordert zusätzliche Netzwerk-/Dateirechte | PR als hochriskant behandeln | Sicherheitsreview, Least Privilege | Manuelle Freigabe |
| MCP-Server-Abhängigkeit außerhalb Support | Nicht als geprüft ausgeben | Separate Inventur und Updateprozess | Eigenes Gate nötig |
Diese Matrix ist AgentenCode-Redaktionsanalyse. Sie ist keine von GitHub zertifizierte Sicherheitsrichtlinie. Ihr Zweck ist, PRs für Agenten-Konfigurationen mit derselben Ernsthaftigkeit wie Codeänderungen zu behandeln.
Warum Teams mit einem kleinen Test anfangen sollten
Der geeignete erste Pilot ist ein Repository mit wenigen Skills, klar benannten Besitzern und vorhandenem Lockfile. Ein Team legt eine Referenz mit SemVer-Tag fest, konfiguriert wöchentliche Updates und beobachtet den ersten Dependabot-PR. Der Review vergleicht nicht nur die Versionsnummer, sondern insbesondere neu hinzugefügte Handlungsanweisungen, erlaubte Tools und mögliche Netzwerk- oder Dateizugriffe.
Nach dem Merge muss geprüft werden, ob der gleiche Agenten-Task mit dem neuen Skill weiterhin die erwarteten Ergebnisse liefert. Ein automatisierter Test sollte auch Fälle enthalten, in denen ein Agent etwas nicht tun darf. Werden Skills in mehreren Agenten-Harnesses installiert, müssen deren tatsächliche Endstände abgeglichen werden – nicht nur die Manifestdatei im Quellrepository.
Ein Signal für den Agenten-Supply-Chain-Markt
Softwareteams haben gelernt, dass Bibliotheken inventarisiert, gepinnt und aktualisiert werden müssen. Bei KI-Agenten kommt eine neue Kategorie hinzu: Inhalte, die Entscheidungs- und Ausführungsverhalten beeinflussen, ohne klassische Programm-Bibliotheken zu sein. Dependabot macht diese Kategorie in einem bestehenden PR-Workflow wartbarer. Die eigentliche Lücke bleibt jedoch: nachweisen, was ein Skill unter welchen Berechtigungen tatsächlich bewirkt.
AgentenCode-Fazit: Für Teams mit APM auf GitHub ist das Update ein konkreter Fortschritt. Es wird erst dann wertvoll, wenn ein Versions-PR zusätzlich Quellenvertrauen, Rechte, Testfälle und verantwortliche Freigabe dokumentiert. Keine automatische Sicherheitsfreigabe.
FAQ
Welche Dateien nutzt Dependabot für APM? Die Abhängigkeiten stehen in apm.yml. Ein vorhandenes apm.lock.yaml kann bei Updates neu erzeugt werden; fehlende Lockfiles werden nicht automatisch angelegt.
Werden MCP-Server darüber ebenfalls aktualisiert? GitHub nennt mcp:-Einträge ausdrücklich unter den nicht unterstützten Formen dieses APM-Updateverfahrens.
Sind das automatische Sicherheitsupdates? Nein. GitHub bezeichnet die Funktion ausschließlich als Versionsupdate-Unterstützung.
Kann ich das auf GitLab aktivieren? Die Ankündigung bezieht sich auf GitHubs Dependabot, nicht auf eine GitLab-native Funktion.
Darf ich die PRs automatisch mergen? Technisch können Organisationen ihre eigenen Regeln nutzen. AgentenCode rät bei Verhaltensänderungen von ungeprüftem Auto-Merge ab.
Originalquellen und Methodik
- Primärquelle: GitHub Changelog, „Dependabot version updates support Agent Package Manager“, 3. November 2026.
- Technische Referenz: GitHub Docs, „Dependabot supported ecosystems and repositories“, Abschnitt APM.
- APM-Projektdokumentation: microsoft/apm – Installing packages.
- Technische Unterstützungsgrenzen sind GitHub-Dokumentation; die Risiko- und Testmatrix sind eigene AgentenCode-Einordnung. Kein eigener Dependabot-Run, keine APM-Sicherheits- oder Repository-Zertifizierung.
Primärquellen und Einschränkungen
- GitHub Changelog – Dependabot APM
- GitHub Docs – Dependabot supported ecosystems
- microsoft/apm – Install packages
Herstellerangaben und eigene Redaktionseinschätzung sind getrennt. Kein unabhängiger Produkttest oder Sicherheitszertifikat.