
GitHub ermöglicht Lizenzprüfungen vor dem Merge – mit API für Coding-Agenten
GitHubs Lizenz-Compliance ist allgemein verfügbar: zentrale Regeln, Merge-Prüfung und API-Abfrage für Coding-Agenten. Geltungsbereich und Grenzen.
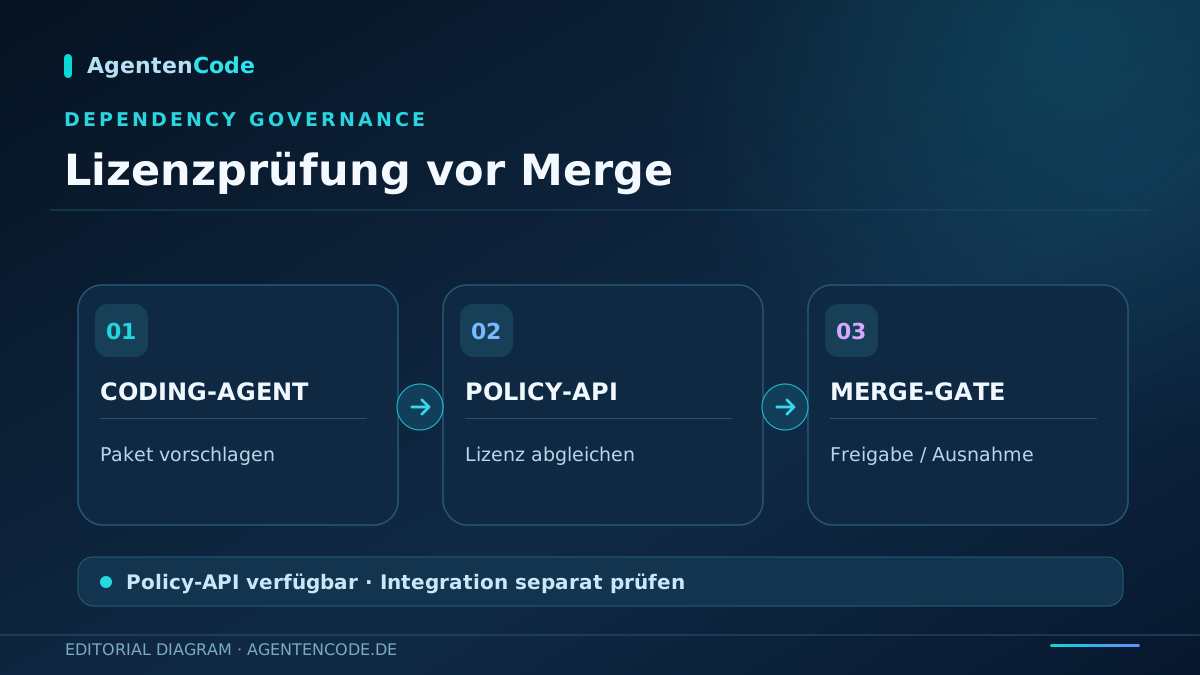
GitHub hat am 16. Oktober 2026 die allgemeine Verfügbarkeit seiner Open-Source-Lizenz-Compliance für berechtigte Enterprise-Cloud-Repositories angekündigt. Neue oder geänderte Abhängigkeiten können gegen zentrale Lizenzrichtlinien geprüft werden. Eine neue API ermöglicht Coding-Agenten, die Vereinbarkeit eines Pakets vor einer Empfehlung zu kontrollieren.
Das bisherige Dependency-Review-Verfahren lieferte Prüfhinweise pro Repository. Eine einheitlich durchsetzbare Enterprise-Lizenzrichtlinie mit dedizierten Genehmigungsrollen stand so nicht allgemein bereit.
Die Funktion ist für GitHub Enterprise Cloud mit aktivierter Code Security allgemein verfügbar. Regeln können Pull-Request-Merges sperren; eine Compliance-API ergänzt die Prüfung vor der Agentenentscheidung.
Von der Warnung zur Enterprise-Regel
GitHub erweitert die vorhandene Dependency Review Action um organisationsübergreifende Lizenzregeln. Administratoren können Repositories über ein Ruleset einer Bedingung unterstellen, die gültige Lizenz-Compliance-Ergebnisse vor dem Merge verlangt. Fügt ein Pull Request eine Abhängigkeit hinzu oder ändert sie, prüft GitHub die jeweilige Lizenz gegen die festgelegte Richtlinie und kennzeichnet nicht vereinbare Pakete direkt im Review.
Die Konflikte lassen sich laut GitHub durch Entfernen oder Austauschen einer Abhängigkeit, durch Anpassung der Lizenzrichtlinie oder durch eine dokumentierte Paket-Ausnahme auflösen. Daraus wird kein pauschales Verbot von Open Source: Was erlaubt ist, bestimmt die Organisation anhand ihrer Richtlinien. Die Neuerung verlagert diese Entscheidung an einen nachvollziehbaren Prüfpunkt vor dem Zusammenführen von Code.
Warum die neue API für Coding-Agenten wichtig ist
Besonders relevant ist ein API-Endpunkt, der überprüft, ob ein Paket zur Unternehmensrichtlinie passt. GitHub nennt Coding-Agenten ausdrücklich als Anwendungsfall: Sie können ein Paket vor der Empfehlung oder Übernahme gegen die vorliegenden Regeln prüfen. Damit wird Compliance zu einem abfragbaren Werkzeugschritt statt zu einer ausschließlich nachgelagerten Beanstandung beim Pull Request.
Die API verhindert allerdings nicht von allein, dass ein Agent einen ungeeigneten Vorschlag macht. Dafür muss die Agentenumgebung die Abfrage bewusst aufrufen und das Ergebnis korrekt verarbeiten. Ob konkrete Coding-Agenten die neue Schnittstelle bereits integriert haben, geht aus der Ankündigung nicht hervor. Teams sollten darum zwischen einer verfügbaren API und einer nachweislich aktiven Integration unterscheiden.
Rollen, Nachvollziehbarkeit und Grenzen
GitHub führt die Rolle Enterprise Open-Source License Manager für die Bearbeitung von Ausnahme- und Freigabeanträgen ein. Änderungen an der Lizenzpolicy werden im Audit-Log erfasst. Für Kunden mit Datenresidenz stehen Lizenzinformationen nun auch im Dependency Graph und in SBOM-Exporten bereit. Die Funktion gilt laut GitHub für Enterprise Cloud einschließlich der Datenresidenzvariante, sofern GitHub Code Security für das Repository eingeschaltet ist.
Für die Einführung empfiehlt sich ein Pilot mit bewusst erlaubten und abgelehnten Abhängigkeiten. Prüfen sollte man, ob die Merge-Regel im richtigen Repository greift, ob der Ausnahmeprozess dokumentiert ist und ob Coding-Agenten ihre API-Ergebnisse protokollieren. Lizenz-Compliance ersetzt weder die Sicherheitsprüfung eines Pakets noch eine juristische Bewertung komplexer Lizenzkonstellationen.
AgentenCode-Einordnung
AgentenCode-Einordnung: Diese Änderung verbindet Agenten-Governance mit einer echten technischen Kontrollstelle. Der wertvollste Unterschied besteht zwischen einem Agenten, der erst nach dem Merge einen Lizenzkonflikt auslöst, und einem Agenten, der vor der Paketwahl die Unternehmenspolicy abfragt. Das funktioniert nur, wenn die Integration tatsächlich eingerichtet und kontrolliert wird.
Quellen und Prüfung
Quellenprüfung am 19. Oktober 2026 auf Basis des offiziellen GitHub-Changelogs vom 16. Oktober. GitHub benennt Verfügbarkeit, Lizenzvoraussetzungen, Merge-Rule und API. Eine produktive Integration mit einem konkreten Coding-Agenten haben wir nicht selbst getestet.