
Google CodeMender: KI prüft Exploits isoliert – wer gibt den Patch frei?
Google erweitert CodeMender in der Preview um isolierte Sicherheitsprüfungen und feinere Scan-Bereiche. Das ist eine wichtige Kontrollverbesserung – aber kein Beleg dafür, dass jeder KI-generierte Patch automatisch produktionsreif ist.
CodeMender testet Sicherheitslücken laut Google isoliert und kann ganze Repos oder geänderte Dateien prüfen. Preview und Mensch-in-der-Schleife bleiben entscheidend.
1. Was Google am Security Summit neu vorgestellt hat
In seiner Ankündigung vom 4. November 2026 beschreibt Google Cloud neue Fähigkeiten des autonom unterstützten Sicherheitswerkzeugs CodeMender. Das Werkzeug soll Schwachstellen identifizieren, eine Ausnutzbarkeit in kontrollierten Tests untersuchen und Patches vorschlagen.
CodeMender bleibt laut Google in Preview. Die Ankündigung nennt mehrere mögliche Modelle, darunter Gemini 4 Argon. Eine herstellerseitige Beschreibung von Modell- und Patchqualität darf nicht als unabhängiger Nachweis fehlerfreier Reparaturen gelesen werden.
2. Neue Scopes: geänderte Dateien statt immer des ganzen Repositorys
Entwickler können laut Google nun gezielt einen Ordner, das gesamte Repository oder lediglich seit dem vorigen Scan veränderte Dateien prüfen. Diese Auswahl ist wichtig: Ein Delta-Scan kann eine schnelle Rückmeldung im Pull-Request-Prozess ermöglichen, während ein Repo-Scan einen anderen Umfang erfasst.
Ein kleiner Scope reduziert potenziell Aufwand und Kosten, kann aber Kontext oder Schwachstellen außerhalb dieses Ausschnitts übersehen. AgentenCode-Folgerung: Unternehmen sollten Delta-, Ordner- und Full-Repo-Prüfung als unterschiedliche Evidenzstufen behandeln und nicht aus einer grünen Teilprüfung ein sauberes Gesamtsystem ableiten.
3. Isolation und Freigaben: die eigentliche Sicherheitsgrenze
Google beschreibt zwei Optionen, Exploit-Verifikation und Simulation zu isolieren: eine Sandbox auf Betriebssystemebene oder eine separate virtuelle Maschine. Außerdem nennt Google Mensch-in-der-Schleife-Kontrollen für lokale Schreib- und Befehlsausführung. Diese Einbettung ist relevant, weil ein Sicherheitsagent ausgerechnet mit potenziell gefährlichem Code arbeiten muss.
Ein isolierter Test ist trotzdem nicht automatisch harmlos: Datenzugang, Netzwerkausgang, Artefaktspeicher, Bereitstellung von Test-Zugangsdaten und die Prüfung des generierten Patches bleiben entscheidend. Die Freigabe zur lokalen Ausführung ist ferner nicht dasselbe wie eine Freigabe zum Merge oder Deployment.
4. Originale AgentenCode-Patch- und Freigabekette
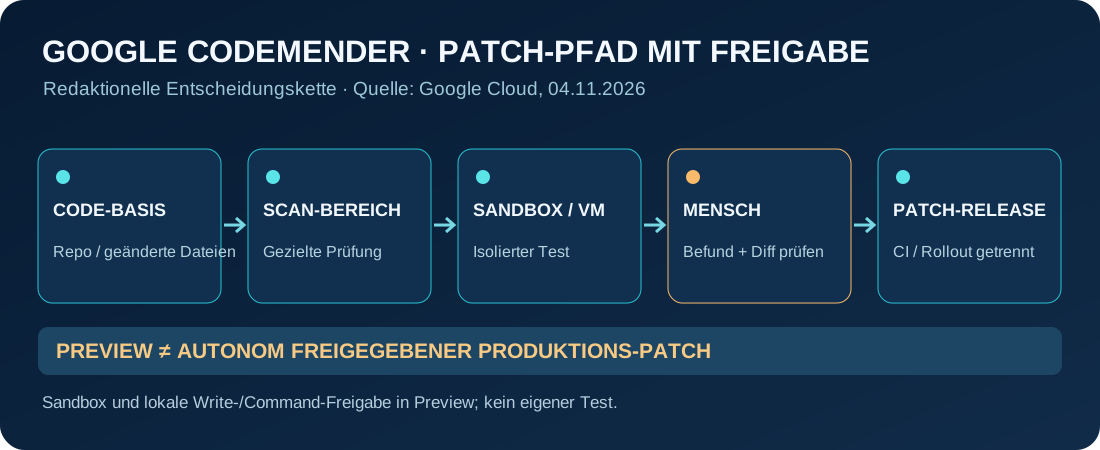
| Schritt | Herstellerstatus | Notwendiger Nachweis |
|---|---|---|
| Scan-Scope | Ordner, Repository oder Delta laut Preview | Vollständigkeit und Ausschlüsse protokollieren |
| Exploit-Test | OS-Sandbox oder isolierte VM | Netzwerk-, Prozess- und Dateigrenzen testen |
| Lokaler Befehl | Human-in-the-loop laut Google | Explizite Freigabe belegen |
| Patch-Diff | Vorschlag durch Agent | Expertenprüfung, Tests, Regressionen |
| Produktiv-Release | Kein Automatismus belegt | CI, Code-Review und Rollout-Gates separat |
5. Warum ein „getesteter Patch“ noch kein Produktions-Patch ist
Ein autonomer Sicherheitsagent kann unter Umständen einen Ausnutzungspfad reproduzieren und eine Änderung erzeugen, die einen gezielten Test besteht. Das ersetzt nicht die Bewertung von Seiteneffekten, Schnittstellenänderungen, Performance oder unerwartetem Verhalten in anderen Umgebungen. Eine Sicherheitskorrektur kann technische Folgeschäden auslösen, wenn sie ungesehen ausgerollt wird.
Für kritische Repositories empfehlen wir: reproduzierbaren Testfall archivieren, Patch-Diff unabhängig prüfen, Abhängigkeiten und Rollback dokumentieren und den produktiven Merge nur über die bestehenden branch protection- und CI-Regeln erlauben. Das ist eine redaktionelle Empfehlung, keine Aussage über einen automatisch bestehenden CodeMender-Freigabemechanismus.
6. Wie viel Aussagekraft haben Herstellererfolge?
Google verweist auf die Nutzung von CodeMender durch Hunderte Preview-Kunden und zitiert eine frühe Thales-Bewertung, die eine um mehr als 95 Prozent kürzere Entdeckungszeit in Aussicht stellt. Das sind Hersteller- bzw. Kundenangaben, keine von AgentenCode reproduzierte Studie. Auch die von Google genannte Beteiligung von Gemini 4 Argon an der Analyse bestimmter PHP-Schwachstellen belegt nicht, dass jede künftige Lücke oder jeder Patch gleich gut behandelt wird.
Ein belastbarer Pilot sollte deshalb dieselben Testfälle mit und ohne Tool vergleichen und Fehlalarme, übersehene Lücken, manuellen Prüfaufwand und Regressionen gemeinsam messen.
7. Ein kontrollierter Pilot für Entwicklerteams
Starten Sie mit einem absichtlich verwundbaren, aber isolierten Test-Repository und entfernen Sie produktive Secrets. Definieren Sie den Scan-Scope, eine erlaubte Test-VM und einen expliziten Genehmigungsweg für lokale Befehle. Erfassen Sie die Funde, die Ausführungsprotokolle und jeden Patch-Vorschlag.
Nach unabhängiger Review können die Änderungen durch die üblichen CI-Tests laufen. Vor einem produktiven Einsatz sind Region, Kontoberechtigung und tatsächliche Preview-Freischaltung zu prüfen. Für den Vergleich mit einem anderen Coding-Agenten verweisen wir auf das Agentenprofil Google Antigravity 2; das bedeutet nicht, dass Antigravity 2 und CodeMender identische Funktionen besitzen.
8. Quellenstatus, FAQ und redaktionelles Urteil
AgentenCode-Einordnung: Die neue Isolation und die feinere Scope-Auswahl adressieren reale Risiken automatisierter Sicherheitsprüfungen. Die notwendige Verantwortungsgrenze bleibt aber menschliche Freigabe vor destruktiven Aktionen und ein eigenständiger Patch-Release-Prozess. CodeMender ist als Preview nicht mit einer allgemein freigegebenen, risikolosen Sanierung gleichzusetzen.
FAQ: Ist CodeMender schon GA? Nein, Google bezeichnet es weiterhin als Preview. FAQ: Kann es einen gesamten Codebestand prüfen? Laut Google sind Ordner-, Repository- und Delta-Scans möglich. FAQ: Ist jeder Patch vor der Produktion menschlich freigegeben? Google nennt lokale Write-/Command-Freigaben; ein universeller Produktions-Merge-Gate ist daraus nicht bewiesen.
Quellen: Google Cloud Security Summit vom 4. November 2026 sowie Google Agent Compute Engine und Governance vom 22. Oktober. Recherche: 9. November 2026; keine eigene CodeMender-Ausführung, keine unabhängige Benchmark- oder Sicherheitsabnahme.