
Microsoft will KI-Agenten bei riskanten Aktionen automatisch die Rechte entziehen
Microsoft erweitert Project Perception: dynamische Agentenrechte, laufende Risikobewertung und Guardian Agents. Was angekündigt ist und was Unternehmen prüfen müssen.
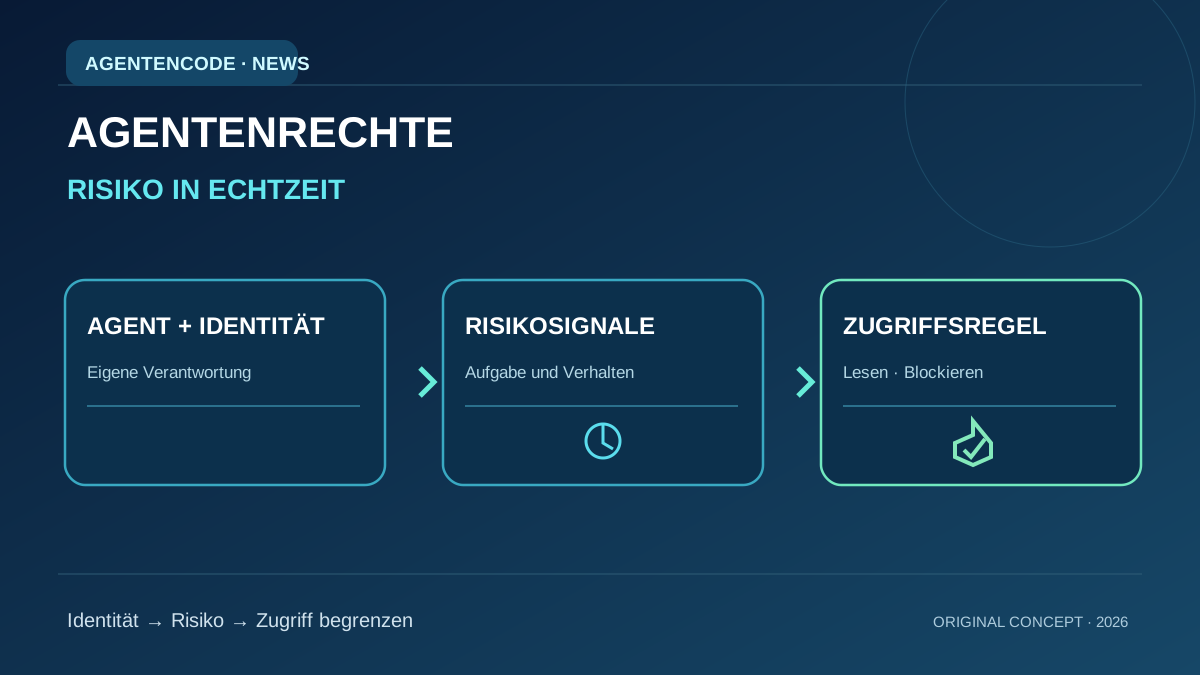
Microsoft erweitert Project Perception um die Absicherung unternehmensinterner KI-Agenten. Laut der Ankündigung vom 19. Oktober sollen Dynamic Agent Risk, aufgabenbezogene Berechtigungen und Conditional Access riskante Aktionen während eines laufenden Auftrags einschränken. Der Ansatz trennt KI-Entscheidungen von einer unabhängigen Sicherheitsinstanz. Eine universelle Verfügbarkeit oder nachgewiesene Schutzwirkung wird damit noch nicht belegt.
Bisher ließen sich Agenten registrieren und ihre Aktionen protokollieren. Ein einmal berechtigter Agent konnte aber im Verlauf seines Auftrags auf unerwartete Eingaben oder neue Risiken treffen.
Microsoft beschreibt eigene Agentenidentitäten und Rechte, die anhand aktueller Risikosignale reduziert werden können: Lesezugriff behalten, Schreibzugriff blockieren oder menschliche Freigabe verlangen.
Warum ein KI-Agent nicht alle Mitarbeiterrechte erben sollte
Microsoft nennt KI-Agenten neue interne Akteure eines Unternehmens, sogenannte agentic insiders. Sie können Rechnungen bearbeiten, Software verändern oder auf interne Informationen zugreifen. Problematisch ist nicht, dass ein Agent grundsätzlich böswillig wäre. Vielmehr können sich Modellantworten, externe Eingaben und der Kontext unerwartet ändern. Deshalb sollen Identität, Verantwortliche und Berechtigungen des Agenten getrennt vom Konto der Person verwaltet werden, die ihn gestartet hat.
Project Perception soll dabei stärker mit Microsoft Agent 365, Entra Agent ID und Sicherheitssignalen aus Identitäten, Daten, Endpunkten, Cloud, Netzwerk und Laufzeit zusammenarbeiten. Microsoft meldet die Unterstützung von 35 zusätzlichen Typen lokaler Agenten, insgesamt 60, darunter Claude Code, Codex und GitHub Copilot. Diese Zahl beschreibt Erkennungstypen laut Anbieter, keine 60 nachweislich getesteten Integrationen mit vollständiger Zugriffskontrolle.
Dynamic Agent Risk soll während eines Auftrags reagieren
Ein zentrales Element ist die laufende Bewertung: Dynamic Agent Risk berücksichtigt Konfiguration, erreichbare Ressourcen und tatsächliche Aktionen. Dynamic Permissions sollen die Befugnisse auf Aufgabe und Zeitraum begrenzen. Über Dynamic Conditional Access könnte eine Richtlinie Berechtigungen verringern, Zugriffe auf sensible Ziele unterbinden oder für besonders folgenreiche Schritte einen menschlichen Nachweis verlangen. Microsoft beschreibt damit keine pauschale Alles-oder-nichts-Sperre.
Zusätzliche Guardian Agents und Playbooks sollen Hinweise zusammentragen, Maßnahmen empfehlen oder innerhalb definierter Vorgaben ausführen. Der entscheidende Sicherheitsgrundsatz ist eine Trennung der Rollen: Das KI-Modell darf nicht selbst entscheiden, ob seine Sicherheitsregeln gelten. Kontrolle und Durchsetzung müssen unabhängig von ihm erfolgen. Dennoch ersetzt eine mehrstufige Architektur weder die Überprüfung von Richtlinien noch belastbare Protokolle tatsächlicher Zugriffsentscheidungen.
Was eine realistische Prüfung leisten müsste
Microsoft illustriert den Ansatz mit einem Agenten zur Spesenprüfung. Er erhält nur die benötigten Rechte, liest später eine manipulierte externe Information und versucht eine nicht zur Aufgabe gehörende Aktion. Das System könnte dann beispielsweise Schreibrechte sperren und einen wichtigen Schritt nur nach Freigabe erlauben. Dieses Beispiel erklärt das geplante Verhalten, belegt aber keine bestimmte Erkennungsquote bei Prompt Injection.
Für einen Unternehmenspilot empfehlen sich zwei Testaufträge: ein zulässiger Vorgang und ein absichtlich nicht autorisierter Werkzeugaufruf. Prüfen sollte man, ob eine eigene Agentenidentität in Protokollen erscheint, ob sich Berechtigungen während des Laufs widerrufen lassen und was passiert, wenn die Sicherheitsinfrastruktur ausfällt. Offen bleiben je nach Funktion der tatsächliche Rollout, erforderliche Lizenzen und die Durchsetzung bei externen MCP-Servern. Die Herstellerankündigung ersetzt keinen unabhängigen Praxistest.
AgentenCode-Einordnung
Die neue Perspektive ist relevant: Ein Agent braucht nicht nur Regeln für gute Antworten, sondern technisch begrenzte Handlungsrechte. Entscheidend ist, ob ein unzulässiger Tool-Aufruf tatsächlich verhindert wird. Microsoft setzt stärker auf kontinuierliche Risikoanpassung; ServiceNows zuvor vorgestellter AI Passport adressiert dagegen signierte Berechtigungsnachweise. Beide Ideen müssen sich in realen Abläufen beweisen.
Quellen und Prüfung
Redaktionelle Quellenprüfung am 20. Oktober 2026 anhand zweier offizieller Microsoft-Beiträge vom 19. Oktober. Produktumfang und 60 Erkennungstypen sind Herstellerangaben, keine unabhängigen Messwerte.