
Mistral Studio: KI-Agenten auf eigener Infrastruktur – welche Kontrolle ist wirklich verfügbar?
Neue Betriebsplattform für Agenten, nicht nur ein neues Modell
Studio verbindet Managed Agents mit Workflows, Hooks, Tracing und Evaluation. Entscheidender Punkt: Public Preview und GA unterscheiden, echte Daten- und Toolgrenzen testen.
Agent, Workflow und App bekommen eine gemeinsame Laufzeit
Mistral hat am 5. November 2026 neue Komponenten von Mistral Studio vorgestellt. Entwickler können laut Anbieter mehrstufige Managed Agents mit Skills, Subagenten, Hooks und Code-Sandboxes aufbauen; Workflows verbinden feste Regeln, Modellschritte und menschliche Freigaben; Apps stellen Ergebnisse für Mitarbeitende bereit. Das <a href="https://mistral.ai/news/build-with-studio/">Original-Produktposting</a> beschreibt den Ausbau als gemeinsame Plattform für KI-Anwendungen.
Damit wird Agentenarbeit nicht nur aus dem Chat heraus gestartet, sondern als langlaufender und beobachtbarer Geschäftsprozess behandelt. Studio soll Unterbrechungen überleben, Ausführungsschritte nachverfolgbar machen und Änderungen mit Evaluationen prüfen. Eine zugesagte Funktion in einem Werbetext ist jedoch nicht automatisch ein unabhängiger Nachweis dafür, dass ein konkretes On-Prem-Setup alle diese Eigenschaften hat.
Welche Teile sind Public Preview, welche GA?
Die <a href="https://docs.mistral.ai/resources/release-notes">technischen Release Notes vom 5. November</a> sind präziser als die übergreifende Ankündigung. Managed Agents mit Mistral-Hosting werden als Public Preview ausgewiesen. Gleiches gilt laut Release Notes für unter anderem Offline-/Online-Evaluationsfunktionen, verwaltete Evaluationsdatensätze und Tracing für Managed Agents. Dagegen ist Studio Apps in Vibe Code Web dort als GA aufgeführt.
Die Deployment-Aussage „Cloud, eigene VPC oder On-Premises“ ist ein Architektur- und Angebotsclaim. Sie darf nicht so gelesen werden, dass jede Preview-Funktion automatisch in jeder Region, jedem Tarif und jeder Betriebsvariante identisch unterstützt wird. Besonders bei Audit-Trails und Geheimnisverwaltung sind konkrete Produkt- und Vertragsgrenzen gesondert zu prüfen.
AgentenCode: Ablauf und technische Prüfmatrix
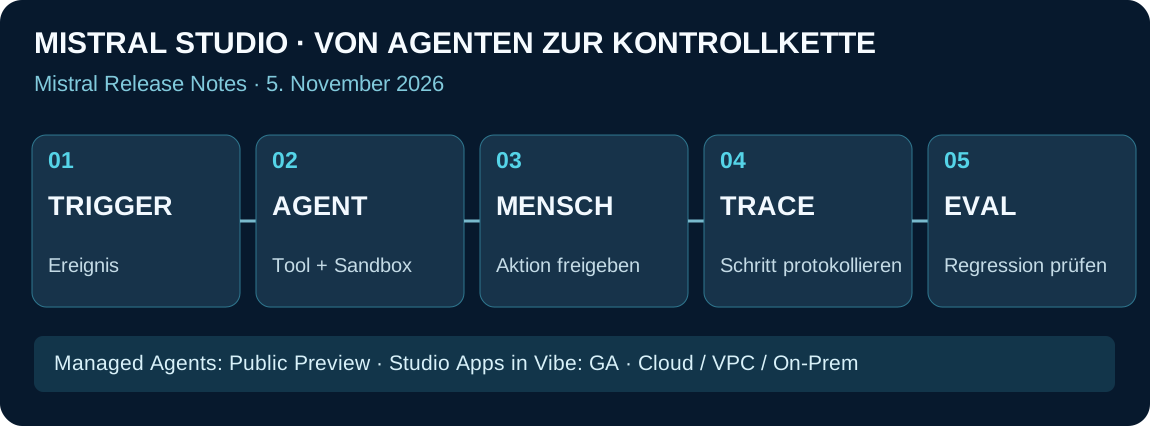
Ein sinnvoller Entwicklungsablauf lautet Ereignis → Agent → Freigabe → Trace → Evaluation. Jeder Schritt beantwortet eine andere Frage: Warum startete die Arbeit? Welche Tools verwendete der Agent? Wer erlaubte riskante Aktionen? Was wurde tatsächlich ausgeführt? Und lässt sich die Qualität beim nächsten Modell- oder Promptwechsel reproduzieren?
| Ebene | Mistral-Aussage | Prüfkriterium |
|---|---|---|
| Managed Agents | Public Preview, gehostete Laufzeit | Resume, Zugriffsrechte und Fehlerbehandlung testen |
| Skills, Sandboxes, Subagenten | Im Studio-Produkt beschrieben | Least Privilege und Subagent-Scope nachvollziehen |
| Event-Triggers / Workflows | Neue Funktionen, Release Notes prüfen | Ereignis-ID, Replay-Schutz und Freigaben prüfen |
| Traces und Evaluation | Mehrere neue Preview-Bausteine | Redaction, Export und Regressionstests prüfen |
| Studio Apps in Vibe Code Web | GA laut Release Notes | Nur diesen konkret benannten Funktionsscope als GA ausgeben |
| Cloud, VPC, On-Prem | Anbieterarchitektur | Tatsächliche Datenflüsse und Verfügbarkeit abnehmen |
Souveränität ist mehr als der Serverstandort
Mistral betont, dass Modelle und die Plattform in Cloud, eigener VPC, On-Premises oder kombiniert laufen können. Diese Flexibilität ist für europäische Unternehmen interessant, aber sie beantwortet noch nicht die Sicherheitsfragen. Der eigentliche Prüfpunkt ist, welche Daten über welchen Connector, welche Sandbox und welches Modell fließen – einschließlich Logs, Evaluationsdatensätzen und Fehlermeldungen.
Eine AgentenCode-Checkliste verlangt deshalb pro Verarbeitungsschritt: Datenkategorie, ausführende Identität, Tool-Scope, Speicherdauer, Trace-Redaction, Aufbewahrung der Eval-Daten und Widerruf. Wenn ein Modell lokal betrieben wird, aber Tool-Aufrufe oder Traces das Unternehmensnetz verlassen, ist „On-Prem“ als pauschales Datenschutzversprechen unzureichend.
Human-in-the-loop und Langläufer richtig prüfen
Laut Mistral können Managed Agents stunden- oder tagelang laufen, nach Fehlern fortfahren und an einem definierten Punkt auf eine menschliche Freigabe warten. Für Unternehmen sind das nützliche Eigenschaften – aber auch neue Fehlerzustände. Wer entscheidet nach einem Timeout? Welche Aktionen wurden vor der Unterbrechung schon durchgeführt? Was passiert, wenn der Nutzer seine Rechte inzwischen verloren hat?
Unser vorgeschlagener Pilot: Ein Agent sammelt Fakten zu einem Produktionsalarm, liest nur freigegebene Runbooks und legt zunächst einen Handlungsvorschlag ab. Für eine echte Systemänderung muss eine zweite Identität freigeben. Nach einem absichtlich ausgelösten Abbruch prüft das Team, ob der Agent sicher wieder ansetzt, ohne die Aktion doppelt auszuführen.
Tracing und Evaluation als betriebliche Evidenz
OpenTelemetry-Traces sollen Modellaufrufe, Toolnutzung und Freigaben sichtbar machen. Die Mistral-Release-Notes nennen zudem standardmäßige Redaction für verbreitete Geheimnisse und personenbezogene Daten bei gehostetem Managed-Agent-Tracing sowie die Möglichkeit, reale Trace-Spans als Evaluationsdatensätze zu kuratieren. Das sind konkrete Anbieterfunktionen, keine Garantie, dass jedes sensible Feld korrekt entfernt wird.
Beim Test sind drei Kennzahlen aussagekräftiger als reine „Runs gestartet“: genehmigte Aufgaben korrekt abgeschlossen, unberechtigte Aktionen zuverlässig blockiert und Regressionsfälle nach Änderungen. Die in Mistrals Posting genannten internen Zeitersparnisse bleiben Herstellererzählungen, nicht unabhängig replizierte Benchmarks.
Einordnung und häufige Fragen
AgentenCode-Urteil: Der interessante Schritt ist die Verbindung von kontrollierbarer Laufzeit, Freigabe und auswertbaren Traces. Die Betriebsart ist relevant, doch Souveränität entsteht erst aus überprüfbaren Berechtigungen, Datenflüssen und Reproduzierbarkeit.
Sind Managed Agents bereits vollständig GA? Nein. Die Mistral-Release-Notes ordnen die gehostete Managed-Agent-Funktion am 5. November als Public Preview ein.
Kann alles On-Prem laufen? Mistral nennt On-Prem und VPC als mögliche Deploymentwege. Welche Einzelkomponenten auf welchem Setup nutzbar sind, muss technisch und vertraglich bestätigt werden.
Beweisen die genannten Einsparungen einen ROI? Nein. Sie sind interne Anbieterbeispiele und nicht unabhängig nachgemessene Vergleichsstudien.
Originalquellen und Methode
Primärquellen: Mistral – Studio-Produktvorstellung und Mistral – Release Notes, 5. November 2026. Zur eigenständigen Abgrenzung gehört der AgentenCode-Eintrag zu Mistral Vibe Code als verwandtes Entwicklerprodukt.
AgentenCode hat die Statuskennzeichnungen einzelner Releases mit den Gesamtaussagen der Herstellerankündigung abgeglichen und ein eigenes Freigabe- und Evaluationsszenario formuliert. Keine eigenen Studio-Deployments, keine On-Prem-/VPC-Validierung, keine Penetrationstests, keine unabhängig bestätigten ROI-Zahlen.
Weiterlesen und prüfen
Passendes Hintergrundprofil: Mistral Agent – Profil und Evidenz. Dieses verwandte Profil ist kein Produkttest des neu angekündigten Angebots.