
ServiceNow in ChatGPT: KI-Agenten können IT-Workflows auslösen – wer genehmigt das?
OpenAI und ServiceNow haben am 28. Oktober 2026 eine Erweiterung ihrer Partnerschaft vorgestellt. Ein neues MCP-Plugin verbindet ChatGPT mit ServiceNow-Workflows. Die angekündigten Funktionen reichen vom Incident-Kontext bis zu späteren Security- und Codex-Integrationen – allerdings mit sehr unterschiedlichen Startterminen.
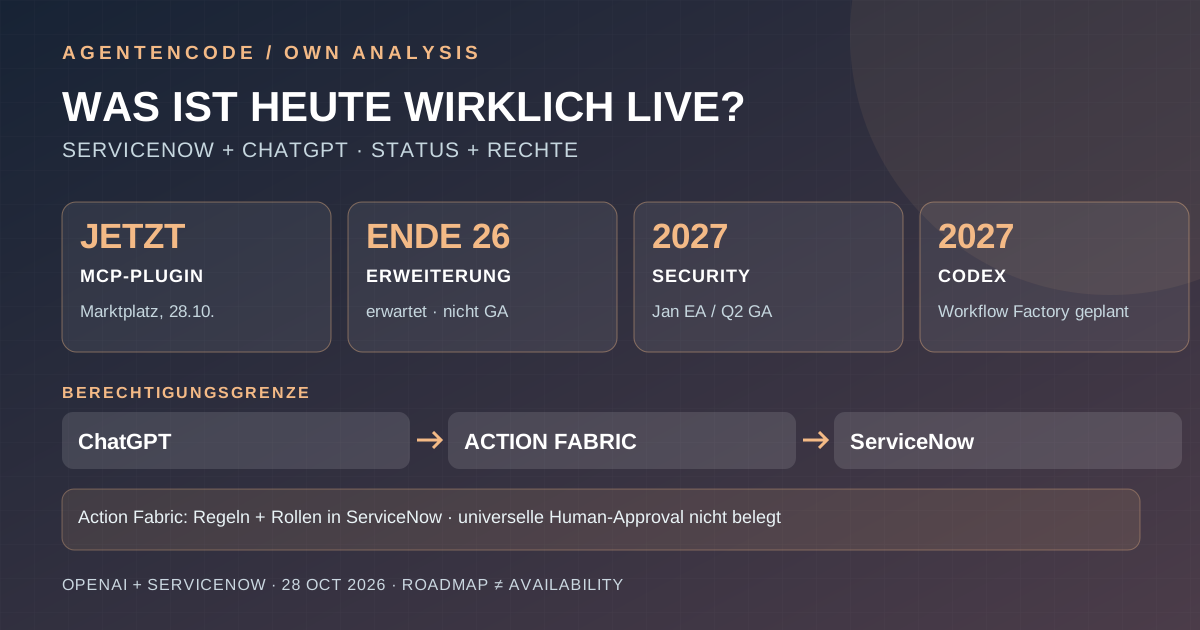
OpenAI und ServiceNow bringen ein MCP-Plugin für IT-Aktionen in ChatGPT. Action Fabric steuert Rechte; Codex und Security folgen später.
Quellenlage und Grenzen
- Primärquellen
Offizielle Ankündigung vom 28. Oktober 2026.
- Nicht getestet
Keine unabhängige Produkt-, Leistungs- oder Sicherheitsprüfung.
Vom Chat zur echten IT-Aktion
Mit der Integration soll ein Mitarbeiter ähnliche Incidents recherchieren, Änderungsrisiken einschätzen und ServiceNow-Datensätze bearbeiten können, ohne ChatGPT zu verlassen. Genau dieser letzte Schritt ist folgenreich: Der Wechsel von einer Antwort zur Aktion braucht eine technische Freigabe und eine nachvollziehbare Identität.
Action Fabric als Berechtigungsgrenze
Unternehmen verbinden eine eigene ServiceNow-Instanz und entscheiden, welche Fähigkeiten freigeschaltet werden. OpenAI sagt, dass ServiceNow Action Fabric bestehende Geschäftsregeln und Rechte anwende. Das ist eine herstellerseitig beschriebene Kontrollarchitektur, keine von AgentenCode bestätigte Sicherheitsgarantie gegen Fehlkonfiguration oder Prompt Injection.
Heute verfügbar oder erst angekündigt?
Laut OpenAI steht das ServiceNow-MCP-Plugin seit dem 28. Oktober im OpenAI-Marktplatz bereit; weitere Fähigkeiten werden bis Ende 2026 erwartet. Die Sprachsteuerung des Control Towers ist für das erste Quartal 2027 vorgesehen. Gemeinsame Security-Funktionen sollen im Januar 2027 Early Access und im zweiten Quartal allgemeine Verfügbarkeit erreichen. Codex in AI Workflow Factory soll 2027 folgen.
Codex, Autonomous Engineer und Sicherheit
Der Plan sieht OpenAI-Modelle in ServiceNow Build Agent und Autonomous Engineer sowie Codex-Unterstützung für Anwendungen vor. Gemeinsame Sicherheitsarbeit soll Schwachstellen im Kontext von Assets und Identitäten betrachten. Lesen eines Tickets, Ändern eines Datensatzes und Ausführen von Remediation sind getrennte Risikostufen und sollten keine unbeschränkte Agentenidentität teilen.
Ein Chatverlauf ersetzt keine Auditspur
Für jede ausgeführte Aktion muss nachvollziehbar sein, wer sie ausgelöst hat, welche Rolle verwendet wurde, welche Daten sichtbar waren und ob eine Freigabe erteilt wurde. Herstellerbeschreibungen von Governance beantworten nicht automatisch, ob die Integration in jeder Kundenumgebung korrekt abgesichert ist.
Ein sinnvoller Unternehmenspilot
In einer isolierten Testinstanz mit synthetischen Incidents sollte der Agent zunächst nur suchen und zusammenfassen können. Anschließend werden kleine Änderungen an Testtickets erlaubt. Tool-Protokolle, abgewiesene Aktionen und echte Datensatzänderungen sind getrennt zu vergleichen. AgentenCode hat keine produktive ServiceNow-Instanz getestet.
AgentenCode-Fazit
Die Verbindung zeigt, wie wichtig unternehmensseitige Berechtigungen für nutzbare Agenten werden. Passend dazu: ServiceNow AI Agents, Autonomous Engineer, Codex und unser Datenschutz-Check.
Was ist heute live – und wer darf wirklich handeln? Die AgentenCode-Statusmatrix
Die Partnerschaft enthält eine verfügbare Integration und mehrere angekündigte Folgeprodukte. Die folgende eigene Matrix von AgentenCode trennt den belegten Produktstatus, die Berechtigungsdurchsetzung und die offenen Fragen. Sie verhindert, dass eine für 2027 angekündigte Fähigkeit versehentlich als heute schon aktiv verkauft wird.
| Integration oder Kontrolle | Offizieller Quellenstatus | Folge für die Einführung |
|---|---|---|
| ServiceNow-MCP-Plugin für ChatGPT | Laut OpenAI seit 28.10.2026 im OpenAI-Marktplatz verfügbar. Der Zugriff hängt von der verbundenen Instanz ab. | Zunächst tatsächlichen Kontozugang, Instanzrechte und sichtbare Datensätze in einem Testmandanten prüfen. |
| Action Fabric als Rechte-Grenze | ServiceNow beschreibt vorhandene Geschäftsregeln, Kontext und Berechtigungen als Basis für ausführbare ServiceNow-Aktionen. | Leserechte, erlaubte Ticketänderungen und Auditlogs je Konto testen; eine Produktbeschreibung ist kein Sicherheitszertifikat. |
| Erweiterte Plugin-Funktionen | OpenAI erwartet zusätzliche Fähigkeiten bis Ende 2026; ServiceNow spricht über geplante Preview-Oberflächen. | Noch nicht als bereits durchgängig verfügbaren Standardumfang einplanen. |
| Voice im Control Tower | Für das erste Quartal 2027 angekündigt. | Kein Beleg für heutigen GA- oder produktiven Voice-Betrieb. |
| Gemeinsame Security-Funktionen | Early Access ab Januar 2027 erwartet; allgemeine Verfügbarkeit für Q2 2027 geplant. | Künftige Security-Angebote nicht mit heutigen Remediation-Rechten gleichsetzen. |
| Codex in AI Workflow Factory | Für 2027 geplant. | Keinen gegenwärtigen GA-Status dieser konkreten Codex-Integration behaupten. |
| Ist menschliche Freigabe immer vorgeschrieben? | Die Hersteller nennen Rollen, Regeln und Genehmigungen; ein universeller obligatorischer Bestätigungsdialog je Aktion ist damit nicht belegt. | Für jede schreibende Aktion die tatsächlich verlangte Freigabe und deren Auditspur selbst überprüfen. |
Originalquellen gegen eigene Ableitungen: Zeitplan und Marktplatzstatus stammen aus OpenAIs Originalankündigung; die Rolle von Action Fabric aus der offiziellen ServiceNow-Meldung, beide vom 28.10.2026. Die Prüfregeln in Spalte drei sind AgentenCode-Analyse, kein Test.
Drei Gates, bevor ChatGPT ein Unternehmensticket schreiben darf
- Leserechte zuerst
Welche Incidents und Identitätsdaten sind sichtbar? Erst minimale Leserechte auf synthetischen Testfällen nachweisen.
- Schreiben separat genehmigen
Welche Datensatzfelder lassen sich ändern und welche Aktion verweigert die Instanz? Protokolle, Rollen und tatsächliche menschliche Freigabe pro Operation untersuchen.
- Roadmap nicht als Freigabe zählen
Das heute verfügbare MCP-Plugin ist kein Nachweis für Codex-, Security- oder Voice-Produkte aus der 2027er Planung.
Eigenständige AgentenCode-Einordnung: Die riskante Grenze verläuft nicht zwischen ChatGPT und ServiceNow als Marken, sondern zwischen Antwort und schreibender Aktion. Action Fabric ist laut ServiceNow die zentrale Durchsetzungsschicht; ob eine spezifische Handlung eine menschliche Freigabe verlangt, muss jedoch pro Instanz und Tool nachgewiesen werden.
Offizielle Originalquellen
- OpenAI ServiceNow partnership expansion
- OpenAI ServiceNow official German release
- ServiceNow: Originalmeldung zu Action Fabric, Berechtigungen und Aktionen (28.10.2026)
Stand 1. November 2026. Keine eigene Sicherheitsmessung.
Häufige Fragen
Ist das Plugin bereits verfügbar?
OpenAI nennt den 28. Oktober als Start im Marktplatz. Konkrete Aktionen hängen von der Unternehmensinstanz ab.
Ist Codex in der AI Workflow Factory bereits live?
Nein. Diese Anbindung ist für 2027 geplant.
Hat AgentenCode die Sicherheit geprüft?
Nein. Die Analyse stützt sich auf Herstellerquellen, nicht auf eigene Produkt- oder Sicherheitstests.