
GitHub Copilot Automations: KI-Agenten werden Team-Workflows – wer kontrolliert Kosten und Rechte?
GitHub hat am 28. Oktober 2026 Shared Copilot Automations für Team-Repositories angekündigt. Während persönliche Automationen von einem Nutzer abhängen, bleiben geteilte Workflows als Teamobjekte erhalten. Der entscheidende Fortschritt ist nicht ein neuer Prompt, sondern dauerhafte Zuständigkeit.
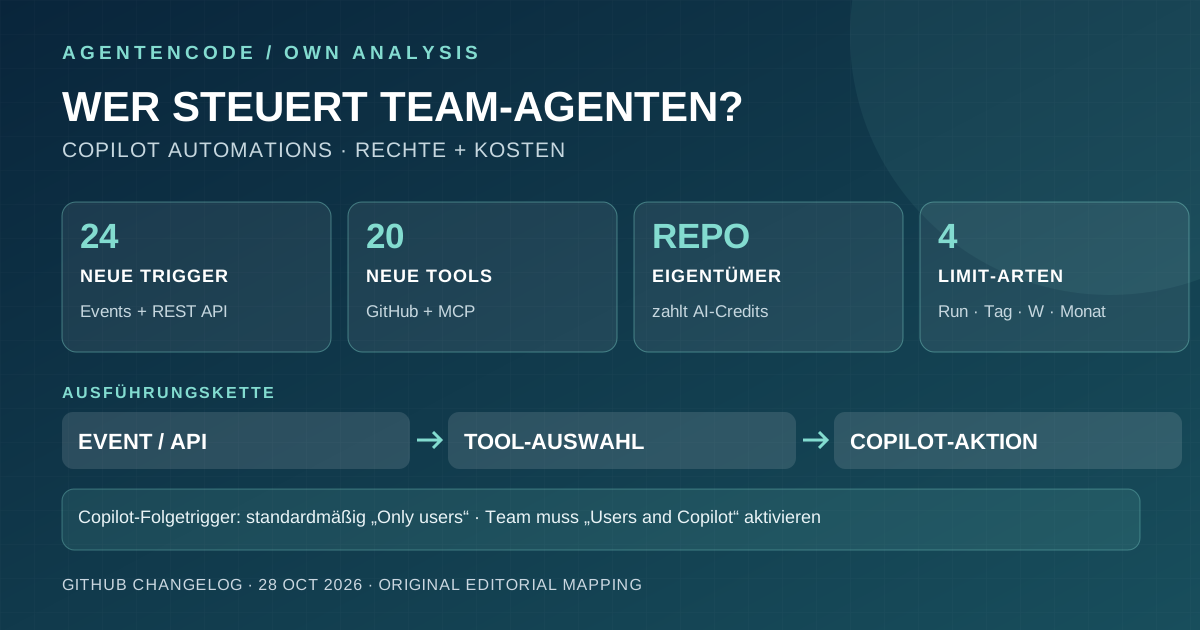
GitHub bringt Shared Copilot Automations: 24 zusätzliche Trigger, 20 neue Tools, MCP und Kostenlimits. Welche Governance Teams brauchen.
Quellenlage und Grenzen
- Primärquellen
Offizielle Ankündigung vom 28. Oktober 2026.
- Nicht getestet
Keine unabhängige Produkt-, Leistungs- oder Sicherheitsprüfung.
Vom einzelnen Nutzer zum Teamobjekt
Jede Person mit Lesezugriff kann eine geteilte Automation sehen; mit Schreibzugriff lässt sie sich bearbeiten. GitHub-Aktionen erfolgen unter Copilot-Identität. Ein Änderungsverlauf dokumentiert Prompts, Trigger und Tools. Eine geteilte Automation läuft weiter, wenn ihr ursprünglicher Ersteller das Team verlässt – das verbessert Kontinuität, erschwert aber die Frage nach langfristiger Verantwortung.
24 Trigger und 20 Tools erhöhen die Reichweite
GitHub ergänzt 24 neue Ereignistrigger für Issues, Pull Requests, Diskussionen und Sicherheitshinweise sowie 20 weitere GitHub-Tools. Externe Systeme dürfen über eine REST-API Automationen auslösen. Auch Ketten sind möglich: Nach Erfolg oder Fehler startet eine andere Automation. Teams sollten deshalb doppelte Events und unbeabsichtigte Endlosschleifen testen.
MCP ist keine pauschale Freigabe
Eigene MCP-Server können weitere Tools bereitstellen. GitHub lässt pro Automation ausdrücklich auswählen, welche davon verwendet werden dürfen. Entscheidend ist die technische Beschränkung: Ein Prompt ersetzt keine wirkliche Kontrolle über Schreibrechte, Produktionszugänge, Secrets oder Merge-Aktionen. Die Ausgaben eines Issue-Textes können zudem manipulierte Anweisungen enthalten.
Das Repository zahlt
Persönliche Automationen belasten die AI-Credits des Nutzers, Shared Automations dagegen den Repository-Eigentümer. GitHub führt Grenzen je Lauf, Tag, Woche und Monat ein. Wird eine Grenze erreicht, stoppt der Lauf oder neue Läufe werden blockiert. Ein Ausgabenlimit sagt allerdings nichts über die Qualität der entstandenen Codeänderung.
Was wirklich verfügbar ist
Shared Automations werden gestaffelt für Copilot Pro, Pro+, Max, Business und Enterprise ausgerollt. Für Organisationsrepositorys ist zusätzlich eine Administratorrichtlinie zur Cloud-Agent-Abrechnung erforderlich. GitHub zufolge lässt sich der einmal festgelegte persönliche oder geteilte Typ nicht nachträglich wechseln. Nicht jedes Konto erhält die neue Oberfläche sofort.
Ein belastbarer Test
AgentenCode empfiehlt ein separates Testrepository mit Leserechten und genau einem Issue-Trigger. Danach kann ein einziges eingeschränktes Schreibwerkzeug freigegeben werden. Geprüft werden doppelte Events, falsch gewählte Tools, blockierte Zugriffe, tatsächliche Änderungen, Dauer und Credit-Verbrauch. Wir haben den Workflow nicht praktisch ausgeführt; unabhängige Ergebnisse liegen nicht vor.
Einordnung für AgentenCode
Shared Automations machen Agenten zum dauerhaften Bestandteil von Entwicklerteams. Umso wichtiger sind Eigentümer, Rechteentzug, Kostenstelle, Aufzeichnung und ein Stoppschalter. Weiterführend: GitHub Copilot Coding Agent, Berechtigungs-Check und Methodik.
Was ein Shared-Copilot-Agent wirklich darf: AgentenCode-Kontrollmatrix
Der neue Team-Agent besitzt nicht eine einzige Berechtigung, sondern mehrere getrennte Grenzen: Sichtbarkeit und Änderung des Workflows, Auslöser, erlaubte GitHub-/MCP-Tools sowie Abrechnung. Diese eigene Entscheidungsmatrix von AgentenCode bringt die am 28. Oktober veröffentlichten Originalangaben zusammen. In der letzten Spalte stehen unsere Handlungsempfehlungen, keine vom Hersteller zugesicherten Schutzfunktionen.
| Kontrollfrage | GitHubs dokumentierter Stand | AgentenCode: Was Teams entscheiden sollten |
|---|---|---|
| Wer darf den Agenten sehen oder ändern? | Read-Recht am Repository erlaubt Einblick; Write-Recht erlaubt Bearbeitung eines geteilten Workflows. | Schreibrechte auf Prompt, Trigger und Tool-Auswahl möglichst eng vergeben, Änderungen regelmäßig prüfen. |
| Unter wessen Identität arbeitet er? | GitHub-Aktionen werden Copilot zugeschrieben; der Workflow läuft nach Ausscheiden des Erstellers weiter. | Menschliche Verantwortlichkeit, Stopp-Regeln und Änderungslog ausdrücklich festlegen. |
| Wer bezahlt die Nutzung? | AI-Credits gehen zulasten des Repository-Eigentümers, nicht des ursprünglichen Autors. | Vor Start einen Budgetverantwortlichen und Überwachung der Repository-Kosten benennen. |
| Wann startet ein Lauf? | 24 zusätzliche Events, externe REST-API-Trigger sowie Automationsketten. Die Kettenoption startet standardmäßig mit „Only users“. | „Users and Copilot“ nur nach Überprüfung von Selbsttriggern, Endlosschleifen und Doppelereignissen erlauben. |
| Was darf der Lauf ausführen? | 20 neue GitHub-Tools sowie einzeln ausgewählte Tools externer MCP-Server. | Schreibende Tools und Secrets an technischen Freigaben begrenzen – ein Prompt ist keine Zugriffskontrolle. |
| Was begrenzen AI-Credit-Limits? | Per-Run-Limit stoppt laufende Ausführung; Tages-, Wochen- und Monatsgrenze verhindert weitere Starts. Alle Grenzen sind optional. | Einzel-Limit UND Zeitraumslimit setzen; die Qualität eines bereits ausgeführten Schreibvorgangs separat bewerten. |
| Für wen ist der Start verfügbar? | Schrittweiser Rollout für Pro, Pro+, Max, Business und Enterprise; Organisations-Policy erforderlich. | Zuerst den konkret berechtigten Plan und die Organisationsfreigabe prüfen; Rollout nicht mit universeller GA verwechseln. |
Originalquellen gegen eigene Ableitungen: Die Fakten stammen aus GitHubs Shared-Automations-Ankündigung und dem Tool-, Trigger- und Kredit-Changelog, beide vom 28.10.2026. Kontrollvorschläge in Spalte 3 sind unsere begründeten Ableitungen.
Konkrete Startentscheidung: drei Ja-/Nein-Prüfungen
- Eigentum und Rechnung
Kann das Team nachweisen, welcher Repository-Eigentümer zahlt und wer Konfiguration, Tools und Budgets ändern darf? Ohne Klarheit keine Freigabe.
- Ereignis und Schreibrechte
Ist zunächst ein read-only Testrepo gewählt? Bleiben Copilot-ausgelöste Folgeevents deaktiviert, bis deduplizierte Trigger und Abbruchpfade nachweisbar funktionieren?
- Nachweise statt Demoversprechen
Werden fehlgeschlagene und doppelte Trigger, Schreibversuche, manipulierte Issue-Inhalte und gestoppte Kreditläufe protokolliert? Erst echte dokumentierte Ausführungen heißen Tests.
Eigenständige AgentenCode-Einordnung: Ein Repository wird hier zur dauerhaften Verantwortungs- und Kostenstelle. Das per-Lauf-Limit stoppt die weitere Ausführung, beweist aber nicht, dass zuvor geschriebene Änderungen sicher waren. Besonders die Kombination aus Copilot-Folgetriggern und schreibenden MCP-Tools benötigt technische Stop- und Rechte-Grenzen.
Offizielle Originalquellen
- GitHub Shared Automations
- GitHub Triggers, Tools and Costs
- GitHub: Cloud-Automationen in VS Code (VS Code 1.144, Opt-in) – 28.10.2026
Stand 1. November 2026. Keine eigene Sicherheitsmessung.
Häufige Fragen
Sind Shared Automations bereits für alle verfügbar?
Nein. GitHub nennt einen gestaffelten Rollout und zusätzliche Organisationsvoraussetzungen.
Wer zahlt die AI-Credits?
Laut GitHub wird der Repository-Eigentümer belastet; Kostenlimits sind einstellbar.
Hat AgentenCode die Automationen selbst getestet?
Nein, wir haben die Originalankündigungen quellenbasiert eingeordnet.