
ThisBash: Wie Browser-Erweiterungen Claude Desktop steuern konnten
Ein lokaler KI-Agent darf Dateien lesen, Programme starten und in Unternehmenssystemen arbeiten. Doch woher weiß er, ob ein Auftrag wirklich vom berechtigten Menschen stammt? Die Forschung „ThisBash Escape“ von Gal Weizman bei Forever Security zeigt ein besonders interessantes Gegenbeispiel: Eine Erweiterung mit ausreichendem Zugriff auf eine angemeldete Claude-Websitzung konnte das damalige Claude Dispatch als Weg zu Claude Desktop nutzen. In einem kontrollierten Demonstrationsversuch führte der Desktop-Agent Code aus – sogar wenn Browser und Zielgerät auf verschiedenen Computern liefen.
Was die Forschenden tatsächlich demonstriert haben
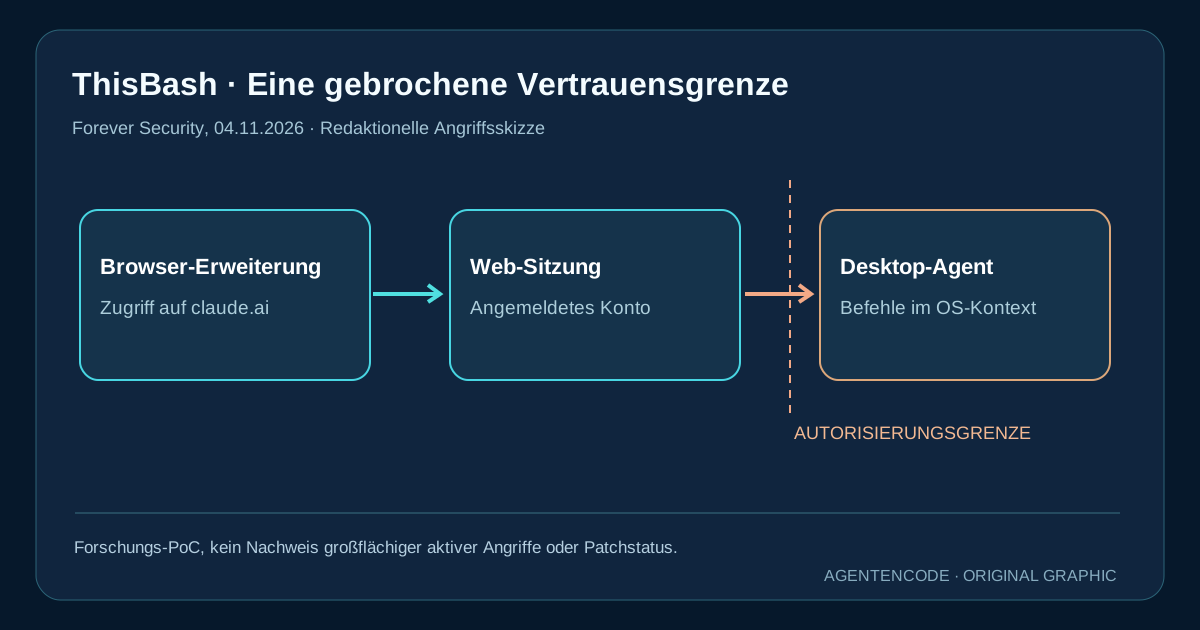
Der Originalbericht wurde am 4. November 2026 veröffentlicht; die Forscher hatten das Problem bereits am 14. Mai 2026 an Anthropic gemeldet. Sie fanden heraus, dass die Dispatch-Oberfläche und zugehörige Schnittstellen nicht ausschließlich in der Desktop-App verfügbar waren: Eine regulär authentifizierte Browser-Sitzung konnte darauf zugreifen. Eine Erweiterung, die in dieser Sitzung handeln durfte, konnte so Arbeitsaufträge an den Desktop-Agenten übermitteln, als kämen sie vom Nutzer.
Im Proof of Concept wurden mehrere aufeinanderfolgende Anweisungen und Freigaben kontrolliert. Am Ende wurde ein Demonstrationsprogramm ausgeführt, das lediglich den Taschenrechner öffnete. Das belegt den Ausführungspfad, nicht den tatsächlichen Diebstahl von Dateien bei realen Kunden. Die technische Schrittfolge oder ein Angriffsskript sind für die hier relevante Governance-Bewertung nicht erforderlich.
Drei Ebenen – eine unzureichende Autorisierung
| Ebene | Tatsächliche Rolle im Bericht | Die problematische Annahme |
|---|---|---|
| Browser-Erweiterung | Kann bei ausreichenden Berechtigungen auf claude.ai handeln | Zugriff auf eine Website sei auf Webaktionen begrenzt |
| Authentifizierte Websitzung | Lässt sich zur Auftragserteilung verwenden | Ein eingeloggter Account stehe für aktuelle menschliche Zustimmung |
| Desktop-Agent | Kann abhängig von Berechtigungen Aktionen auf dem OS ausführen | Ein Auftrag über die Websitzung sei legitim autorisiert |
| Gerätebrücke | Verbindet Browser und anderen Computer | Browser- und Desktop-Risiko seien unabhängig |
Die zentrale Abgrenzung ist nicht „KI erkennt einen bösen Prompt nicht“. Der Angreifer kontrolliert in diesem Szenario einen Kanal, den das System als Nutzeranweisung behandelt. Ein Sprachmodell kann verdächtige Absichten gelegentlich ablehnen, doch solche Ablehnungen ersetzen keine harte, von der KI unabhängige Autorisierung für lokale Aktionen.
Warum das gefährlicher ist als eine gewöhnliche Browser-Erweiterung
Browser-Erweiterungen können bereits erhebliche Rechte auf besuchten Seiten besitzen. Normalerweise sollten diese Rechte nicht automatisch lokale Terminal- oder Dateisystemaktionen auf einem anderen Computer erlauben. Gerade diese Eskalation machte ThisBash bemerkenswert. Der Forschende beschreibt auch das Szenario, dass ein privater Browser mit einer Erweiterung und ein Firmenlaptop denselben Claude-Account verwenden: Dann kann die schwächere Umgebung potenziell Zugriff auf den stärker privilegierten Agentenpfad erhalten.
Das ist eine Architekturklasse von Risiken bei agentischer Fernsteuerung. Sie betrifft nicht automatisch alle Remote-Agenten-Produkte gleichermaßen; entscheidend ist, ob der Ziel-Agent für folgenreiche Aktionen einen vom Web-Login getrennten Vertrauensnachweis verlangt.
Offen: Was genau ist heute behoben?
Forever Security nennt eine im Mai bestätigte Schwachstelle und eine von Anthropic geplante Dispatch-Abschaltung mit Ziel Ende Oktober. The Register berichtete am 5. November, dass Dispatch am 30. Oktober laut Hilfeseite noch in einer eingeschränkten Beta für bestehende Nutzer stand. Eine vollständige unabhängige Produktprüfung und ein bestätigter Patchnachweis liegen dieser AgentenCode-Analyse nicht vor.
Daher behaupten wir ausdrücklich weder „Claude ist heute definitiv ungepatcht“ noch „Anthropic hat das Problem vollständig behoben“. Aussagen über verwandte Funktionen wie Claude Code Remote Control und Cowork kennzeichnen wir als Einschätzung des Sicherheitsforschers, nicht als unabhängig getestete Ausnutzbarkeit aller heute angebotenen Versionen.
Die Original-AgentenCode-Risikomatrix
| Konfiguration | Angriffsfläche | Sofortige Kontrolle | Priorität |
|---|---|---|---|
| Privater Browser und Firmen-Desktop mit gemeinsamem Agenten-Account | Gerätetrennung wird schwächer | Konten/Browserprofile trennen; Sessions prüfen | Hoch |
| Viele Erweiterungen mit breitem Seitenzugriff | Größerer möglicher Eingabekanal | Erweiterungs-Inventar, Rechte minimieren | Hoch |
| Fernsteuerung mit lokalem Codezugriff | Unmittelbare OS-Folgen möglich | Remote-Aktionen deaktivieren oder eng begrenzen | Hoch |
| Agent mit Cloud-Schlüsseln/Repository-Schreibrechten | Hoher möglicher Schadensumfang | Kurzlebige, minimale Credentials | Hoch |
| Agent für reine Zusammenfassungen ohne lokale Tools | Kleinerer Ausführungsumfang | Berechtigungsgrenzen protokollieren | Mittel |
Diese Tabelle ist eine redaktionelle Abwehr- und Priorisierungshilfe, keine vom Forscher veröffentlichte CVSS-Bewertung oder geprüfte Anthropic-Konfiguration. Rechte, Unternehmensrichtlinien und tatsächliche Produktversionen müssen vor Ort geprüft werden.
Welche Sicherheitskontrollen vor KI-Grenzen liegen müssen
Ein verantwortungsvoll betriebener Desktop-Agent benötigt mehr als „Bitte keine gefährlichen Anweisungen ausführen“ in seinem Systemprompt. Kritische Operationen sollten auf wirklich lokale, nicht aus dem gleichen Webkontext bestätigbare Freigaben treffen. Hinzu kommen eingeschränkte Tool-Rechte, getrennte Identitäten pro Gerät und Arbeitskontext, Protokollierung privilegierter Aktionen, eine überprüfbare Gerätebindung und ein sofortiger Abschaltweg.
Für betroffene Organisationen sind besonders niedrigschwellige Maßnahmen sinnvoll: Erweiterungen mit Zugriff auf KI-Webseiten inventarisieren, unnötige Site-Permissions entfernen, private von Unternehmenssessions trennen, Fernsteuerungsfunktionen auf sensiblen Geräten nur nach expliziter Risikoanalyse verwenden und verdächtige Agentenaktionen sowie Token-Nutzung im Blick behalten. Das sind allgemeine Sicherheitsmaßnahmen; sie ersetzen keinen vom Hersteller bereitgestellten Patch.
Warum die Debatte über Agenten-Sicherheit jetzt erwachsen wird
Der spannende Punkt ist die Abkehr von einer zu engen „Prompt Injection“-Perspektive. Wenn ein Desktop-Agent auf einer Vertrauenskette aus Browser-Sitzung, Fernverbindung, Toolaufruf und Betriebssystemrechten arbeitet, reicht es nicht, dass das Modell einen gefährlichen Satz häufig erkennt. Jede Grenzüberschreitung braucht eine überprüfbare Berechtigung. Der eigentliche Burggraben vertrauenswürdiger Agentensysteme entsteht durch Betriebssystem- und Identitätskontrollen, nicht durch die Hoffnung, dass Sprachmodelle alle manipulierten Eingaben zurückweisen.
FAQ
Kann jede beliebige Browser-Erweiterung Claude Desktop steuern? Nein. Im demonstrierten Szenario musste sie ausreichende Rechte für claude.ai besitzen und eine geeignete authentifizierte Sitzung samt Desktop-Verbindung erreichen.
Wurde Datenklau bei Kunden bewiesen? Der vorliegende Proof of Concept demonstrierte Codeausführung durch das Öffnen des Taschenrechners, nicht eine real beobachtete großflächige Angriffskampagne.
Ist ThisBash am 8. November sicher noch ausnutzbar? Das können wir nicht unabhängig bestätigen. Die angekündigte Abschaltung und der zuletzt öffentlich berichtete Beta-Status müssen von Betreibern mit dem aktuellen Herstellerstand abgeglichen werden.
Hilft es, die KI vorsichtiger zu prompten? Nur begrenzt. Die eigentliche Schutzmaßnahme muss in unabhängiger Autorisierung und minimalen lokalen Rechten liegen.
Sind andere Claude-Funktionen ebenfalls betroffen? Der Forscher beschreibt ähnliche Vertrauensgrenzen bei Remote Control und Cowork; wir haben die heutigen Varianten nicht unabhängig nachgetestet.
Fazit: Eine Websitzung ist kein Betriebssystem-Freigabeschein
ThisBash ist ein klarer Warnhinweis für Agentenprodukte, die Browser, Cloud und lokalen Rechner verbinden: Authentifizierung sagt, wer angemeldet ist – nicht, ob eine konkrete privilegierte Aktion wirklich autorisiert wurde. Unternehmen sollten genau diese Grenze in ihre Desktop-Agenten- und Erweiterungsrichtlinien aufnehmen, statt sich allein auf Modell-Guardrails zu verlassen.
Quellen und Evidenzgrenzen
- Originalforschung: Forever Security / Gal Weizman, „ThisBash Escape“, 04.11.2026.
- Unabhängige journalistische Statusrecherche: The Register, 05.11.2026 – u. a. zum begrenzten Beta-Status per 30. Oktober.
- Transparenz: Kein eigener Exploit-Test, kein unabhängiger aktueller Patch-/Abschaltnachweis, keine Aussage über die Zahl realer Opfer. Risiko- und Abwehrmatrix sind eigenständige AgentenCode-Analyse. Stand: 08.11.2026.
Quellen & Einordnung
- Forever Security original research, November 4 2026
- The Register, independent status reporting, November 5 2026
Quellengetrennte redaktionelle Bewertung. Kein unabhängiger Produkt-/Sicherheits- oder Kostentest, keine ungeprüfte Garantie zum aktuellen Feature- oder Patchstatus.