
Warum PagerDuty Paige ins AgentenCode-Verzeichnis gehört
AgentenCode hat PagerDuty Paige als eigenständigen SRE-Agenten aufgenommen. Ausschlaggebend waren ein konkreter Incident-Workflow, dokumentierte Freigaben und eine unterscheidbare Rolle neben AWS DevOps Agent und Honeycomb – nicht die bloße Bezeichnung „autonom“.
Wir erweitern unser Verzeichnis nicht um jeden neuen KI-Namen. Bei Paige überzeugten uns ein überprüfbarer operativer Einsatzfall, der dokumentierte Status als allgemein verfügbares Produkt und die erkennbare Grenze zwischen Empfehlung, Genehmigung und Eingriff. Die Aufnahme ist eine redaktionelle Kategorisierungsentscheidung, keine getestete Produktempfehlung.
Was belegt ist – und was nicht
- Primärquelle
Herstellerangaben vom 3. November 2026: PagerDuty.
- Redaktionelle Auswahl – kein Produkttest
AgentenCode dokumentiert nachvollziehbare Aufnahmekriterien. Wir haben keine Agentenläufe, Datenschutz- oder Sicherheitszertifizierungen unabhängig durchgeführt.
Nicht jede KI-Ankündigung wird ein AgentenProfil
Ein neues AgentenProfil entsteht bei AgentenCode nur dann, wenn ein Produkt als abgrenzbarer Agent in einer realen Aufgabenklasse beschrieben ist und genügend Primärquellen für eine verantwortbare Einordnung vorliegen. Beim PagerDuty-SRE-Agenten Paige haben wir genau diese Schwelle am 4. November 2026 als erreicht bewertet. Die Aufnahme beantwortet zunächst eine Informationsfrage: Zu welchem Werkzeug sollten Leser greifen, wenn sie Incident-Orchestrierung und genehmigte Remediation prüfen wollen?
Die erste PagerDuty-Meldung über den Marktstart haben wir bereits in einer separaten Produktanalyse aufgearbeitet. Dieser Beitrag ist keine zweite Launchmeldung. Er legt offen, warum Paige eine eigene dauerhaft pflegbare Profilseite verdient – und welche Evidenz wir dafür nicht behaupten.
Kriterium eins: eine echte Aufgabe und ein klarer Nutzerkreis
Paige ist nicht nur ein weiterer Textassistent für Tickets. PagerDuty beschreibt einen SRE-Agenten, der Incident-Daten, historische Vorfälle, Teamkontext und Runbooks im vorhandenen Bereitschaftsprozess verbindet. Die Zielgruppe ist konkret: On-Call-, Infrastruktur- und Site-Reliability-Teams, die in einem Störungsfall schnell verstehen und kontrolliert handeln müssen.
Das unterscheidet Paige vom breiteren Spektrum der Coding-Agenten im Verzeichnis. Eine Codeänderung vorbereiten und eine Produktionsstörung unter Zeitdruck mit Eskalationen bearbeiten sind zwei verschiedene Verantwortlichkeiten. Für AgentenCode ist diese operative Kategorie relevant, weil sie andere Fragen nach Rechten, Auditierbarkeit, Rollback und Verträgen stellt.
Kriterium zwei: nachweisbare Handlungen mit Freigaben
Wir haben Paige auch aufgenommen, weil der Hersteller eine überprüfbare Handlungskette beschreibt: Signal verstehen, Ursache eingrenzen, Runbook empfehlen und eine Änderung nach Freigabe auslösen. Das erlaubt eine sinnvolle strukturierte Diskussion über Agentenrechte. Es macht den Agenten nicht automatisch sicher, und eine Herstellerdemo ersetzt keinen echten Berechtigungstest.
Gerade bei produktiven Systemen liegt die Entscheidungsschwelle zwischen Lesen und Schreiben. Ein Incident-Bericht kann korrigiert werden; ein falscher Neustart kann zusätzliche Ausfälle verursachen. Deshalb verknüpfen wir Paige mit unserem AgentenCheck, in dem Leser vor der Nutzung Rollen, Aktionen, Datenzugriffe und Aufsichtswege prüfen können.
Kriterium drei: GA darf nicht mit Zukunftsfunktionen vermischt werden
PagerDuty bezeichnet Paige und die PD Reliability Platform seit dem 3. November 2026 als allgemein verfügbar. Diese Aussage beziehen wir nicht auf sämtliche Zukunftsbilder. Vollständig unbeaufsichtigte Beseitigung vertrauter Probleme wird teilweise angekündigt; PD Labs bietet Forschungs- und experimentelle Bausteine, deren Zugang getrennt zu betrachten ist.
Die redaktionelle Konsequenz lautet: Das AgentenProfil nennt den Produktstatus GA, aber die Einzelfunktion bekommt ihren eigenen Status. Dieses Prinzip gilt genauso für andere Produkte im Verzeichnis. Bei Honeycomb Personal und Team Agents etwa bleibt der Gesamtstatus Early Access. Das ist kein Werturteil über deren Qualität, sondern eine für Beschaffung und Vergleich wichtige Tatsachenunterscheidung.
Unsere fünf Aufnahmekriterien im Quellenvergleich
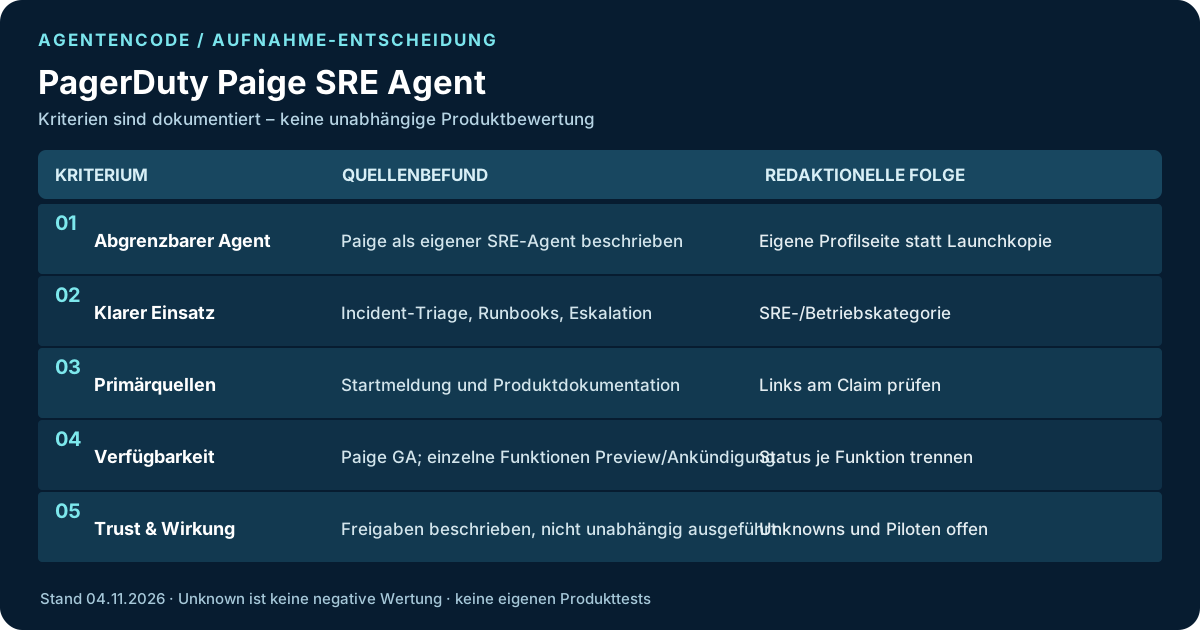
Für die Aufnahme legen wir fünf dokumentierte Kriterien offen: Agentencharakter, klare Aufgabenklasse, überprüfbare Quellen, abgegrenzte Verfügbarkeit und sichtbare Sicherheits-/Evidenzgrenzen. Paige erfüllt die ersten vier anhand offizieller Anbieterinformationen. Im fünften Kriterium veröffentlichen wir die noch offenen Fragen, statt fehlende Belege als positive Kontrollen zu zählen.
Die Matrix ist keine automatische Punktwertung und erst recht kein Zertifikat. Sie macht sichtbar, warum wir ein Profil anlegen können, obwohl reale Leistungswerte, konkreter Datenschutzvertrag und Kundenzugriff noch nicht geprüft wurden. Genau diese transparente Unvollständigkeit halten wir für besser als einen unkommentierten Werbeeintrag.
| Kriterium | Quellenbefund | Unsere Entscheidung |
|---|---|---|
| Abgrenzbarer Agent | Paige als eigener SRE-Agent beschrieben | Eigene Profilseite statt Launchkopie |
| Klarer Einsatz | Incident-Triage, Runbooks, Eskalation | SRE-/Betriebskategorie |
| Primärquellen | Startmeldung und Produktdokumentation | Links am Claim prüfen |
| Verfügbarkeit | Paige GA; einzelne Funktionen Preview/Ankündigung | Status je Funktion trennen |
| Trust & Wirkung | Freigaben beschrieben, nicht unabhängig ausgeführt | Unknowns und Piloten offen |
Was Leser mit dem neuen Paige-Profil konkret tun können
Leser können nun das vollständige Paige-AgentenProfil aufrufen und dort Einsatzfelder, Einschränkungen, Quellen und redaktionelle Grafiken prüfen. Wer ein SRE-Projekt plant, sollte den AgentenFit für die eigene Aufgabenlage und AgentenVergleich nutzen, statt aus einer Produktankündigung sofort eine Beschaffungsentscheidung abzuleiten.
Als Vergleich ist insbesondere AWS DevOps Agent interessant, wenn Cloud-/Infrastrukturdiagnose im Mittelpunkt steht. Honeycomb AI SRE Agents werden relevanter, wenn Traces und dauerhafte Release-Überwachung die Ausgangslage bilden. Wir behaupten keinen Sieger ohne dieselben Praxisfälle, Tarife und operativen Berechtigungen tatsächlich geprüft zu haben.
Was wir bewusst offenlassen – und wann wir das Profil ändern
Offen bleiben unter anderem echte Fehlerquoten, Produktivzugriff, Datenaufbewahrung, regionale Vertragsbedingungen, genaue AI-Actions-Kosten und die technische Wirksamkeit von Freigaben im konkreten Kundenkonto. Wir haben keinen Paige-Agenten ausgeführt und keine unabhängigen Incident-Benchmarks erstellt. Das Profil ist entsprechend als quellenbezogene redaktionelle Prüfung gekennzeichnet.
Unser nächster Qualitätsmaßstab ist nicht die Zahl der Agenten, sondern ob sich das Profil bei einer wesentlichen Produktänderung sauber aktualisieren lässt. Wenn PagerDuty neue Freigabeoptionen, Preise, Regionen oder einen veränderten GA-Status nachweisbar veröffentlicht, prüfen wir die betroffenen Felder. Unbekannt bleibt unbekannt, bis eine passende Primärquelle oder ein real dokumentierter Test vorliegt.
Primärquellen
- PagerDuty – Meet Paige SRE Agent (2026-11-03)
- PagerDuty – Reliability in the AI era (2026-11-03)
- PagerDuty – Produktseite Paige (2026-11-03)
Häufige Fragen
Ist die Aufnahme eine Produktempfehlung?
Nein. Wir dokumentieren einen relevanten, abgrenzbaren Agenten und dessen Evidenzgrenzen; ein eigenes Kundentestergebnis liegt nicht vor.
Warum zählt Paige als eigener Agent und nicht nur als PagerDuty-Funktion?
Der Hersteller beschreibt eine eigenständige SRE-Rolle mit Incident-Kontext, Vorschlägen und abgestuften Aktionen. Die genaue Verfügbarkeit einzelner Schritte bleibt zu prüfen.
Gibt es schon einen Vergleich mit anderen SRE-Agenten?
Das Profil verlinkt AWS DevOps Agent und Honeycomb. Die Vergleiche sind quellenbezogen und keine unabhängig durchgeführten Benchmarks.