
Was gilt für einen Recherche-, HR- oder Finanzagenten tatsächlich? Der EU AI Act bewertet Einsatz, Rolle und Risiko – nicht den Produktnamen. Dieser Leitfaden erklärt die seit Juli 2026 konsolidierte Rechtslage und bietet eine nachvollziehbare Prüfmatrix.
Ein KI-Agent ist nicht automatisch Hochrisiko. Zuerst Einsatz und Rolle prüfen, danach Verbote, Transparenz, mögliche Hochrisiko-Kategorie, Termine und Belege getrennt dokumentieren.

Gilt der EU AI Act überhaupt für KI-Agenten?
Der AI Act, die Verordnung (EU) 2024/1689, nennt KI-Agenten nicht als pauschale eigene Risikoklasse. Maßgeblich ist, ob die konkrete Lösung die Definition eines KI-Systems nach Artikel 3 erfüllt und ob der Anwendungsbereich des Artikels 2 eröffnet ist. Ein Agent, der Inhalte zusammenfasst, kann anders zu bewerten sein als ein Agent, der Kreditwürdigkeit beurteilt oder Personalauswahlentscheidungen vorbereitet. Auch tatsächliche Entscheidungswirkung und Zweckbestimmung zählen.
Die fachlich wichtigste Frage lautet deshalb nicht „Ist dieses Produkt ein Agent?“, sondern: Was tut dieses System, für wen und mit welchen Folgen? Tool-Zugriff, Autonomie und Berechtigungen sind relevante technische Prüfmerkmale, ersetzen aber keine rechtliche Einstufung. Die Agenten-Grundlagen erläutern die Architektur; dieser Leitfaden untersucht die Rechtsfolgen.
Welche Vorschriften gelten 2026 – und welche erst später?
Die Fassung vom 27. Juli 2026 enthält die Änderungen der Verordnung (EU) 2026/1744. Die wichtigsten Anwendungsdaten sind: 2. Februar 2025 (u. a. Verbote und KI-Kompetenz), 2. August 2025 (insbesondere Regeln für Anbieter allgemeiner KI-Modelle), 2. August 2026 (große Teile der Verordnung einschließlich bestimmter Transparenzpflichten), 2. Dezember 2026 (neue Verbote und Übergangsfrist für bestimmte Kennzeichnungspflichten), 2. Dezember 2027 (Hochrisiko-KI nach Anhang III) und 2. August 2028 (bestimmte in regulierte Produkte integrierte Hochrisiko-KI nach Anhang I).
Die neu terminierten Hochrisikofristen sind keine Aufhebung des Gesetzes. Schon heute anwendbare Verbote, Transparenzregeln, Modellpflichten oder die DSGVO verschwinden nicht. Die offizielle EU-Zeitleiste und die konsolidierte Rechtsfassung sind die maßgeblichen Bezugspunkte.
Anbieter oder Betreiber: Wem gehören welche Pflichten?
Anbieter (provider) entwickelt oder lässt ein KI-System entwickeln und bringt es unter eigenem Namen in Verkehr beziehungsweise nimmt es in Betrieb. Betreiber (deployer) nutzt ein KI-System unter seiner Verantwortung, außer im rein persönlichen, nicht beruflichen Bereich. Derselbe Konzern kann in unterschiedlichen Konstellationen beides sein. Wer ein fertiges System nur lizenziert, ist nicht automatisch Anbieter des Basismodells.
Artikel 25 ist ein häufiger Stolperstein: Wer ein Hochrisiko-System wesentlich verändert, unter eigenem Namen vertreibt oder den Zweck so ändert, dass aus einem nicht hochriskanten System ein Hochrisiko-System wird, kann selbst die Anbieterrolle übernehmen. Die Rollenanalyse braucht daher Produktbeschreibung, Verträge, Änderungsverlauf und konkrete Verantwortliche – keine bloße Marketingaussage.
Verbote vor Hochrisiko prüfen
Artikel 5 enthält untersagte KI-Praktiken. Beispiele sind bestimmte manipulative oder ausbeuterische Systeme und rechtlich eng gefasste Praktiken der biometrischen und sozialen Bewertung. Seit 2025 gelten die meisten dieser Verbote. Die 2026 hinzugekommenen Verbote zu nicht einvernehmlichen intimen Darstellungen beziehungsweise Material sexuellen Kindesmissbrauchs gelten nach der Änderung ab 2. Dezember 2026.
Ein Assistenzagent ist nicht allein durch eine Chatoberfläche unzulässig. Entscheidend sind Zweck, Methodik, Betroffene, Schadenspotenzial und gegebenenfalls gesetzliche Ausnahmen. Für potenziell verbotene Szenarien ist vor der Pilotierung eine qualifizierte Rechtsprüfung erforderlich; ein technischer „human in the loop“-Schalter heilt keine verbotene Praxis.
Wann wird ein KI-Agent zum Hochrisiko-System?
Artikel 6 verweist für eigenständige sensible Einsatzbereiche auf Anhang III. Dazu gehören bestimmte Systeme in Bildung, Beschäftigung und Personalverwaltung, Zugang zu wesentlichen privaten oder öffentlichen Diensten, kritischer Infrastruktur, Strafverfolgung, Migration und Justiz. Ein Agent, der Bewerber anhand von Kriterien bewertet, kann in die Kategorie für Beschäftigung fallen. Ein Agent, der ein Meeting lediglich protokolliert, fällt nicht allein wegen seiner Autonomie in diese Kategorie.
Artikel 6 Absatz 3 enthält eine eng zu prüfende Ausnahme bei bestimmten Anhang-III-Systemen, die etwa nur eine enge Verfahrensaufgabe ausführen und keine erhebliche Gefahr darstellen beziehungsweise Entscheidungen nicht wesentlich beeinflussen. Profiling natürlicher Personen bleibt in den erfassten Anhang-III-Konstellationen ausdrücklich hochriskant. Wer eine Ausnahme beansprucht, muss sie nach Artikel 6 Absatz 4 dokumentieren und Registrierungsanforderungen beachten. Keine pauschale Ausnahme für „nur Empfehlungen“ behaupten.
Welche Hochrisikopflichten treffen Anbieter und Betreiber?
Bei tatsächlich erfassten und zum maßgeblichen Zeitpunkt anwendbaren Hochrisiko-Systemen folgen Anbieteranforderungen unter anderem zu Risikomanagement, Daten- und Qualitätsmanagement, technischer Dokumentation, Aufzeichnungen, Transparenz für Betreiber, menschlicher Aufsicht sowie Robustheit und Cybersicherheit (Artikel 8–17). Verantwortlichkeit endet nicht beim Modellanbieter, wenn eine andere Partei das vollständige System unter ihrem Namen bereitstellt.
Betreiberpflichten nach Artikel 26 betreffen unter anderem sachgerechte Nutzung nach Anleitung, geeignete Aufsicht, Monitoring, Eingabedaten und den Umgang mit Risiken. Vorgaben zu Logs und Information Betroffener sind kontextabhängig. Unternehmen sollten die ausgehändigten Betriebsunterlagen, Konfiguration und den tatsächlichen Übergang der Berechtigungen prüfen – nicht nur ein allgemeines „compliant“-Badge übernehmen.
Grundrechte-Folgenabschätzung: Nicht für jeden Agenten
Die Grundrechte-Folgenabschätzung (FRIA) nach Artikel 27 ist keine universelle Pflicht für jeden Betreiber oder jede Form von KI. Sie betrifft insbesondere bestimmte öffentliche Stellen, private Erbringer öffentlicher Dienste und Betreiber der in Anhang III Nummer 5 Buchstaben b und c genannten Hochrisiko-Systeme; der Artikel enthält weitere Abgrenzungen und Ausnahmen. Sie ist vor dem ersten relevanten Einsatz zu behandeln und bei wichtigen Änderungen zu aktualisieren.
Eine Datenschutz-Folgenabschätzung (DSFA) nach Artikel 35 DSGVO kann daneben erforderlich sein – andere Rechtsgrundlage, andere Prüffrage. Die konsolidierte Fassung erlaubt unter bestimmten Voraussetzungen, Inhalte der DSFA in die FRIA zu übernehmen oder darauf zu verweisen. Das ist keine allgemeine Gleichsetzung von Grundrechts- und Datenschutzprüfung.
Transparenz: Chatbot-Hinweis, Deepfake, synthetischer Inhalt
Artikel 50 gilt seit 2. August 2026 in seinen jeweiligen Anwendungsfällen. Anbieter unmittelbar mit Menschen interagierender KI-Systeme müssen die Interaktion grundsätzlich kenntlich machen, sofern dies nicht bereits offensichtlich ist. Es bestehen gesonderte Anforderungen an maschinenlesbare Kennzeichnung bestimmter synthetischer Inhalte sowie an Offenlegung durch Betreiber, etwa bei Deepfakes; Ausnahmen und Sonderregeln sind im Wortlaut zu prüfen.
Für bestimmte bereits vor dem 2. August 2026 auf den Markt gebrachte Systeme gilt bei Artikel 50 Absatz 2 eine Übergangsregel bis 2. Dezember 2026. Wer Texte im öffentlichen Interesse veröffentlicht, muss die besondere Ausnahme für menschliche redaktionelle Prüfung und redaktionelle Verantwortung genau lesen, statt pauschal „KI-Text muss immer markiert werden“ zu behaupten.
KI-Kompetenz nach Artikel 4: Was ist wirklich vorgeschrieben?
Die 2026 geänderte Fassung von Artikel 4 verlangt weiterhin, dass Anbieter und Betreiber Maßnahmen zur Unterstützung der KI-Kompetenz ihrer Mitarbeitenden und anderer in ihrem Auftrag handelnder Personen ergreifen. Dabei sind Vorwissen, Einsatzkontext und betroffene Personengruppen zu berücksichtigen. Neu ausdrücklich klargestellt ist, dass kein bestimmtes Kompetenzniveau jeder einzelnen Person garantiert werden muss.
Praktisch sinnvoll sind rollenbezogene Schulungen für Agenten-Berechtigungen, Erkennen von Prompt Injection, Freigaben, Fehlverhalten und Eskalation sowie ein nachvollziehbarer Schulungsnachweis. Das ist eine redaktionelle Umsetzungsempfehlung; Artikel 4 legt keine universelle feste Stundenzahl, Zertifikatspflicht oder Pflichtsoftware fest.
EU AI Act und DSGVO: Zwei Prüfungen, keine Entweder-oder-Wahl
Der AI Act ersetzt die DSGVO nicht. Artikel 2 Absatz 7 lässt Datenschutzrecht grundsätzlich unberührt. Sobald ein Agent personenbezogene Daten verarbeitet, sind unter anderem Rechtsgrundlage, Zweckbindung, Datenminimierung, Betroffenenrechte, Auftragsverarbeitung, Speicherdauer und bei Bedarf eine Datenschutz-Folgenabschätzung eigenständig zu bewerten.
Auch ein nicht als Hochrisiko eingestufter Agent kann datenschutzrechtlich problematisch sein. Ein Mistral- oder OpenAI-basierter Rechercheagent, der unzulässig personenbezogene Unterlagen aus einer Ablage liest, wird nicht dadurch rechtskonform, dass seine Aufgabenklasse außerhalb von Anhang III liegt. Sicherheit und Berechtigungen bleiben eine gesonderte Ebene.
Eigene AgentenCode-Prüfmatrix: sechs Entscheidungen
Unsere folgende Matrix ist ein redaktionelles Arbeitsschema, keine behördliche Einstufung. Sie verhindert sechs häufige Fehlschlüsse: aus „Agent“ folgt nicht Hochrisiko; aus „menschliche Freigabe“ folgt nicht Compliance; aus „EU-Hosting“ folgt nicht DSGVO-Konformität; aus „KI-generiert“ folgt nicht automatisch dieselbe Kennzeichnungspflicht; aus „Betrieb einer SaaS-Lösung“ folgt nicht automatisch Anbieterstatus; aus „Bald 2027“ folgt nicht „heute noch keine Pflichten“.
Trage für jeden Systemzweck konkrete Belege ein: Anbieter und Vertrag, tatsächliche Datenflüsse, betroffene Personengruppen, angebotene Aktionen, Freigabe- und Stoppwege, rechtliche Einordnung mit Version und Datum, EU-Primärquelle sowie den verantwortlichen menschlichen Entscheider. Felder ohne Nachweis bleiben offen; eine Ampel darf diese Ungewissheit nicht verstecken.
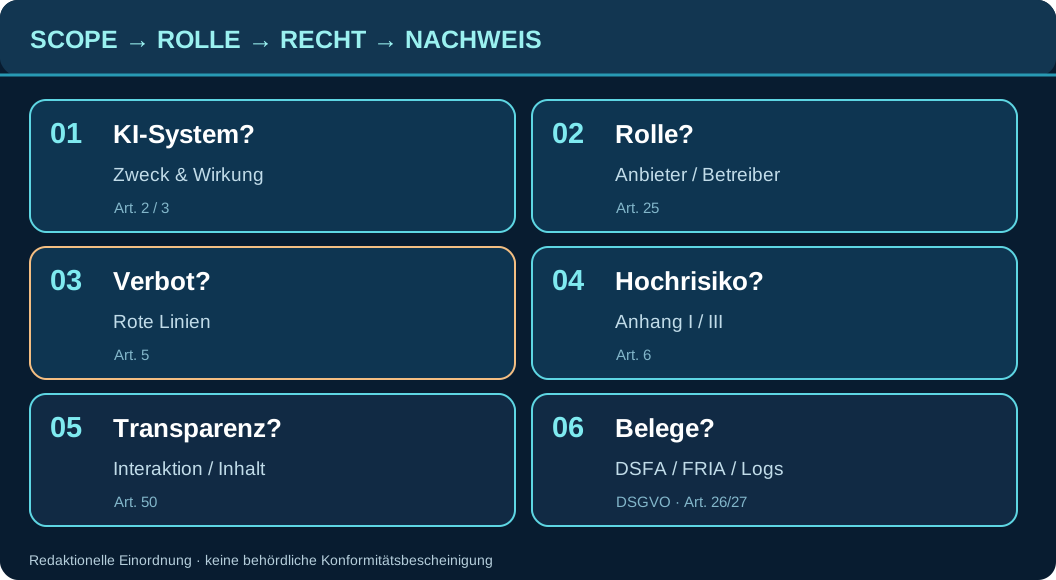
| Prüffeld | Frage / Beleg | Rechtlicher Anker |
|---|---|---|
| Einsatz und Rolle | Wer bestimmt Zweck? Welche Daten, Personen und Aktionen? | Art. 2, 3, 25 |
| Verbote | Liegt eine verbotene Praxis vor? | Art. 5 |
| Hochrisiko | Anhang I / III? Ausnahme? Profiling? | Art. 6, Anhänge |
| Transparenz | KI-Interaktion oder synthetische Inhalte? | Art. 50 |
| Umsetzung | Gilt die Regel heute, 2027 oder 2028? | Art. 113 i. d. F. 2026 |
| Nachweise | Datenverträge, Freigaben, Logs, DSFA/FRIA falls nötig? | Art. 26, 27; DSGVO |
Vier hypothetische Agentenfälle im Vergleich
Fall A – interner Rechercheagent: fasst nicht-personenbezogene öffentlich zugängliche Quellen zusammen; kein automatischer Anhang-III-Tatbestand allein aus der Recherche. Transparenz, Nutzungsbedingungen und Datenflüsse können dennoch relevant sein. Fall B – HR-Rankingagent: sortiert Bewerbungen und beeinflusst Einstellungen; Beschäftigungszweck und Anhang III sind zu prüfen. Die Rolle eines Menschen am Ende allein entscheidet die Ausnahme nicht.
Fall C – Kundenchat-Agent: beantwortet Anfragen und löst nur nach Zustimmung einfache Vorgänge aus; die Interaktionstransparenz nach Artikel 50 kann greifen, auch wenn das System nicht hochriskant ist. Fall D – Finanzagent: erstellt interne Rechnungsentwürfe, oder beurteilt Kreditwürdigkeit natürlicher Personen; das sind rechtlich unterschiedliche Zwecke. Die Beispiele illustrieren Prüffragen, sie sind keine Rechtsgutachten über konkrete Produkte.
Umsetzung im Unternehmen: 30-Tage-Pilot mit Stop-Gates
Woche 1: tatsächlichen Zweck, Systemeigner, Anbieter/Betreiberrolle und Datenkategorien dokumentieren; Verbots- und Anhang-III-Prüfung veranlassen. Woche 2: Toolrechte und Connectoren begrenzen, Datenschutz prüfen, Freigabepunkte, Logging und Widerruf planen. Woche 3: isolierte Tests mit erlaubten, fehlerhaften und unerlaubten Aktionen durchführen. Woche 4: Ergebnisse, Beleglücken, Aufsicht, Schulung und Rechtsbewertung von Verantwortlichen freigeben lassen oder den Einsatz stoppen.
Der Zeitplan ist ein redaktioneller Vorschlag, keine gesetzliche 30-Tage-Frist. Die Leitfäden Agenten-Evals und Agenten-Monitoring erklären, wie man Wirksamkeit und Rechte fortlaufend nachweist.
Was AgentenCode zu echten Agenten belegt – und was nicht
Unsere Profile zu Workday Talent Acquisition Agent, IBM watsonx Orchestrate und Mistral Studio Managed Agents liefern produktbezogene Quellen und Grenzen. Ob der konkrete Einsatz im Unternehmen einen rechtlichen Hochrisiko-Tatbestand erfüllt, hängt von Konfiguration und Zweck ab und kann nicht allein aus einem Katalogprofil abgeleitet werden.
AgentenCode dokumentiert keine juristische Freigabe, Produktzertifizierung, behördliche Konformitätsbescheinigung oder unabhängige Rechtsprüfung der genannten Systeme. Für verbindliche Klassifizierungen, DSFA/FRIA und Aufsichtspflichten sind zuständige Rechts-, Datenschutz-, Betriebsrats- und Fachverantwortliche einzubeziehen.
Häufige Fragen zum EU AI Act für Agenten
Gilt der EU AI Act automatisch für alle KI-Agenten?
Nein. Der AI Act regelt KI-Systeme nach Definition, Zweck, Einsatz, Rolle und Risikokategorie. Ein Agentenlabel ist keine eigene Hochrisikoklasse.
Sind alle Hochrisikopflichten seit August 2026 anwendbar?
Nein. Die Änderung von Juli 2026 nennt den 2. Dezember 2027 für Anhang-III-Systeme und den 2. August 2028 für relevante Anhang-I-Produkte; andere Pflichten gelten bereits.
Muss jedes Unternehmen eine Grundrechte-Folgenabschätzung erstellen?
Nein. Artikel 27 erfasst bestimmte Betreiber und Einsatzbereiche. Eine DSFA nach DSGVO ist eine gesonderte Prüfung.
Reicht eine menschliche Freigabe aus?
Nein. Human Oversight kann erforderlich und sinnvoll sein, ersetzt aber keine korrekte Einstufung, Datenschutzprüfung oder wirksame technische Kontrollen.
Ist KI-Kompetenz nach Artikel 4 entfallen?
Nein. Die aktualisierte Fassung verlangt weiterhin unterstützende Maßnahmen, jedoch keine Garantie eines bestimmten Niveaus für jede einzelne Person.
Sind die AgentenCode-Prüfmatrix und Agentenprofile rechtsverbindlich?
Nein. Sie helfen beim Vorbereiten und Dokumentieren der Prüfung, sind keine Rechtsberatung oder Zertifizierung. Eine fallbezogene Rechtsprüfung bleibt notwendig.
Offizielle Quellen, Rechtsstand und Grenzen
Rechtsstand und Quellenprüfung: 10. November 2026. Zentral ist die seit 27. Juli 2026 konsolidierte Verordnung (EU) 2024/1689 einschließlich Änderung 2026/1744. Die folgenden verlinkten Originaltexte sind gegenüber redaktionellen Kurzfassungen vorrangig.
- EU AI Act consolidated text 27 July 2026 (Regulation 2024/1689 as amended by 2026/1744)
- European Commission: EU AI Act official implementation timeline
- EU AI Act Service Desk: Article 4, AI literacy
- EU AI Act Service Desk: Article 6, high-risk classification
- EU AI Act Service Desk: Article 25, provider responsibility in value chains
- EU AI Act Service Desk: Article 26, deployer obligations
- EU AI Act Service Desk: Article 27, fundamental-rights assessment
- EU AI Act Service Desk: Article 50, transparency
- Council of the EU: adopted 2026 simplification and new dates
- EU General Data Protection Regulation 2016/679
Hinweis: Die Entscheidungsmatrix ist ein redaktionelles Hilfsmittel. Sie ist weder Rechtsberatung noch Zertifizierung, und die Produktbeispiele sind keine rechtliche Klassifikation einzelner Herstellerangebote.