
Kurzantwort: mini-SWE-agent
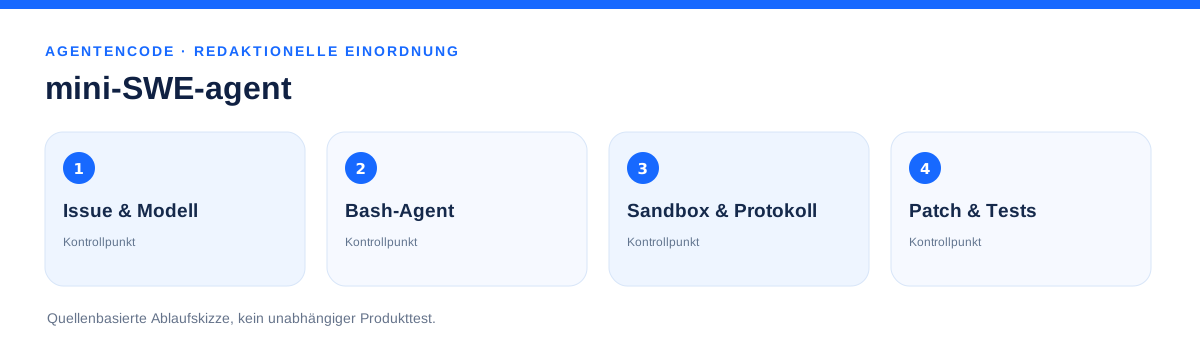
mini-SWE-agent ist ein reduzierter, quelloffener Coding-Agent aus dem SWE-agent-Umfeld. Er nutzt einen linearen Modell-/Shell-Ablauf zum Bearbeiten von Softwareaufgaben und ist auch als verständliches Forschungs- und Evaluationsgerüst gedacht.
Die Einordnung stützt sich auf die verlinkten Originalquellen. Ein unabhängiger Produkttest, ein Sicherheitszertifikat oder ein eigener Leistungsbenchmark liegt für dieses Dossier nicht vor. Nicht verifizierte Aussagen bleiben unbekannt.
Funktionsweise
Die Projektbeschreibung setzt bewusst auf ein einfaches Bash-Werkzeug und einen linearen Verlauf aus Modellnachrichten und ausgeführten Befehlen. Laut Dokumentation können Laufumgebungen lokal oder in Containern/Sandboxes konfiguriert werden; verschiedene Modellanbieter sind möglich.
Anwendungsfälle
Für wen geeignet?
Besonders geeignet für Entwickler und Forschungsteams, die einen transparenten Agentenablauf, eigene Sandboxes und reproduzierbare Coding-Experimente benötigen.
Keine sofort vollständig verwaltete Unternehmenskontrollplattform. Shell-Ausführung und Model-API müssen aktiv abgesichert werden.
Vergleich und Alternativen
Im Unterschied zu umfangreichen Coding-Produkten zielt mini-SWE-agent ausdrücklich auf einen schmalen Agenten-Scaffold. Für produktive Arbeit entscheidet nicht die Zeilenzahl, sondern Testbarkeit, Kontrolle, Modellauswahl und isolierte Ausführung.
Datenschutz & Kontrolle
Das Modell kann Shell-Ausgaben und Dateiinhalte sehen. Datenresidenz hängt von Modellanbieter, Netzwerkregeln und Ausführungsumgebung ab. Für sensible Repositories Sandbox und Secrets-Isolation vorsehen.
Vier Prüfungen vor dem Einsatz
- Shell-Zugriff nur in isolierten Containern oder wegwerfbaren Testumgebungen einsetzen.
- Geheimnisse und produktive Zugangsdaten aus Arbeitsverzeichnissen fernhalten.
- Benchmarkwerte aus dem Projekt nicht als eigene unabhängige Messergebnisse ausgeben.
- Version-2-Dokumentation und Modell-/API-Abhängigkeiten vor Tests berücksichtigen.
Trust: Für dieses neue Profil wurde kein einzelnes Trust-Control unabhängig auditiert; Unknown bedeutet nicht negativ.
Kosten & Vollkosten
Die veröffentlichte Software ist quelloffen; Sprachmodellaufrufe, Rechenzeit, Containerbetrieb und Evaluation verursachen je nach Setup Kosten. Ein allgemeiner kostenfreier End-to-End-Betrieb wird nicht behauptet.
Kontrollierter Praxistest
- Version und Quellcode im offiziellen Repository fixieren.
- Kleines isoliertes Beispielprojekt und ein reproduzierbares Issue wählen.
- Shell-Rechte, Netzwerk und Secrets strikt begrenzen.
- Ablaufprotokoll und finalen Patch separat prüfen.
- Gleiche Testfälle gegen Alternativen unter gleichen Modellbedingungen vergleichen.
TECHNISCHES FACHDOSSIER
Architektur, Varianten und reale Grenzen
Die folgenden Themen unterscheiden dokumentierte Funktionen von ungeprüften Installationsbedingungen. Eine Feature-Liste ist keine Betriebszertifizierung.
Bewusst kleines Agentengerüst
mini-SWE-agent reduziert den Kernablauf auf ein Sprachmodell, eine Kommandozeilenausführung und eine lineare Nachrichtenhistorie. Laut Projektdokumentation ist Bash das zentrale Werkzeug; es wird nicht für jede Handlung eine eigene Tool-API konstruiert.
Gerade diese Reduktion macht den Aufbau für Forschung und Lehre nachvollziehbar, bedeutet aber nicht, dass Shell-Befehle automatisch sicher sind. Eine kleine Codebasis ersetzt kein Berechtigungsmodell.
Lineare Agentenschleife
Der Agent gibt einen Shell-Schritt aus, erhält das Ergebnis und fügt es der nächsten Modellnachricht hinzu. Das offizielle Projekt beschreibt unabhängige subprocess-Aufrufe statt einer dauerhaft offenen Shell-Sitzung. So bleiben Schritte leichter nachvollziehbar.
Prüfer sollten alle Aktionen und Ausgaben archivieren. Kontextfenster, Fehlerbehandlung und Folgeentscheidungen können sich mit Modell und Konfiguration unterscheiden; ein fehlerhaftes Kommando kann trotzdem Dateien verändern.
Sandbox und Secrets
Ein lokales Testrepository kann in einem isolierten Container bearbeitet werden. Zugriffsrechte, Netzwerkzugriff, temporäre Dateien, Paketinstallationen und Modellendpunkte müssen zusätzlich kontrolliert werden. Besonders kritisch sind versteckte Token in Umgebungsvariablen oder Versionsverwaltung.
Der quelloffene Agentenkern ist weder eine automatisch vollständig lokale Lösung noch ein Enterprise-Security-Produkt. Externe Modell-APIs können Teile des Repository- und Shell-Kontexts erhalten.
Vergleich und Forschung
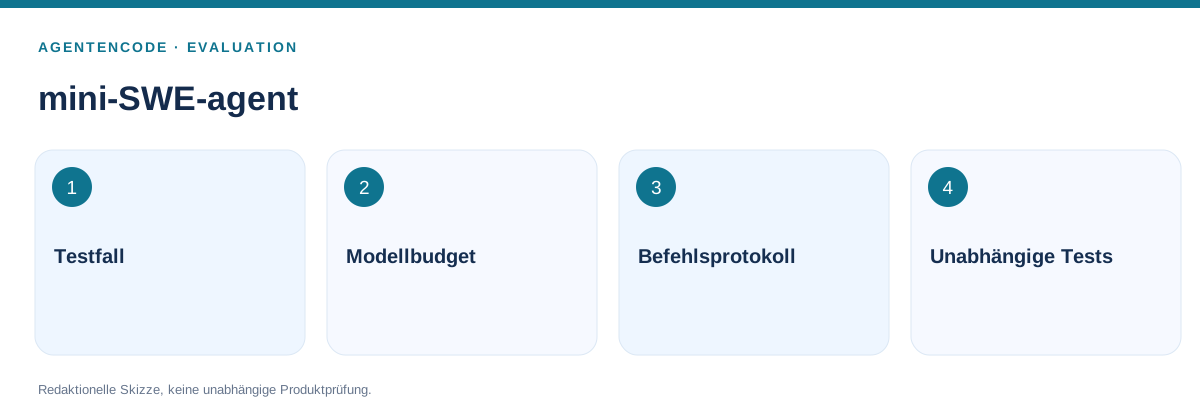
Für vergleichbare Experimente braucht man denselben SWE-bench-Fall oder dasselbe eigene Issue, dieselbe Modellkonfiguration und ein nachvollziehbares Budget. Die Originaldokumentation präsentiert auch Projekt- und Forschungsresultate, doch diese sind nicht durch AgentenCode nachgemessen.
Wer mini-SWE-agent neben Codex oder Claude Code bewertet, sollte die Einfachheit des Scaffolds von der Leistungsfähigkeit des eingesetzten Modells trennen und Fehlversuche nicht aus der Auswertung entfernen.
Schrittweiser Evaluationsablauf
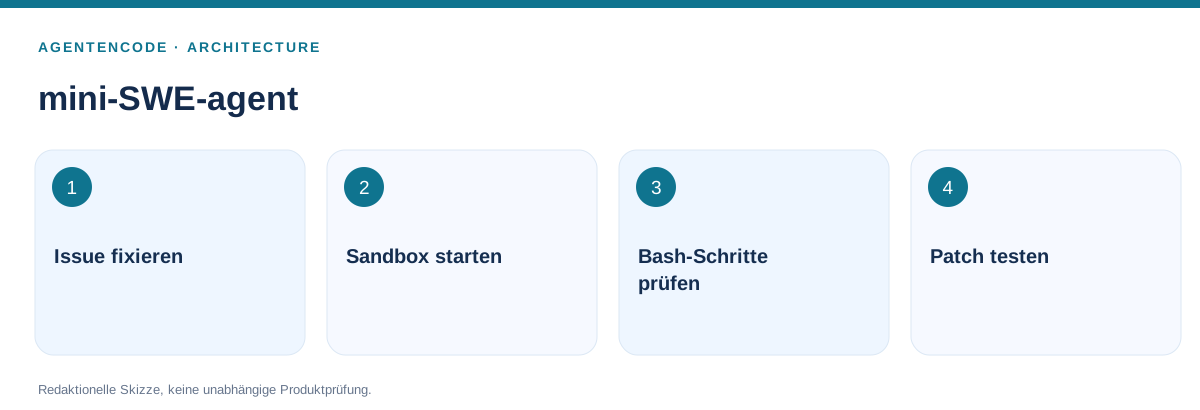
Ein klarer Versuch benötigt denselben Ausgangsstand, begrenzte Berechtigungen, Akzeptanzkriterien und unabhängige Prüfung. Das Folgende ist ein Prüfplan und kein tatsächlich ausgeführter Test.
- Issue fixieren
Ausgangssituation fixieren, Maßnahmen protokollieren und das Ergebnis nachprüfen.
- Sandbox starten
Ausgangssituation fixieren, Maßnahmen protokollieren und das Ergebnis nachprüfen.
- Bash-Schritte prüfen
Ausgangssituation fixieren, Maßnahmen protokollieren und das Ergebnis nachprüfen.
- Patch testen
Ausgangssituation fixieren, Maßnahmen protokollieren und das Ergebnis nachprüfen.
Berechtigungen, Datenfluss und Risiken
Die Checkliste benennt Kontrollen, die vor einem produktiven Einsatz nachzuweisen sind. Sie vergibt keine fiktiven Trust-Punkte und ersetzt keinen Audit.
Container oder Wegwerf-Umgebung mit minimalen Dateirechten verwenden.
Produktive Schlüssel vor dem Lauf vollständig aus dem Workspace entfernen.
Netzwerk- und Paketinstallationszugriff nach Bedarf beschränken.
Modellendpunkt und Datenübertragung dokumentieren.
Ausführungsverlauf, Diff und Testergebnisse separat speichern.
Vergleichskriterien und Evidenzgrenzen
Produkt- und Entwicklerdokumentation zu Funktionsumfang und Versionen.
Keine eigenen Benchmarkläufe, vollständigen Rechteprüfungen oder Rechtsgutachten.
Version, Modell, Aufgabe, Zeit- und Tokenbudget sowie Fehlschläge festhalten.
Ohne eigene Kontrolle bleiben die 36 Trust-Bereiche unbekannt.
Häufige Fragen
Was ist mini-SWE-agent?
Ein stark reduzierter, quelloffener Softwareagent mit Shell-Werkzeug und linearem Ausführungsverlauf.
Ist mini-SWE-agent Version 2 aktuell?
Die offizielle Dokumentation kennzeichnet die aktuelle Entwicklung als v2 und verweist für Altnutzer auf eine Migration.
Welche Modelle unterstützt mini-SWE-agent?
Die Dokumentation nennt flexible Modellanbindungen. Praktische Funktion, Datenfluss und Kosten hängen vom jeweiligen Provider ab.
Ist das Projekt für Produktion sicher?
Nicht automatisch. Shell-Ausführung braucht Isolation, minimale Rechte, unabhängige Tests und dokumentierte Freigaben.
Hat AgentenCode einen Benchmark durchgeführt?
Nein. Vendor-/Forschungsbenchmarks sind nicht mit unabhängigen AgentenCode-Messungen gleichzusetzen.
Hat mini-SWE-agent nur ein Werkzeug?
Die Projektdokumentation beschreibt Bash als einziges Kernwerkzeug.
Bleibt eine Shell-Sitzung dauerhaft geöffnet?
Die Beschreibung erläutert unabhängige subprocess-Aufrufe statt einer ständig geöffneten Shell.
Ist der Minimalismus automatisch ein Sicherheitsvorteil?
Nein. Isolation, Secrets, Netzwerkzugang und unabhängige Tests bleiben notwendig.
Offizielle Quellen & Evidenzgrenzen
Die Einordnung stützt sich auf die verlinkten Originalquellen. Ein unabhängiger Produkttest, ein Sicherheitszertifikat oder ein eigener Leistungsbenchmark liegt für dieses Dossier nicht vor. Nicht verifizierte Aussagen bleiben unbekannt.
- mini-SWE-agent – offizielles GitHub-Projekt ↗
- mini-SWE-agent – technische Dokumentation ↗
- mini-SWE-agent – Quickstart ↗
- mini-SWE-agent architecture ↗
Redaktionelle Originalquellenprüfung: 30. Oktober 2026. Vollständiger Praxistest, bezahlte Funktionen, Leistungsbehauptungen, Tool-Berechtigungen und Rechtskonformität wurden nicht unabhängig überprüft.