
Kurzantwort: Qwen Code
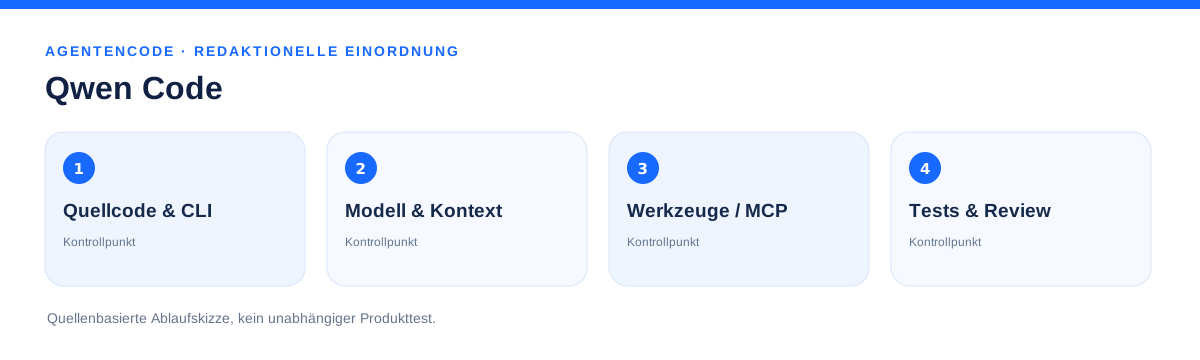
Qwen Code ist ein quelloffener Coding-Agent für Terminal und Entwicklungsumgebungen. Er kann Codebasis-Kontext nutzen, Dateien bearbeiten, Werkzeuge ausführen und über MCP zusätzliche Schnittstellen anbinden.
Die Einordnung stützt sich auf die verlinkten Originalquellen. Ein unabhängiger Produkttest, ein Sicherheitszertifikat oder ein eigener Leistungsbenchmark liegt für dieses Dossier nicht vor. Nicht verifizierte Aussagen bleiben unbekannt.
Funktionsweise
Qwen Code arbeitet im Projektkontext und nutzt das konfigurierte Modell und freigegebene Werkzeuge. Die Dokumentation beschreibt Terminal, Editoren, Headless-Modus, Subagents und MCP. Welche Funktionen in einer konkreten Installation verfügbar sind, hängt von Version und Konfiguration ab.
Anwendungsfälle
Für wen geeignet?
Sinnvoll für Entwickler, die einen anpassbaren agentischen Coding-Workflow mit offen einsehbarem Code statt nur einer geschlossenen IDE suchen.
Nicht ideal, wenn ohne Einrichtung ein betreuter Unternehmensdienst mit geprüfter Datenresidenz, festen SLA oder nachgewiesener Sicherheitszertifizierung erforderlich ist.
Vergleich und Alternativen
Claude Code, Codex und Gemini CLI sind naheliegende Vergleichspunkte. Aussagekräftig sind reproduzierbare Aufgaben, gleiche Modell-/Budgetbedingungen, Freigaben und Tests – nicht eine pauschale Siegerwertung.
Datenschutz & Kontrolle
Open Source bedeutet nicht automatisch lokale Verarbeitung. Wird ein Cloud-Modell oder ein externer MCP-Server verwendet, können Code und Anfragekontext das eigene System verlassen. Zugriffsrechte, Schlüssel, Protokolle und Datenflüsse sind je Installation zu prüfen.
Vier Prüfungen vor dem Einsatz
- Projekt vor der Bearbeitung versionieren und nur notwendige Verzeichnisse zugänglich machen.
- Vor Shell-Befehlen, Paketinstallationen oder Git-Operationen die wirksamen Freigaben prüfen.
- Bei externen Modellendpunkten dokumentieren, welche Code- und Metadaten übertragen werden.
- Änderungen mit Unit-Tests, Code-Review und Sicherheitschecks unabhängig abnehmen.
Trust: Für dieses neue Profil wurde kein einzelnes Trust-Control unabhängig auditiert; Unknown bedeutet nicht negativ.
Kosten & Vollkosten
Der veröffentlichte Quellcode ist nicht gleichbedeutend mit kostenfreier Nutzung. Modell-API, lokale Hardware, Hosting und eventuelle Erweiterungen verursachen je nach Setup Aufwand; verbindliche Tarife sind hier nicht geprüft.
Kontrollierter Praxistest
- Ein kleines nichtproduktives Repository mit Testabdeckung wählen.
- Ein abgegrenztes Issue, zwei Akzeptanzkriterien und ein Ressourcenbudget festlegen.
- Dateizugriffe und Netzwerk-/MCP-Rechte zunächst einschränken.
- Erstellten Patch manuell reviewen und Tests unabhängig ausführen.
- Kosten, Fehler und Datenabflüsse dokumentieren; erst dann erweitern.
TECHNISCHES FACHDOSSIER
System und konkrete Funktionsgrenzen
Offizielle Produktdokumentation beschreibt Funktionen, belegt aber keine unabhängig geprüfte Betriebsqualität. Folgende Architekturpunkte zeigen, worauf ein verantwortungsvoller Einsatz achten muss.
Laufzeit und Schnittstellen
Die Entwicklerarchitektur beschreibt direkte Terminal- und Headless-Ausführung sowie eine ACP-Variante, in der ein Client mit der Agentenlaufzeit kommuniziert. Das Core-Paket verwaltet Kontext, Modellprovider, Session und Berechtigungen. Präsentation und Transport sind getrennt. Ein Daemon mit HTTP/SSE kann zusätzliche Clients mit länger laufenden Workspace-Sessions bedienen.
Für einen produktiven Betrieb ist deshalb nicht nur das Modell relevant, sondern der tatsächlich gewählte Modus: lokale CLI, Editor-Host oder dauerhaft erreichbarer Dienst. Netzwerkzugriff und Workspace-Zuordnung dürfen nicht stillschweigend als identisch behandelt werden.
Tools, MCP und Berechtigungen
Qwen Code kann Projektdateien lesen, Änderungen vorbereiten, Terminalbefehle ausführen und mit Tools iterieren. MCP erweitert die Werkzeug- und Ressourcenoberfläche um eigene Server. Ein solcher Server kann auch Informationen außerhalb des Repositories bereitstellen oder verändernde Aktionen ermöglichen.
Jede Erweiterung benötigt eine eigene Berechtigungsprüfung. Zugelassene Shell-Befehle, Dateipfade, Provider-Schlüssel und mögliche externe Datenübertragung sollten vor dem ersten Lauf dokumentiert werden.
Subagents statt unkontrollierter Delegation
Die offizielle Subagent-Dokumentation beschreibt spezialisierte Assistenten mit separatem Kontext und konfigurierbaren Werkzeugen. Damit lassen sich Aufgaben wie Analyse, Implementierung und Review aufteilen. Getrennte Chats sind jedoch keine technische Sandbox und garantieren keine getrennten Zugangsdaten.
Ein plausibler Pilot teilt Rollen in einen lesenden Analyseagenten, einen begrenzt schreibenden Implementierer und einen unabhängigen Tester. Die Umgebung muss diese Trennung tatsächlich erzwingen; eine bloße Prompt-Anweisung reicht nicht.
Wie Qualität geprüft werden sollte
Eine reproduzierbare Coding-Aufgabe besteht nicht nur aus einer überzeugenden Zusammenfassung. Ein brauchbarer Nachweis ist ein überprüfbarer Patch für ein fixiertes Repository, mit bestandenen Tests und erfasster Review-Nacharbeit. Auch unerlaubte Befehle oder falsche Änderungen gehören ins Protokoll.
Projektberichte über Benchmarkleistung bleiben Hersteller- beziehungsweise Projektangaben. AgentenCode hat die Durchläufe nicht wiederholt und behauptet weder eine Siegerwertung noch eine unabhängige Sicherheitsprüfung.
Schrittweiser Referenzablauf
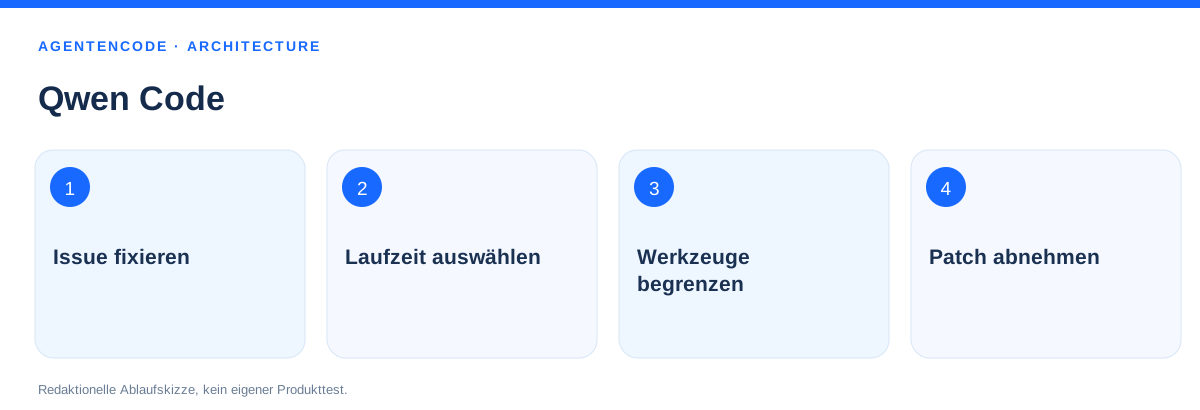
Die vier Schritte sind ein redaktioneller Prüfvorschlag – nicht ein von AgentenCode durchgeführter Konten- oder Softwaretest.
- Issue fixieren
Vorab definieren, dokumentieren und anschließend getrennt vom Agentenergebnis kontrollieren.
- Laufzeit auswählen
Vorab definieren, dokumentieren und anschließend getrennt vom Agentenergebnis kontrollieren.
- Werkzeuge begrenzen
Vorab definieren, dokumentieren und anschließend getrennt vom Agentenergebnis kontrollieren.
- Patch abnehmen
Vorab definieren, dokumentieren und anschließend getrennt vom Agentenergebnis kontrollieren.
Datenschutz, Freigaben und Risikogrenzen
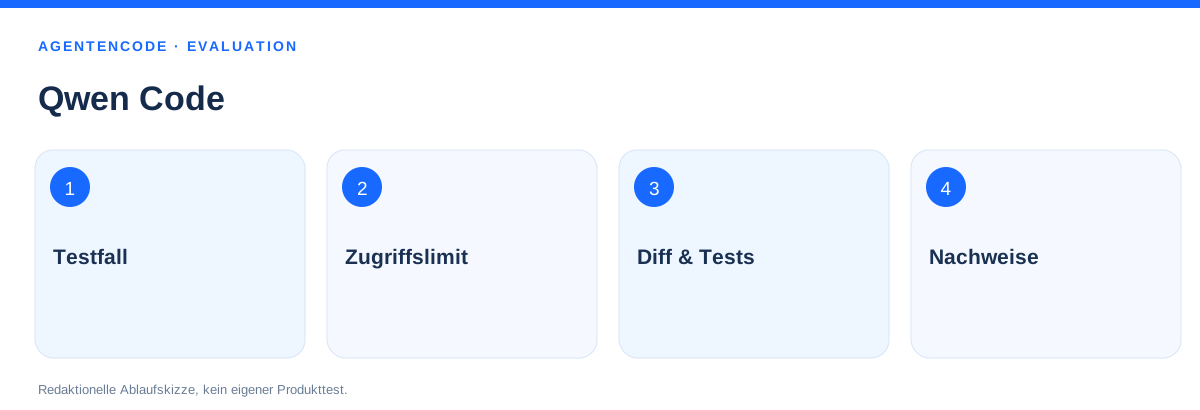
Die folgenden Prüfpunkte sind Empfehlungen, keine nachgewiesenen Trust-Controls und keine Zertifizierung. 'Unknown' bleibt unverändert.
Repository und sensible Pfade nur minimal zugänglich machen.
Shell- und Git-Kommandos vor schreibenden Aktionen kontrollieren.
MCP-Server und Subagents als eigenständige Vertrauensgrenzen behandeln.
Modellanbieter, Datenflüsse und tokenabhängige Kosten dokumentieren.
Tests, Review und Rücknahmeplan vor einem Merge erzwingen.
Vergleichsmaßstab und Evidenzlage
Vor einer Entscheidung sollten dieselben Ausgangsdaten, ein begrenztes Budget und klar dokumentierte Fehlerszenarien verwendet werden. Funktionen werden nur im Rahmen ihrer Quellen als bestätigt bezeichnet.
Quellenbasierte Produktmerkmale und Zugangsbeschränkungen.
Betriebssicherheit, Effektivität, Preise und konkrete Kontoeinstellungen.
Prüfplan mit Freigaben, Nachweisen und dokumentierten Fehlerfällen.
36 Kontrollbereiche bleiben ohne unabhängige Prüfung UNKNOWN.
Häufige Fragen
Ist Qwen Code ein eigener KI-Agent?
Ja. Das offizielle Projekt beschreibt einen agentischen Coding-Workflow mit Werkzeugen und editierbarem Projektkontext; tatsächliche Autonomie hängt von Berechtigungen und Konfiguration ab.
Kann Qwen Code lokal laufen?
Die Software kann lokal gestartet werden. Ob auch Modellinferenz und alle Tools lokal bleiben, hängt von gewähltem Modell und den angebundenen Diensten ab.
Ist Qwen Code kostenlos?
Der Quellcode ist offen verfügbar. API-Aufrufe, Infrastruktur und externe Dienste können kostenpflichtig sein.
Unterstützt Qwen Code MCP?
Das offizielle Projekt dokumentiert MCP-Unterstützung. Welche Server sicher nutzbar sind, ist von Einrichtung und Berechtigungskonzept abhängig.
Wurde Qwen Code von AgentenCode getestet?
Nein. Dies ist eine quellenbasierte redaktionelle Einordnung, kein unabhängig durchgeführter Funktionstest oder Security-Audit.
Ist ACP gleich MCP?
Nein. ACP verbindet Agentenlaufzeiten mit Clients, MCP erweitert Tool- und Ressourcenzugänge.
Isoliert ein Subagent automatisch Geheimnisse?
Nein. Unabhängige Dateirechte, Prozessgrenzen und getrennte Zugangsdaten bleiben erforderlich.
Ist der Daemon immer sicher?
Nicht automatisch. Remote-Zugriff und Workspace-Trennung benötigen eigene Prüfungen.
Offizielle Quellen & Evidenzgrenzen
Die Einordnung stützt sich auf die verlinkten Originalquellen. Ein unabhängiger Produkttest, ein Sicherheitszertifikat oder ein eigener Leistungsbenchmark liegt für dieses Dossier nicht vor. Nicht verifizierte Aussagen bleiben unbekannt.
- Qwen Code – offizielles GitHub-Repository ↗
- Qwen Code – Nutzerdokumentation ↗
- Qwen Code Architecture ↗
- Qwen Code Subagents ↗
Redaktionelle Originalquellenprüfung: 30. Oktober 2026. Vollständiger Praxistest, bezahlte Funktionen, Leistungsbehauptungen, Tool-Berechtigungen und Rechtskonformität wurden nicht unabhängig überprüft.