
Amazon WorkSpaces: KI-Agenten erhalten Nutzerrechte und überprüfbare Desktop-Sitzungen
Amazon erweitert WorkSpaces für KI-Agenten um OIDC, nutzergebundene Rechte und Session Replay. Was Unternehmen zu Preview, Datenschutz und Sicherheit wissen müssen.
Warum Unternehmen verwaltete Desktops für Agenten brauchen
Am 16. November 2026 hat Amazon Web Services neue Funktionen für WorkSpaces for AI Agents angekündigt. Das vorhandene Angebot stellt Agenten verwaltete Desktop-Sitzungen zur Verfügung, damit sie ältere ERP-, CRM- oder andere Unternehmensanwendungen über die grafische Oberfläche bedienen können. Die neue Ankündigung ergänzt insbesondere Identitätsintegration, einfachere Einrichtung und nachträgliche Nachvollziehbarkeit.
Wichtig ist die zeitliche Einordnung: WorkSpaces for AI Agents war bereits seit Juni 2026 allgemein verfügbar. Die November-Meldung ist kein erstmaliger Produktstart, sondern ein Ausbau seiner administrativen und sicherheitsbezogenen Funktionen. Die Fähigkeit, einen Desktop zu bedienen, ersetzt auch weiterhin keine Berechtigung zur Nutzung der angeschlossenen Unternehmenssysteme.
Anmeldung über OIDC und vorhandene Unternehmensrichtlinien
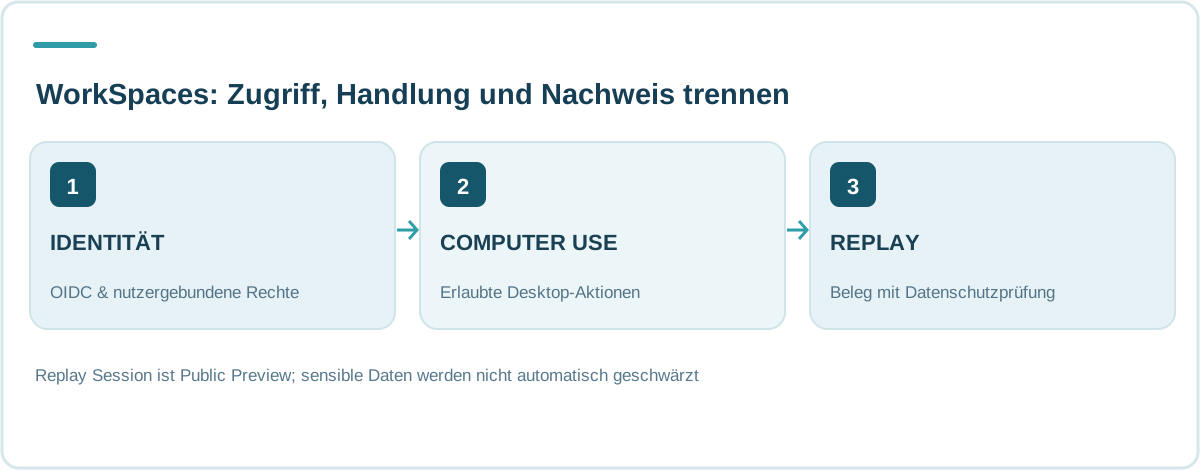
AWS unterstützt für diese Agentenumgebungen nun neben SAML auch OpenID Connect (OIDC) als Anmeldeweg zu bestehenden Identitätsanbietern. Administratoren können die Anmeldung zum bisherigen Corporate Identity Provider weiterleiten, ohne einen separaten Benutzernamensspeicher für Agenten einzuführen. Das ist für Unternehmen mit festgelegten Rollen, Gruppen und Zugriffsprüfungen relevant.
Davon zu unterscheiden ist die bereits dokumentierte MCP-OAuth-Anbindung für Entwickler. OIDC für die WorkSpaces-Benutzerauthentifizierung und OAuth für das Herstellen einer Agentenverbindung lösen nicht dieselbe Aufgabe. Wer eine Integration plant, muss beide Vertrauensgrenzen verstehen und die tatsächlichen Berechtigungen in AWS sowie in der Zielanwendung prüfen.
On-Behalf-Of: Ein Agent arbeitet mit nutzergebundenen Rechten
Mit On-Behalf-Of (OBO) Sign-In kann ein Agent in einem unterstützten Workflow im Namen des angemeldeten Benutzers arbeiten. Dabei übernimmt er dessen Verzeichnisidentität, Berechtigungen und relevante Gruppenrichtlinien auf dem Desktop. Das ist ein bedeutender Unterschied zu einer gemeinsamen Agenten-Anmeldung mit übermäßig weitreichenden Administratorrechten.
Die Funktion stellt jedoch keine pauschale Freigabe für beliebige Transaktionen dar. Eine Anwendung kann zusätzliche Rechte, Einwilligung oder vertragliche Bedingungen verlangen. Unternehmen sollten ausdrücklich zwischen lesenden Tätigkeiten, vorbereiteten Änderungen und endgültigen Aktionen unterscheiden und hochriskante Schritte unabhängig vom Agenten genehmigen lassen.
Claude Code, Codex, Kiro und AgentCore leichter integrieren
AWS beschreibt vereinfachte Einrichtungsabläufe, bei denen ein Coding-Assistent wie Claude Code, Codex oder Kiro mithilfe von AWS-spezifischen MCP-Skills einen WorkSpaces-Agenten-Desktop konfigurieren hilft. Für Anwendungen auf Amazon Bedrock AgentCore gibt es einen dokumentierten Weg, bestehende Agenten mit dem verwalteten Desktop zu verbinden. Auch mehrere Computeraktionen lassen sich in einem einzelnen Tool-Aufruf bündeln.
Diese Erleichterungen können Integrationsaufwand und Agentenlatenz reduzieren. Ein Arbeitsablauf mit weniger Modellanfragen ist jedoch nicht automatisch sicherer oder zuverlässiger. Besonders bei gebündelten Aktionen muss vorab feststehen, welche Grenzen für alle enthaltenen Einzelschritte gelten und wie Fehler oder ein unerwarteter Zwischenzustand behandelt werden.
Replay Session: Was der Agent gesehen und getan hat
Die neue Replay Session setzt auf Sitzungsaufzeichnungen: Vor Agentenaktionen werden Screenshots des gesamten Desktops und technische Metadaten erfasst. Nach Ende einer Sitzung erzeugt AWS daraus mithilfe von Amazon Bedrock eine visuelle Wiedergabe, ein KI-generiertes Transkript und einen HTML-Bericht. Die Artefakte werden in einem S3-Bucket des Kunden abgelegt.
Laut AWS-Dokumentation ist diese Funktion Public Preview, standardmäßig deaktiviert und für entsprechend konfigurierte Stacks vorgesehen, nicht für Image Builder. Außerdem ist es keine kontinuierliche Videoaufnahme jedes Frames, sondern eine aus Aktions-Screenshots rekonstruierte Darstellung. Sie verbessert die Nachprüfung, verhindert aber keine fehlerhafte Aktion im Moment ihrer Ausführung.
Sensible Daten und Cross-Region-Inferenz als echte Grenzen
Replay Session zeichnet den ganzen sichtbaren Bildschirm auf. Eingegebener Text kann in Aktionsmetadaten und Transkripten auftauchen. AWS weist ausdrücklich darauf hin, dass keine automatische Schwärzung sensibler Inhalte stattfindet. Damit können Kundendaten, Zugangsinformationen oder vertrauliche Dokumente in einem Aufzeichnungsbestand landen, auf den Zugriff und Löschregeln anzuwenden sind.
Zur Generierung des Transkripts verwendet AWS Bedrock Cross-Region Inference. Für Sitzungen in den dokumentierten europäischen Regionen werden auch europäische Verarbeitungsregionen angegeben, aber nicht zwingend dieselbe einzelne AWS-Region. Bei bestimmten außereuropäischen Standorten sind globale Inferenzrouten möglich. Ein Unternehmen muss daher Datenresidenz, Speicherfristen und Zugriffsbeschränkungen selbst mit seinen Rechtsanforderungen abgleichen.
Image Builder: Unter eingeschränkten Benutzerrechten testen
Ebenfalls am 16. November stellte AWS WorkSpaces-Unterstützung für Image Builder vor. Entwickler können ihre Computer-Use-Agenten während der Vorbereitung eines Desktop-Images ausprobieren, bevor der reguläre Stack bereitsteht. Besonders sinnvoll ist der Vergleich von Testläufen mit ADMINISTRATOR und dem eingeschränkten Konto TEST_USER.
Werkzeuge wie `switch_user` und `get_current_user` erleichtern den kontrollierten Benutzerwechsel in dieser Testumgebung. Das zeigt, ob ein Agent eine Tätigkeit wirklich mit den vorgesehenen Rechten ausführen kann oder ob er unbemerkt Administratorrechte benötigt. Aufzeichnungen und Tests ersetzen aber nicht die Prüfung der späteren produktiven Zielsysteme.
AgentenCode-Einordnung: Computer Use braucht echte Governance
Amazon WorkSpaces zeigt einen zentralen Trend: Agenten sollen auf vorhandener Unternehmenssoftware arbeiten können, ohne dass jedes Legacy-System zuvor durch eine neue API ersetzt wird. Dafür braucht es allerdings mehr als Screenshot-Erkennung und automatische Klicks. Identität, isolierte Sitzungen, eingeschränkte Toolrechte, Mensch-in-der-Schleife und prüfbare Ergebnisse müssen Teil der Architektur sein.
Unser Wissensartikel zu Computer Use und Browser-Agenten und die Agentensicherheits-Grundlagen erklären die damit verbundenen technischen Grenzen. Unternehmen sollten Replay Session nicht mit einem unabhängigen Sicherheitsaudit verwechseln: Sie dokumentiert ausgewählte Aktionen nachträglich. Verantwortbare Autonomie erfordert sowohl durchgesetzte Grenzen vor dem Klick als auch verlässliche Nachweise danach.
Häufige Fragen
Was ist an Amazon WorkSpaces für KI-Agenten neu?
AWS hat am 16. November 2026 unter anderem OIDC-Anmeldung, On-Behalf-Of-Identitäten, Replay Session und verbesserte Einrichtungs- und Testabläufe angekündigt.
Ist Replay Session allgemein verfügbar?
Nein. AWS kennzeichnet Replay Session in der technischen Dokumentation als Public Preview. Die Funktion muss je Stack aktiviert werden.
Werden Passwörter oder Patientendaten automatisch aus Aufzeichnungen entfernt?
Nein. AWS dokumentiert, dass sichtbare Inhalte und eingegebener Text aufgezeichnet werden können und keine automatische Schwärzung erfolgt.
Kann ein Agent damit ohne Freigabe jede Unternehmensaktion ausführen?
Nein. Die jeweiligen IAM-, Desktop-, Anwendungs- und Benutzerrechte gelten weiterhin. Kritische Vorgänge sollten zusätzliche Genehmigung und Ergebnisprüfung verlangen.
RECHERCHE & EINORDNUNG
Quellen zu diesem Artikel
Die folgenden Originalveröffentlichungen bilden die Grundlage dieser Analyse. Sie sind direkt nachprüfbar.
- AWS What's New — Set up, connect, and govern AI agents faster with Amazon WorkSpaces (16 November 2026)
- AWS — WorkSpaces for AI Agents available on WorkSpaces Applications image builders (16 November 2026)
- AWS — Session evidence and Replay Session, feature status and privacy considerations
- AWS — WorkSpaces for AI agents adds Linux, Windows 11 and OAuth support (13 November 2026)
Stand: 17. November 2026. Herstellerangaben, Rollout und Preview-Funktionen sind nicht unabhängig verifiziert; keine eigene Sicherheitszertifizierung.