
Claude Code bekommt Code Mode: Wenn KI-Agenten ihre Tools programmieren
Claude Code 2.1.323 bringt experimentellen Code Mode mit JavaScript-Werkzeugaufrufen; 2.1.325 repariert Sicherheits- und Sandbox-Regeln. Was Entwickler beachten müssen.
Ein neuer Ausführungsmodus verändert die Werkzeugsteuerung
Anthropic hat in Claude Code 2.1.323 vom 12. November 2026 den experimentellen Code Mode ergänzt. Laut Changelog schreibt Claude dabei JavaScript, um seine verfügbaren Werkzeuge aufzurufen. Die Funktion muss ausdrücklich aktiviert werden und ist noch kein universeller Standard für jede Installation.
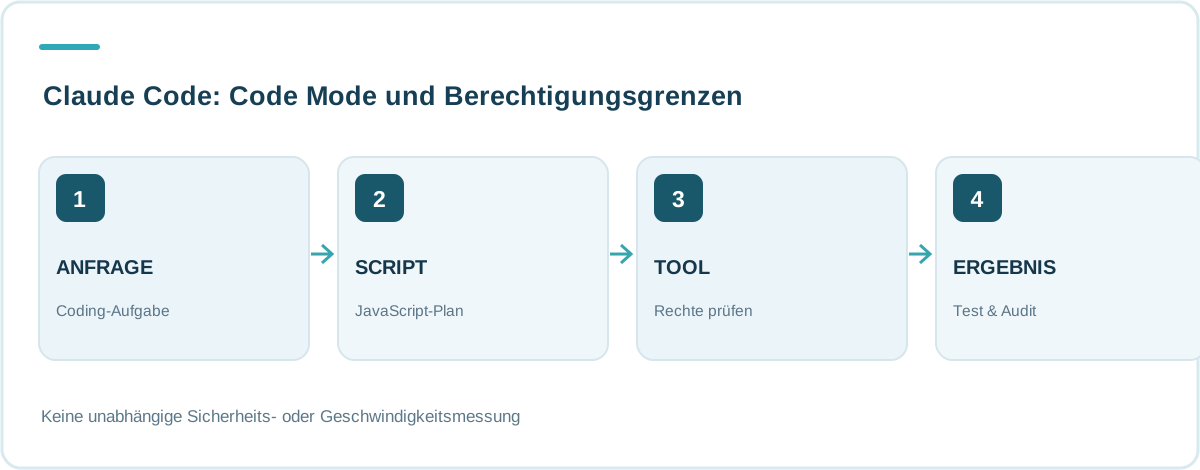
Der Unterschied zu einer gewöhnlichen Agentenschleife ist konzeptionell wichtig: Statt nur einzelne Werkzeugaufrufe zu formulieren, kann der Assistent Schritte auch programmatisch strukturieren. Das könnte komplexe Coding-Aufgaben übersichtlicher machen – ob dadurch nachweisbar Kosten oder Fehler sinken, ist noch offen.
Warum viele einzelne Tools ein Architekturproblem sind
Coding-Agenten durchsuchen Dateien, prüfen Tests, vergleichen Ergebnisse und bearbeiten Projekte. Dabei entstehen oft viele abhängige Schritte. Eine programmierte Orchestrierung kann bekannte Teilabläufe bündeln, Ergebnisse vorverarbeiten und entscheiden, welcher nächste Schritt sinnvoll erscheint.
Beispielsweise könnte ein Agent mehrere vorhandene Repository-Prüfwerkzeuge in einem kontrollierten Script aufrufen und nur die relevanten Ergebnisse weiterverwenden. Das ist ein plausibles Anwendungsszenario, keine unabhängige AgentenCode-Leistungsmessung von Code Mode. Der Nutzen hängt stark davon ab, wie die Tools im konkreten Host ausgeführt werden.
JavaScript bedeutet nicht freie Systemkontrolle
Die Kernbotschaft des Releases ist ausdrücklich, dass JavaScript für Tool-Aufrufe geschrieben wird. Daraus folgt nicht, dass jede beliebige Systemaktion ohne Prüfung erlaubt wäre. Welche Werkzeuge bereitstehen, welche Dateipfade zugänglich sind und wann eine Freigabe erforderlich wird, bestimmen weiterhin die Host- und Organisationsrichtlinien.
Insbesondere bei Dateioperationen, Shell-Befehlen und externen MCP-Systemen muss eine programmatische Aufrufkette dieselben Deny-, Ask- und Approval-Grenzen beachten wie eine einzelne Tool-Aktion. Mehr Ausdrucksstärke darf keine implizite Ausweitung der Berechtigungen bedeuten.
Plugin-Versionen werden jetzt ausdrücklich überprüft
Mit 2.1.323 unterstützt `plugin.json` den Schlüssel `engines["claude-code"]`. Erweiterungen außerhalb ihres deklarierten Versionsbereichs werden laut Anthropic nicht installiert, aktualisiert oder geladen; Installationsvorgänge wählen eine geeignete kompatible Version.
Auch `claude plugin validate` wurde erweitert: TypeScript-Hooks werden typgeprüft, und `--strict` kann bei Warnungen scheitern. Das hilft, inkompatible Plugins vor der Ausführung zu identifizieren. Eine erfolgreiche Typprüfung ist aber weder ein Malware-Scan noch ein vollständiges Sicherheits- oder Funktionalitätszertifikat.
Version 2.1.325 verschärft Sicherheitsgrenzen
Bereits am 13. November veröffentlichte Anthropic Claude Code 2.1.325. Der Changelog nennt die Behebung eines Sicherheitsproblems beim Dekodieren zstd-komprimierter Antworten. Zugleich folgen Bash-Befehle in der Sandbox standardmäßig dem regulären Freigabeprozess, sofern die dafür vorgesehene automatische Freigabe nicht ausdrücklich aktiviert ist.
Die Sicherheitskorrekturen betreffen zusätzlich mehrere Berechtigungs- und Sitzungsfälle. Diese Details sind für Organisationen relevant, die Coding-Agenten auf sensible Repositorys oder Buildsysteme loslassen. Ob die installierte Version und Organisationskonfiguration die gewünschten Kontrollen tatsächlich erzwingen, muss in der eigenen Umgebung überprüft werden.
Warum Auditierung und Sandbox nun noch wichtiger werden
Wenn ein Agent Werkzeuge programmatisch verkettet, kann aus einem scheinbar harmlosen Einstieg eine Folge verändernder Aktionen entstehen. Entwickler sollten deshalb Eingaben validieren, externe Webseiten als nicht vertrauenswürdige Daten behandeln und sicherstellen, dass jedes Werkzeug seine eigene Zugriffskontrolle behält.
Ein freigegebener erster Schritt darf nicht automatisch Schreibrechte für alle weiteren Schritte erzeugen. In unseren Sicherheitsgrundlagen für KI-Agenten und der Methodik erläutern wir, warum technische Ausführung, Quellenbeobachtung und belegte Produktfreigaben getrennt bleiben müssen.
Was Teams vor der Aktivierung prüfen sollten
Wer Code Mode pilotieren möchte, sollte zunächst `claude --version`, die tatsächlich installierten Plugins und die aktuellen Organisationsrichtlinien ermitteln. Danach bietet sich ein begrenztes Test-Repository ohne Produktionszugänge an: zugelassene Lese- und Schreibpfade, ausdrücklich genehmigte Tool-Typen, reproduzierbare Fehlerfälle und protokollierte Freigaben.
Die Dokumentation zu Code Mode beschreibt die experimentelle Aktivierung beziehungsweise organisatorische Deaktivierung. Ein erfolgreicher Test in einer Sandbox ist keine Garantie für Sicherheit in einem anderen Tenant, auf einem anderen Rechner oder mit anderen Plugins.
Meine Einschätzung: Der nächste Fortschritt liegt in der Tool-Architektur
Code Mode ist bemerkenswert, weil die Leistungsfähigkeit eines Coding-Agenten nicht nur vom Modell abhängt. Ebenso wichtig ist, ob der Agent seine Werkzeuge nachvollziehbar, sparsam und kontrolliert einsetzen kann. Programmierbare Orchestrierung könnte ein bedeutender Baustein für komplexere Aufgaben werden.
Die entscheidenden Kennzahlen wären allerdings echte Abschlussquoten, Nebenwirkungen, Freigabe-Fehler und Kosten pro erfolgreich erledigter Aufgabe – nicht bloß die Anzahl von Tool-Aufrufen. Ich sehe Code Mode daher als interessantes Experiment, nicht als unabhängig bewiesenen Produktivitätssprung. Mit dem AgentenArchitekt lassen sich diese Ausführungs- und Kontrollschritte vorab strukturieren.
Häufige Fragen
Was ist Claude Code Code Mode?
Ein experimenteller Opt-in-Modus aus Claude Code 2.1.323, in dem Claude JavaScript schreibt, um verfügbare Werkzeuge aufzurufen.
Ist Code Mode automatisch aktiv?
Nein. Die Release-Notes kennzeichnen ihn als experimentelle Opt-in-Funktion.
Umgeht JavaScript damit vorhandene Rechte?
Nein, es darf keine zusätzliche Autorisierung unterstellt werden. Tool- und Host-Berechtigungen müssen weiterhin gelten und praktisch geprüft werden.
Was ändert Claude Code 2.1.325?
Unter anderem eine zstd-Sicherheitskorrektur und standardmäßige Berechtigungsprüfung für sandboxed Bash, sofern automatische Freigabe nicht ausdrücklich eingestellt ist.
RECHERCHE & EINORDNUNG
Quellen zu diesem Artikel
Die folgenden Originalveröffentlichungen bilden die Grundlage dieser Analyse. Sie sind direkt nachprüfbar.
- Anthropic Claude Code release v2.1.323 – Code Mode, plugin compatibility and validation (12 November 2026)
- Anthropic Claude Code release v2.1.325 – zstd security fix and sandbox permission changes (13 November 2026)
- Anthropic official Claude Code changelog – full release-history context
- Anthropic Claude Code documentation – Code Mode (experimental)
Stand: 16. November 2026. Herstellerangaben, Rollout und Preview-Funktionen sind nicht unabhängig verifiziert; keine eigene Sicherheitszertifizierung.