
Cloudflare öffnet Kitesurf: Ein Browser speziell für KI-Agenten
Cloudflare macht Kitesurf unter Apache 2.0 verfügbar: CDP, Puppeteer, Workers, Kosten, Sicherheitsgrenzen und warum Chromium nicht sofort ersetzt wird.
Ein eigener Browser für die Arbeit von KI-Agenten
Am 13. November 2026 hat Cloudflare den Quellcode von Kitesurf öffentlich freigegeben. Anders als gewöhnliche Browser richtet sich die Engine an Programme, die Webseiten automatisch laden, JavaScript ausführen, Elemente bedienen und Ergebnisse als Screenshot erfassen. Kitesurf läuft auf Cloudflare Workers, nicht in einem klassischen Chrome-Container.
Die eigentliche Neuigkeit ist die Lizenzöffnung: Das Repository steht unter Apache 2.0. Entwickler können die Implementierung untersuchen, lokal ausführen, modifizieren und eine eigene Instanz betreiben. Eine solche technische Öffnung ist nicht gleichbedeutend mit einem fertigen, vollständig kompatiblen Chrome-Ersatz.
Warum Agenten nicht alle Funktionen von Chrome brauchen
Für einen menschlichen Nutzer sind Tabs, Erweiterungen, Medienwiedergabe und komplexes visuelles Rendering alltäglich. Ein automatisierter Recherche-Agent muss dagegen oft nur Dokumente lesen, Links verfolgen oder ein Formular kontrolliert bearbeiten. Cloudflare argumentiert, eine spezialisierte Engine könne diese Aufgaben mit weniger CPU und Speicher erledigen.
Diese Effizienzwerte stammen vom Anbieter. Eine unabhängige, reproduzierte Messung unter AgentenCode-eigenen Workloads liegt nicht vor. Gerade anspruchsvolle Seiten mit authentifizierten Sitzungen oder WebGL können weiterhin auf Chromium angewiesen sein.
Wie CDP und Puppeteer angeschlossen werden
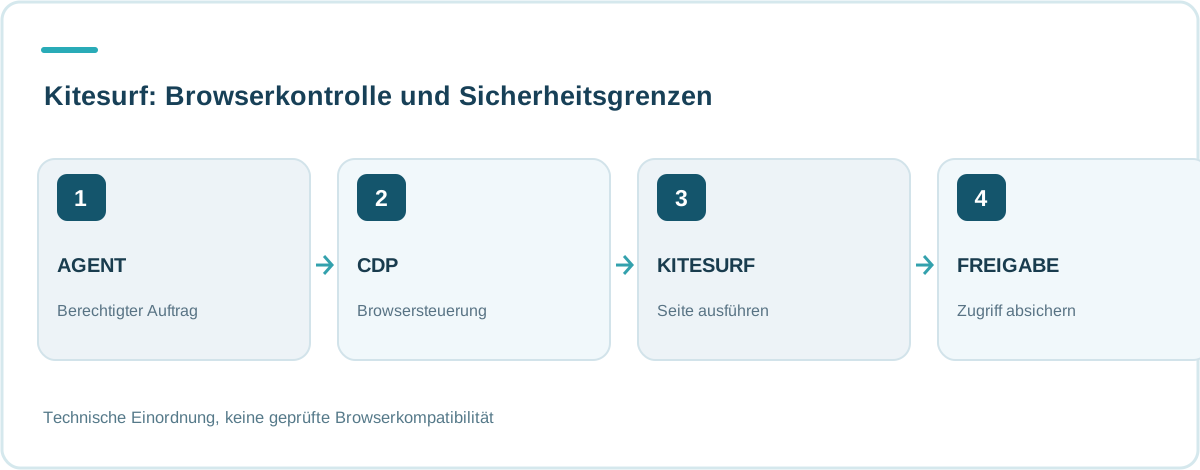
Kitesurf unterstützt eine Teilmenge des Chrome DevTools Protocol (CDP). Die offizielle Anleitung beschreibt, wie Entwickler Puppeteer Core per WebSocket mit dem lokalen Engine-Endpunkt verbinden. So können bestehende Automatisierungswerkzeuge bestimmte Abläufe wiederverwenden, ohne eine neue proprietäre Agenten-Schnittstelle zu erfinden.
Intern trennen Engine, PageScript und PageRenderer die Sitzungsverwaltung, Seitenausführung und Darstellung. Rust-basierte Komponenten und WebAssembly ergänzen die Workers-Ausführung. Das ist eine Architekturentscheidung, kein Nachweis, dass jeder Puppeteer-Befehl oder jede Website bereits identisch funktioniert.
Open Source: lokal testen und selbst betreiben
Das Repository enthält Komponenten, Build-Anweisungen und eine explizite Lizenz. Lokal nennt Cloudflare `pnpm run dev` als Einstieg; der erste Build benötigt zusätzliche Werkzeuge und kompiliert Kernkomponenten. Diese Offenheit erleichtert Sicherheitsreviews, Reproduktion von Darstellungsfehlern und unabhängige Kompatibilitätstests.
Wer eine eigene Kitesurf-Instanz auf Cloudflare betreiben will, benötigt laut Changelog den Workers-Paid-Tarif, weil Dynamic Workers für isolierte Seiten verwendet werden. Open-Source-Code und kostenlose produktive Infrastruktur sind also zwei verschiedene Dinge.
Die Sicherheitsgrenze: Keine eingebaute Authentifizierung
Der größte operative Warnhinweis steht in den offiziellen Dokumenten: Eine selbst betriebene Engine hat keine integrierte Benutzeranmeldung. Ist die URL öffentlich erreichbar, könnten Dritte Browseraktionen auslösen, ausgehende Anfragen über das Konto senden und Kosten verursachen. Cloudflare empfiehlt ausdrücklich Cloudflare Access oder eine andere vorgeschaltete Authentifizierung.
Auch mit Zugangsschutz bleiben Prompt Injection und Tool-Sicherheit wichtig. Inhalte fremder Webseiten sind Daten, keine Anweisungen mit Betreiberrechten. Ein Agent benötigt getrennte Regeln für zugelassene Domains, Credentials, persönliche Daten und sensible Aktionen.
Wo der Browser heute noch Grenzen hat
Cloudflare nennt Kitesurf weiterhin experimentell und arbeitet an Webstandards, Darstellungsqualität und Stabilität. Das ist für Unternehmen relevant: Eine erfolgreich geladene HTML-Seite belegt noch keine fehlerfreie Zahlung, Login-Fortsetzung oder komplexe App-Interaktion. Die bisherige CDP-Unterstützung ist ausdrücklich keine vollständige Chrome-Implementierung.
Im ursprünglichen Architekturbeitrag nennt Cloudflare unter anderem WebGL, Video und längere persistente authentifizierte Sitzungen als ungeeignete Szenarien der frühen Engine. Vor dem Einsatz ist deshalb ein begrenzter Test mit den konkreten Zielseiten und klarer Fallback-Strategie nötig.
Was das für die KI-Agenten-Landschaft bedeutet
Browserschnittstellen sind zunehmend ein Teil agentischer Infrastruktur. Wer Webseiten sicher lesen und bedienen kann, erweitert den Handlungsraum eines Agenten erheblich. Kitesurf bietet Entwicklern einen weiteren Baustein neben bestehenden Browser- und MCP-Werkzeugen; CDP zur Browsersteuerung und MCP zur Tool-Anbindung lösen dabei unterschiedliche Aufgaben.
Die Offenlegung könnte auch neue Fehlerberichte und nachvollziehbare Benchmarks ermöglichen. Ein offenes Repository ersetzt aber weder Zugriffskontrollen noch ein Service-Level-Agreement. Für geschäftskritische Abläufe sollte die Eignung anhand realer Aufgaben, Sperrmechanismen und Ausfallfolgen bewertet werden.
Meine Einschätzung: Infrastruktur statt noch ein Chatbot
Kitesurf ist für AgentenCode interessant, weil es ein strukturelles Problem adressiert: KI-Agenten brauchen nicht nur gute Modelle, sondern auch kontrollierbare, ressourcenschonende Werkzeuge für die reale Webumgebung. Mit CDP bleibt eine vertraute Automatisierungsschnittstelle erhalten, während die Ausführungsarchitektur neu gedacht wird.
Der Wettbewerbsvorteil entsteht hier nur, wenn Zuverlässigkeit, Sicherheit und Kompatibilität mitziehen. Ich würde Kitesurf heute als erforschenswerte Option für begrenzte Recherche- und Browseraufgaben einordnen, nicht als sofortigen Ersatz für Chromium in allen Unternehmensprozessen. Bei Tests sollten Agenten über den AgentenArchitekt mit menschlichen Freigaben und minimalen Rechten geplant werden.
Häufige Fragen
Ist Kitesurf wirklich Open Source?
Ja. Cloudflare hat den Code unter Apache 2.0 auf GitHub veröffentlicht. Enthaltene Drittkomponenten behalten ihre jeweiligen Lizenzen.
Kann Kitesurf Chrome komplett ersetzen?
Nein. Kitesurf ist experimentell, unterstützt nur einen Teil der Webplattform und von CDP; die konkrete Website-Kompatibilität muss geprüft werden.
Ist ein eigener Kitesurf-Server kostenlos?
Lokale Entwicklung ist möglich. Für einen eigenen Cloudflare-Deploy benötigt man Dynamic Workers und einen Workers-Paid-Tarif.
Muss ich meinen selbst betriebenen Kitesurf absichern?
Ja. Die Engine hat keine eigene Authentifizierung. Cloudflare empfiehlt Cloudflare Access oder einen anderen vorgeschalteten Zugriffsschutz.
RECHERCHE & EINORDNUNG
Quellen zu diesem Artikel
Die folgenden Originalveröffentlichungen bilden die Grundlage dieser Analyse. Sie sind direkt nachprüfbar.
- Cloudflare Blog — Kitesurf is now open source (13 November 2026)
- Cloudflare Developer Changelog — Kitesurf open source, limitations and required access controls (12 November 2026)
- Cloudflare — Kitesurf GitHub repository, source, LICENSE and security guidance
Stand: 15. November 2026. Herstellerangaben, Rollout und Preview-Funktionen sind nicht unabhängig verifiziert; keine eigene Sicherheitszertifizierung.