
GitHub Agentic Workflows ist live: KI-Agenten automatisieren CI, Issues und Tests
GitHub bringt reasoning-basierte Automationen als reguläre Actions-Workflows in den Entwicklungsalltag. Das ist mehr als ein autonomer Coding-Agent – entscheidend sind die Trennung von Lesen und Schreiben, das Sicherheitsmodell und die Kostenkontrolle.
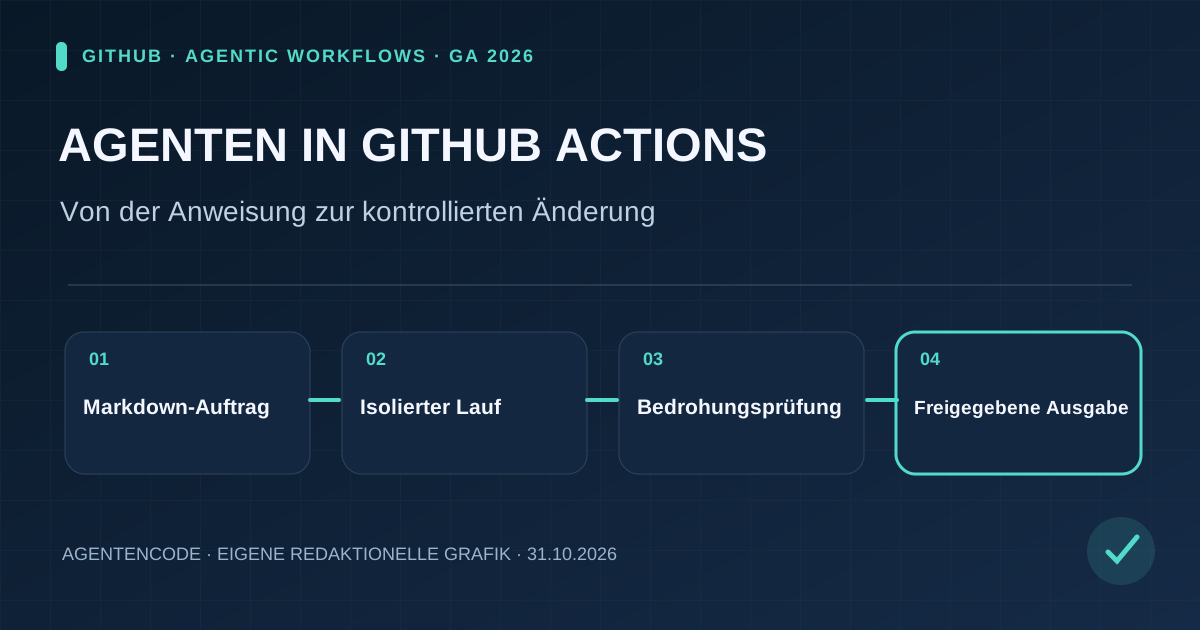
GitHub Agentic Workflows macht Agentenaufgaben in GitHub Actions allgemein verfügbar. Ein Markdown-Compiler, standardmäßig read-only ausgeführte Agenten, Firewall und Safe Outputs sollen automatische Aktionen begrenzen; die Wirksamkeit ist nicht unabhängig belegt.
Quellenstatus und Evidenzgrenzen
- Originalquelle
Die datierte Originalveröffentlichung und die verlinkte technische Dokumentation belegen Produkt- bzw. Betriebsangaben. Originalquelle ↗
- Nicht unabhängig gemessen
Anwenderzitate, Simulationen, eigene Sicherheitsangaben und tatsächliche unabhängige Tests werden strikt getrennt. AgentenCode hat keinen eigenen Benchmark durchgeführt.
Was GitHub am 28. Oktober tatsächlich freigegeben hat
Seit dem 28. Oktober 2026 ist GitHub Agentic Workflows nach Angaben des Anbieters allgemein verfügbar. Das Open-Source-Projekt aus GitHub Next nutzt Coding-Agenten nicht nur zur einmaligen Bearbeitung eines Issues, sondern als Motor für wiederkehrende, reasoning-basierte Aufgaben in GitHub Actions. Dazu zählen das Sortieren eingehender Issues, das Analysieren fehlgeschlagener CI-Jobs, das Aktualisieren von Dokumentation oder das Entwerfen neuer Tests.
Eine wichtige begriffliche Abgrenzung: Agentic Workflows ist weder einfach die Chat-Oberfläche von Copilot noch mit den separat angekündigten Copilot Automations gleichzusetzen. Das Projekt liefert einen deklarativen Workflow-Ansatz, in dem ein Agent eine begrenzte Aufgabe in einem bestehenden GitHub-Repository bearbeitet. Der Produktionswert hängt davon ab, ob Eingaben, Rechte und Ergebnisse begrenzt und überprüfbar sind. GitHubs GA-Mitteilung ist der Primärbeleg.
Markdown wird zu einem GitHub-Actions-Workflow
Im Mittelpunkt steht ein ungewöhnlicher Arbeitsweg: Betreiber beschreiben Aufgabe und Leitplanken in einer Markdown-Datei. Der Compiler von gh-aw übersetzt die Erklärung in gewöhnliches GitHub-Actions-YAML, das sich mit bekannten Runner-Gruppen und Organisationsrichtlinien ausführen lässt. Der Agent interpretiert den Inhalt zur Laufzeit; die CI-Plattform startet, protokolliert und begrenzt die Jobs.
Das trennt die fachliche Anweisung – etwa „prüfe neue Issues auf fehlende Reproduktionsschritte“ – von der technischen Umgebung. Teams erhalten weiterhin Actions-Logs, definierte Trigger und die Möglichkeit, Änderungen am Workflow wie Code zu reviewen. Markdown ist jedoch kein Sicherheitsmechanismus an sich: Eine unpräzise Aufgabe kann falsche Empfehlungen liefern, und jede Änderung an Tokens, Runnern oder verfügbaren Tools kann die tatsächlichen Berechtigungen verändern.
Vier Praxisfälle, die sinnvoll automatisierbar sind
Issue-Triage: Ein Agent kann neue Fehlermeldungen gruppieren, Rückfragen zu Systemversionen formulieren oder Duplikate markieren. Die Entscheidung, einen Report endgültig zu schließen, sollte davon getrennt bleiben. CI-Analyse: Aus Joblogs und einer definierten Testmatrix kann ein Agent Ursachenhypothesen entwickeln; die Wiederholung eines Tests ist belastbarer als die reine Erklärung im Chat.
Dokumentation: Bei API- oder Konfigurationsänderungen kann ein Workflow nach veralteten Beispielen suchen und eine überprüfbare Korrektur als Änderungsvorschlag ausgeben. Tests: Agenten können neue Testfälle für bereits beobachtete Fehler entwerfen – deren Qualität ist aber erst durch Ausführung, Review und gegebenenfalls Negativtests belegbar. Besonders geeignet sind zunächst kleine, reversible Arbeitsabläufe mit klaren Ausgaben statt weitreichender Produktiv-Aktionen.
Read-only, Firewall und Safe Outputs: das Sicherheitsprinzip
GitHub nennt mehrere Abwehrschichten. Der eigentliche Agent erhält standardmäßig nur Leserechte. Eine Sandbox schirmt die Ausführung ab; die Agent Workflow Firewall kann ausgehende Verbindungen auf ausdrücklich erlaubte Ziele begrenzen. Sogenannte Safe Outputs nehmen strukturierte Aktionswünsche entgegen und lassen gesonderte Jobs beispielsweise Kommentare, Issues oder Pull Requests erstellen. Diese Jobs besitzen eigene, enger begrenzte Schreibrechte.
Zusätzlich sieht das Projekt eine Threat-Detection-Stufe vor, die unter anderem Prompt-Injection-Versuche, Secret-Leaks und verdächtige Patches untersuchen soll, bevor freigegebene Ausgaben angewandt werden. Das Sicherheitsdesign ist dokumentiert; daraus folgt nicht, dass jede mögliche Konfiguration automatisch vor jedem Angriff schützt. Laut FAQ können Workflow-Autoren Defaults verändern und zusätzliche Rechte erteilen. Für kritische Schreibvorgänge empfiehlt sich ein geschütztes GitHub-Environment mit menschlicher Freigabe.
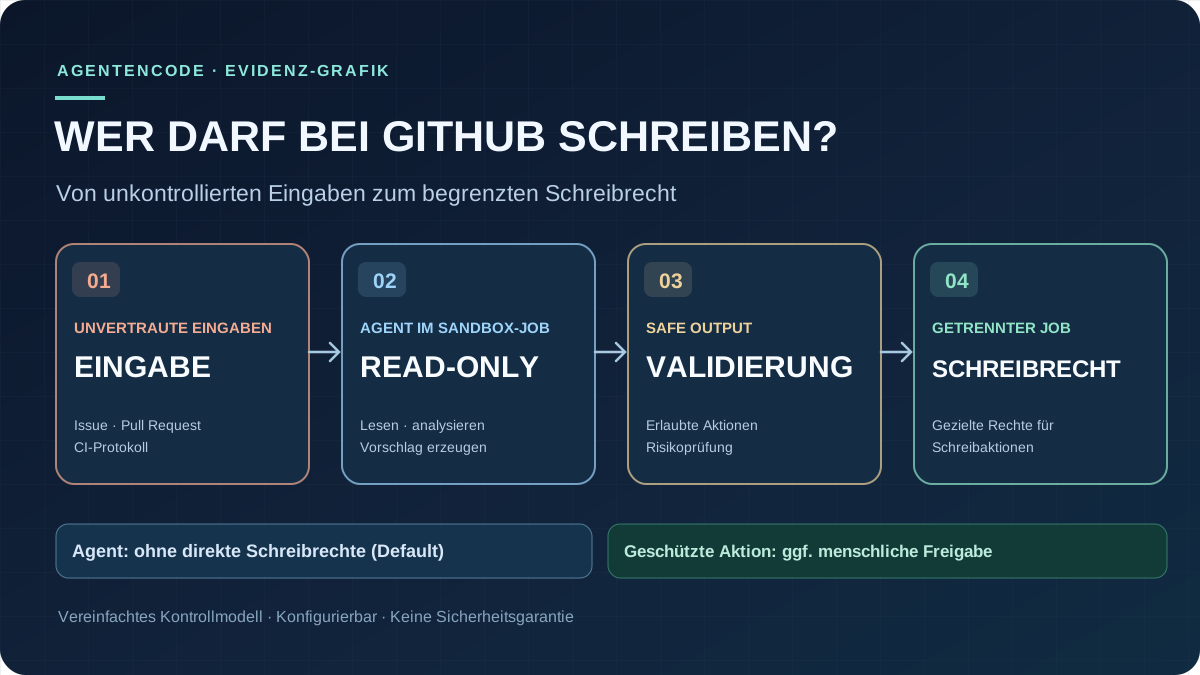
Grafik als Text lesen
- Issue-Text, Pull-Request-Diff und CI-Logs können von Dritten beeinflusst werden.
- Der Agent verarbeitet diese Informationen in einem standardmäßig schreibgeschützten, isolierten Lauf.
- Safe Outputs prüfen und begrenzen die vorgeschlagene Aktion; Bedrohungsprüfungen sind Teil des dokumentierten Schutzkonzepts.
- Ein separater Job führt nur ausdrücklich konfigurierte Schreibaktionen aus. Kritische Aktionen sollten eine menschliche Freigabe verlangen.
Die Gefahr steckt in Issues, Pull Requests und Logs
Der Angreifer muss einen Agenten nicht direkt ansprechen. Bereits ein Issue-Text, ein Pull-Request-Kommentar, eine README-Datei oder ein kompromittiertes Testlog kann täuschende Anweisungen enthalten. Ein Agent soll diese Inhalte als Daten verarbeiten – nicht als Aufforderung, Anmeldeinformationen auszulesen oder Sicherheitsregeln zu ignorieren. GitHub verweist auf Integrity-Filter, Sandboxes und gesondert validierte Ausgaben als Schutzschichten.
Ein realer Sicherheitsreview sollte mit klaren Negativtests beginnen: Was geschieht, wenn ein Issue nach einem Secret fragt? Kann ein Prozess über das Netzwerk unerlaubte Hosts erreichen? Was passiert, wenn ein Patch unerwartete Dateien verändert oder die Threat-Detection-Stufe ausfällt? Eine „read-only“-Kennzeichnung genügt nicht, wenn nachgelagerte Jobs automatisch über breitere Rechte verfügen. Der wichtigste Prüfschritt ist die gesamte Kette von Eingabe über Agentenlauf bis zur privilegierten Aktion.
Verfügbarkeit, Modellwahl und Kosten
Die GA-Mitteilung nennt GitHub.com auf den Plänen Free, Team und Enterprise. Für die Standard-Engine GitHub Copilot CLI ist eine gültige Copilot-Lizenz erforderlich; alternativ können Teams eine eigene unterstützte Coding-Agent-Engine integrieren. Zu den neu genannten Funktionen gehören Runner-Controller-Unterstützung, Docker-in-Docker, Modellrouting, Budgetprognosen und zusätzliche isolierte Laufzeitoptionen. Nicht jede dieser Eigenschaften muss in jedem Tarif und Runner-Setup identisch verfügbar sein.
Die eigentliche Rechnung entsteht aus Modellaufrufen, Laufzeit, möglicher Bedrohungsprüfung und Wiederholungen. Mit gh aw forecast nennt GitHub ein Werkzeug, das auch Kostenbereiche und Threat-Detection-Credits berücksichtigen soll. Prognosen sind keine Rechnung; für den Betrieb zählen tatsächliche Kosten pro sinnvoll erledigter Aufgabe, die Quote nachträglich verworfener Änderungen und der Zeitaufwand für menschliche Abnahme.
Die spektakulären Erfolgszahlen haben eine wichtige Grenze
Die GitHub-Ankündigung zitiert einen Verantwortlichen bei Accenture: Ein Entwickler habe geschätzt 29 Stunden pro Woche gewonnen; ein Team habe mehr als doppelte Geschwindigkeit, 91 Prozent KI-generierte Commits und einen Rückgang bestimmter Produktionsfehler von ungefähr 11.000 auf weniger als 1.000 pro Tag beobachtet. Diese Angaben sind ein namentlich zugeordnetes Anwenderzitat, keine allgemeine Leistungsmessung des Projekts.
Ohne identischen Messzeitraum, Definitionen, Kontrollgruppe und Angaben zu Vorarbeiten lässt sich daraus keine typische Einsparung für andere Teams ableiten. Die Zahl KI-generierter Commits misst zudem nicht automatisch wartbaren Code oder Kundennutzen. AgentenCode verwendet die Werte deshalb ausschließlich als berichtetes Praxisbeispiel und veröffentlicht keine daraus erfundene Produktbewertung.
Was unterscheidet das von einem Coding-Agenten auf Zuruf?
Bei einem einzelnen Coding-Agent-Auftrag beschreibt ein Nutzer eine konkrete Aufgabe, worauf der Agent Dateien bearbeitet und meist einen Pull Request vorbereitet. Agentic Workflows definiert dagegen einen dauerhaft wiederholbaren Prozess, der über Repository-Ereignisse oder Zeitpläne gestartet werden kann. Er ist damit näher an der Verbindung aus CI-Automation, Regelwerk und agentischer Problemlösung als an einer klassischen Chat-Sitzung.
Das erklärt auch den praktischen Mehrwert einer sicheren Integration: Ein Team kann strukturierte Vorschläge automatisch erstellen lassen, ohne einem Modell von Beginn an Administrationsrechte zu geben. Für die Einordnung verwandter Werkzeuge hilft unser Profil des GitHub Copilot Coding Agent und die Sicherheitsreferenz für KI-Agenten. Beide unterscheiden dokumentierte Anbieterfunktionen von nachgewiesener Zuverlässigkeit.
Ein sinnvoller Pilot für Unternehmen
Der erste Workflow sollte lediglich Berichte erzeugen: beispielsweise CI-Fehler kategorisieren, nachvollziehbare Quellen zu einem Befund verlinken und keinerlei Schreibaktion ausführen. Im zweiten Schritt können Safe Outputs einen Issue-Entwurf oder Draft-PR unter definierten Berechtigungen erstellen. Erst nach Testfällen für Prompt Injection, Rechteüberschreitungen, doppelte Trigger und Budgetgrenzen sollten Teams automatische Aktionen zulassen.
Eine nüchterne Erfolgsmessung besteht aus vier Zahlen: Anteil der tatsächlich hilfreichen Vorschläge, Korrekturaufwand pro Änderung, Kosten je akzeptiertem Ergebnis und Sicherheitsvorfälle beziehungsweise blockierte riskante Aktionen. Damit ist die GA-Ankündigung relevant, ohne dass ihre Versprechen mit eigenen Benchmarks verwechselt werden.
Fazit: Agenten wandern in die Infrastruktur
GitHub Agentic Workflows verlagert KI-Agenten von gelegentlichen Unterhaltungen zu wiederholbaren, versionierten Entwicklungsprozessen. Die allgemein verfügbare Kombination aus Markdown-Anweisungen, GitHub Actions und kontrollierbaren Ergebnissen ist ein konkreter Schritt in diese Richtung. Das entscheidende Kriterium ist aber nicht, ob ein Agent einen PR schreiben kann, sondern ob sein Zugriff, sein Ergebnis und sein Aufwand überprüfbar bleiben.
Redaktioneller Stand: 31. Oktober 2026. Beschrieben werden offizielle Produktunterlagen und klar gekennzeichnete Anbietererfahrungen; AgentenCode hat weder eine unabhängige Erfolgsquote noch einen vollständigen Sicherheitstest veröffentlicht.
Originalquellen und redaktionelle Grenzen
- GitHub Changelog: GitHub Agentic Workflows GA (28 October 2026)
- GitHub Agentic Workflows: Safe Outputs
- GitHub Agentic Workflows: Threat Detection
- GitHub Agentic Workflows: Security FAQ
- Official github/gh-aw release history
Redaktioneller Stand 31.10.2026. Daten aus offiziellen Unterlagen; Hypothesen, Simulationen und Herstellerberichte sind gekennzeichnet. Keine unabhängige Sicherheitszertifizierung.
Häufige Fragen
Ist GitHub Agentic Workflows kostenlos?
Das Open-Source-Projekt ist auf GitHub.com für Free, Team und Enterprise allgemein verfügbar. Der Standardbetrieb mit Copilot CLI erfordert eine Copilot-Lizenz; Runner-, Modell- und weitere Nutzungskosten hängen von der gewählten Konfiguration ab.
Dürfen Agenten automatisch Pull Requests erstellen?
Standardmäßig arbeitet der Agent read-only. Schreibaktionen laufen über explizit erlaubte Safe Outputs und getrennte Jobs mit eigenen Berechtigungen. Die tatsächlichen Freigabe- und Sicherheitsregeln sind konfigurierbar.
Sind die genannten Zeitgewinne unabhängig bewiesen?
Nein. Die Erfolgsgeschichte und Leistungszahlen im Ankündigungstext stammen von einem genannten Unternehmensanwender. Es ist kein veröffentlichter, kontrollierter Benchmark für andere Teams.