
GitHub AI Scan ist allgemein verfügbar – die Warnungen blockieren keinen Merge
GitHub erweitert CodeQL um KI-gestützte Sicherheitsfunde für PHP, Shell, Terraform und weitere Formate. Warum die Hinweise beim Merge nur beratend sind.
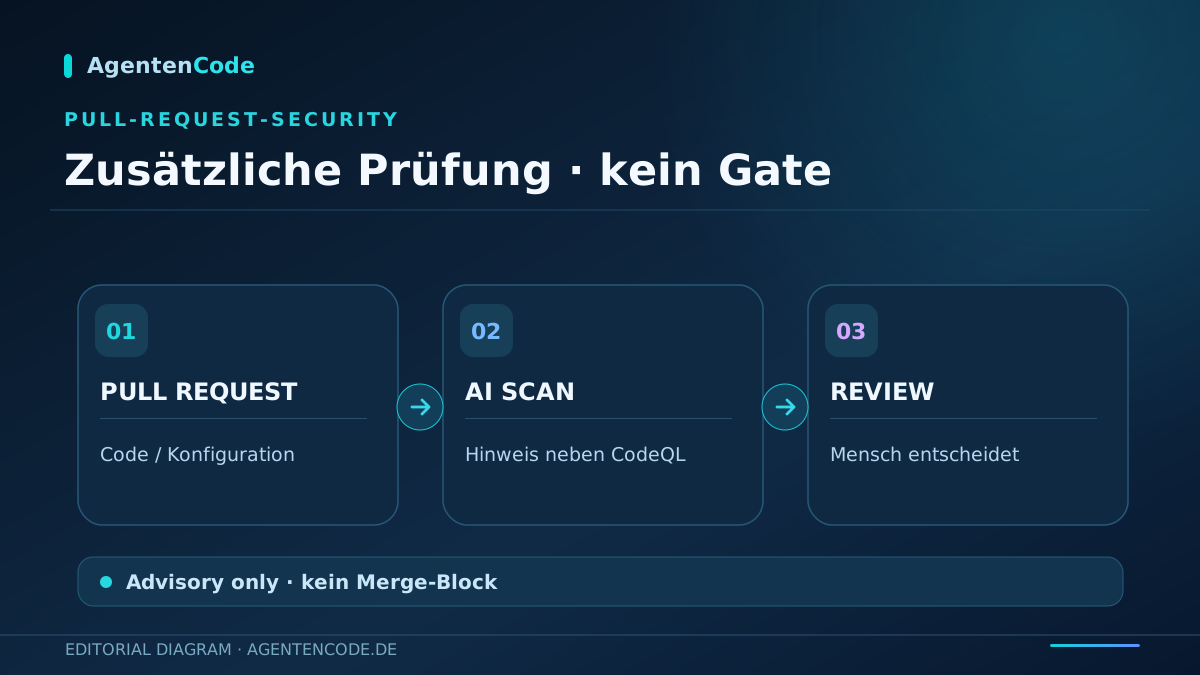
GitHub hat AI Scan für Pull Requests am 15. Oktober 2026 allgemein verfügbar gemacht. Die KI-gestützte Prüfung ergänzt CodeQL vor allem bei Sprachen und Konfigurationen, die CodeQL bisher nicht abdeckt. Entscheidend: AI-Scan-Funde sind laut GitHub beratend und können einen Merge nicht über die Code-Scanning-Regeln sperren.
CodeQL und bestehende Code-Scanning-Prozesse erkannten viele Sicherheitsprobleme, deckten aber bestimmte Sprachen und Dateiformate bei Pull-Request-Änderungen nicht in gleichem Umfang ab.
Bei aktivierter Konfiguration untersucht AI Scan zusätzliche Pull-Request-Änderungen und zeigt gekennzeichnete Funde samt Hinweisen an. Ein automatischer Merge-Blocker entsteht dadurch ausdrücklich nicht.
Welche Lücken AI Scan adressiert
GitHub nennt ausdrücklich PHP, Shell/Bash, Terraform-Konfigurationen in HCL, Dockerfiles, JSP für Java und Blazor für C# als Beispiele für Bereiche, in denen AI Scan CodeQL ergänzen kann. Das Produkt ersetzt die bestehende statische Analyse nicht. Es liefert einen weiteren Prüfblick auf Änderungen im Pull Request, insbesondere bei Technologien, für die CodeQL nicht dieselbe Abdeckung hat.
Die Ausführung startet automatisch, wenn Code Scanning und die wirksame AI-Scan-Einstellung des Repositories eingeschaltet sind. Funde erscheinen laut Hersteller in den Pull-Request-Ansichten Conversation und Files changed neben CodeQL-Ergebnissen. Die Kennzeichnung »AI« soll nachvollziehbar machen, welche Hinweise aus der KI-gestützten Analyse kommen. Einzelne Funde können eine Risikobeschreibung und einen vorgeschlagenen Fix enthalten.
Die wichtige Grenze: Hinweise ohne Merge-Sperre
GitHub stellt unmissverständlich klar, dass AI-Scan-Ergebnisse nur Empfehlungen sind. Sie lassen den Code-Scanning-Check nicht fehlschlagen und können daher auch nicht über Ruleset-Anforderungen einen Merge blockieren. Für Sicherheitsverantwortliche ist das eine zentrale Eigenschaft: Sichtbarkeit eines Befunds bedeutet noch nicht, dass der gefährdete Code am Zusammenführen gehindert wird.
Weitere Ausnahmen sind relevant: AI Scan läuft nicht auf Pull Requests aus Forks und nicht auf Pull Requests, die Dependabot erzeugt hat. Teams sollten solche Pfade getrennt absichern. Wer KI-Coding-Agenten Pull Requests erstellen lässt, benötigt deshalb weiterhin menschliche Review-Prozesse, passende Branch-Regeln und bestehende Analysen. Der neue Scanner allein ist keine lückenlose Schutzschicht.
Zugang, Kosten und ein belastbarer Pilottest
Die Funktion steht laut GitHub für öffentliche Repositories persönlicher und organisatorischer Konten bereit. Bei privaten oder internen Repositories von Organisationen wird GitHub Code Security oder GitHub Advanced Security vorausgesetzt. Eine GitHub-Copilot-Lizenz ist nicht nötig. Der Dienst verbraucht jedoch Code Security AI Credits; GitHub verweist auf Verbrauchsanzeigen und SKU-Budgets.
Für einen Test empfiehlt sich ein Pull Request mit einer kontrolliert eingebrachten, ungefährlichen Beispielschwachstelle in einer der genannten Technologien. Danach sollte das Team nachprüfen, ob AI Scan überhaupt startet, wie verständlich der Befund ist, welche Korrektur empfohlen wird und ob die gesetzten Review-Regeln trotzdem wirken. Solche Ergebnisse sind repo-spezifisch; aus der GA-Ankündigung folgt keine pauschale Erkennungsquote.
AgentenCode-Einordnung
AgentenCode-Einordnung: Der Gewinn liegt in zusätzlicher Sicherheitsinformation direkt am Pull Request, auch wenn ein Coding-Agent die Änderung erstellt hat. Die Schwachstelle des Kontrollmodells ist bewusst transparent: Ein AI-Befund stoppt das Zusammenführen nicht. Wer verbindliche Sicherheitsstandards braucht, muss Review, CodeQL und organisatorische Regeln zusammendenken.
Quellen und Prüfung
Geprüft am 19. Oktober 2026 anhand des offiziellen GitHub-Changelogs vom 15. Oktober. Herstellerangaben zu unterstützten Formaten, Ausnahmen, Zugängen und AI Credits sind beschrieben; wir haben keine eigene Erkennungsrate oder Wirksamkeit gemessen.