
GitHub öffnet Copilot-Modellrichtlinien per API – bis auf Teamebene
GitHub stellt REST-Endpunkte für Copilot-Modellrichtlinien allgemein bereit. Vier Verwaltungsebenen, GET/PATCH und was Teams bei Modellwechseln prüfen müssen.
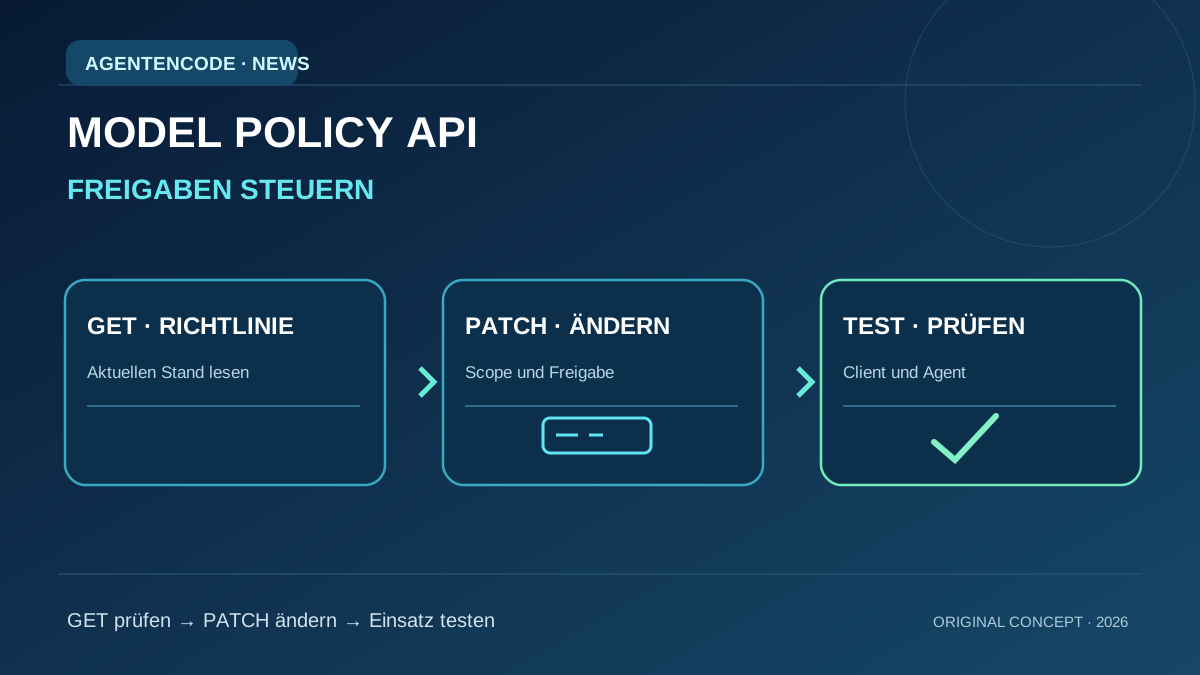
Seit dem 19. Oktober 2026 bietet GitHub allgemein verfügbare REST-Endpunkte für Copilot-Modellrichtlinien an. Über GET lassen sich Freigaben abfragen, über PATCH ändern – auf Enterprise-, Enterprise-Team-, Enterprise-App- und Organisationsebene. Das kann die Verwaltung von Coding-Agenten nachvollziehbarer machen. Eine geänderte Richtlinie beweist jedoch weder die Auswahlmöglichkeit in jedem Copilot-Client noch einen erfolgreichen Modellwechsel in einem bestehenden Workflow.
Modellfreigaben ließen sich bereits administrativ verwalten. Wiederkehrende Prüfungen und Änderungen über mehrere organisatorische Bereiche waren jedoch stärker an bestehende Verwaltungsschritte gebunden.
Vier REST-Pfade unterstützen das Lesen und Aktualisieren von Modellrichtlinien. Welche Ebene zuständig ist, richtet sich nach dem Delegationsmodus im Enterprise.
Was die vier neuen API-Ebenen leisten
GitHub nennt im Changelog vier Pfade: /enterprises/{enterprise}/copilot/model-policies, /enterprises/{enterprise}/teams/{team_slug}/copilot/model-policies, /enterprises/{enterprise}/copilot/apps/model-policies und /orgs/{org}/copilot/model-policies. Für alle vier nennt die Meldung allgemein verfügbare GET- und PATCH-Operationen. Damit werden Modellrichtlinien zu einem möglichen Baustein automatisierter Verwaltungs- und Compliance-Abläufe – etwa wenn ein Unternehmen verschiedene Teams und interne Apps betreibt.
Die Ebenen sind aber keine voneinander unabhängigen Freigabeschalter. GitHub unterscheidet Organisationsmodus und Enterprise-Teams-Modus: Abhängig davon kann das Enterprise die Steuerung an Organisationen oder an Teams und Apps delegieren. Eine Automatisierung muss diese Zuständigkeiten kennen. Sonst könnten Administratoren eine Änderung an der falschen Ebene anstoßen oder aus einer erfolgreichen API-Antwort falsche Schlüsse über tatsächlich verfügbare Modelle ziehen.
Warum Modellpolitik für Coding-Agenten zur Betriebsfrage wird
Am gleichen Tag bestätigte GitHub die Abkündigung mehrerer Copilot-Modelle in verschiedenen Oberflächen, darunter auch Agent-Modi. Wer Modelle in Workflows, Prompt-Vorlagen oder internen Entwicklerstandards festgelegt hat, braucht deshalb eine verlässliche Sicht auf zugelassene und angebotene Alternativen. Die neue API kann helfen, Policies systematisch zu erfassen und Änderungen mit internen Freigabeprozessen zu verbinden. Sie ersetzt aber weder Tool-Tests noch Qualitätsprüfungen mit realen Aufgaben.
Ein sinnvoller Ablauf umfasst drei getrennte Stufen: Erst die aktuelle Regel auf allen relevanten Ebenen über GET erfassen. Dann eine genehmigte Änderung in einem kleinen Testbereich mit PATCH umsetzen. Anschließend im tatsächlichen Copilot-Client prüfen, ob das betreffende Modell auswählbar ist, und einen repräsentativen Coding-Agenten-Auftrag ausführen. Erst diese letzte Stufe zeigt, ob Codeänderungen, Tool-Aufrufe und Reviews in der eigenen Umgebung weiterhin funktionieren.
API-Freigabe heißt nicht automatisch sichere Migration
Die Verwaltungsschnittstelle selbst benötigt klar abgegrenzte Berechtigungen. Schreibzugriffe sollten nur von definierten Rollen oder Automationen ausgeführt werden; Änderungen gehören nachvollziehbar dokumentiert. Für den Fehlerfall ist wichtig, was passiert, wenn das bisherige Modell eingestellt, sein vorgesehener Ersatz aber durch eine höhere Policy gesperrt bleibt. Eine solche Konstellation lässt sich nicht allein mit einem erfolgreichen PATCH verhindern.
Das kurze Changelog bestätigt Endpunkte und allgemeine Verfügbarkeit, liefert aber keine unabhängigen Migrationsmessungen. Die konkreten Anfrageschemata, Berechtigungen und Fehlercodes müssen Teams der aktuellen GitHub-REST-Dokumentation entnehmen. Ein Richtlinienstatus sagt weder etwas über Modellqualität noch über Kosten, Datenverarbeitung oder die Kompatibilität bestimmter Tools aus. Diese Fragen bleiben Teil eines kontrollierten Rollouts.
AgentenCode-Einordnung
Die neue Schnittstelle ist eine Governance-Neuerung, kein neues KI-Modell. Sie kann die Lücke zwischen IT-Regel und praktischer Modellnutzung verkleinern, wenn Unternehmen sauber zwischen drei Zuständen unterscheiden: freigegeben, im Client sichtbar und in einer Aufgabe nachweislich funktionierend. Gerade nach Modellabkündigungen lohnt sich diese Trennung.
Quellen und Prüfung
Quellenprüfung am 20. Oktober anhand des offiziellen GitHub-Changelogs vom 19. Oktober 2026. Keine eigene REST-API-Änderung, keine Enterprise-Konfiguration und kein produktiver Modelltest.