
GitHub Copilot: Neue Plugin-Regeln für MCP-Tools und KI-Agenten
GitHub steuert MCP-Server, Skills, Hooks und KI-Agenten mit Plugin-Regeln. Warum das keine Allowlist ist und welche Rechte Unternehmen prüfen müssen.
Eine zusätzliche Grenze für Unternehmensagenten
Am 16. November 2026 veröffentlichte GitHub eine neue Möglichkeit für Administratoren von GitHub Enterprise Cloud: Sie können festlegen, dass bestimmte Copilot-Anpassungen nur aus Plugins oder zentral verwalteten Einstellungen stammen dürfen. Bislang konnten lokale Nutzer- und Projekteinstellungen solche Erweiterungen unmittelbar bereitstellen. Jetzt lässt sich diese Bezugsquelle für ausgewählte Kategorien einschränken.
Das ist ein konkreter Schritt zur Konfigurationskontrolle für Coding-Agenten – jedoch kein Nachweis, dass eine freigegebene Erweiterung sicher ist.
Die offizielle GitHub-Ankündigung beschreibt die neue Unternehmensrichtlinie und ihre Grenzen; die praktische Wirkung hängt von weiteren Einstellungen ab.
Fünf Kategorien – unterschiedlich riskante Funktionen
Die neue Einstellung strictPluginOnlyCustomization betrifft laut GitHub genau fünf Kategorien: Skills, eigene Agents, Hooks, MCP-Server und ausführbare Copilot-Erweiterungen. Unternehmen können alle oder nur ausgewählte Kategorien sperren. Ein Team könnte beispielsweise MCP-Server und ausführbare Erweiterungen beschränken, selbst definierte Skills zunächst aber weiter erlauben.
Die Möglichkeit zur selektiven Einführung ist wichtig: Eine globale Sperre ohne Bestandsaufnahme könnte bestehende Entwicklerabläufe unterbrechen, während eine gezielte Regel besonders weitreichende Ausführungs- und Datenzugriffe adressiert.
Plugin ist nicht gleich zugelassen
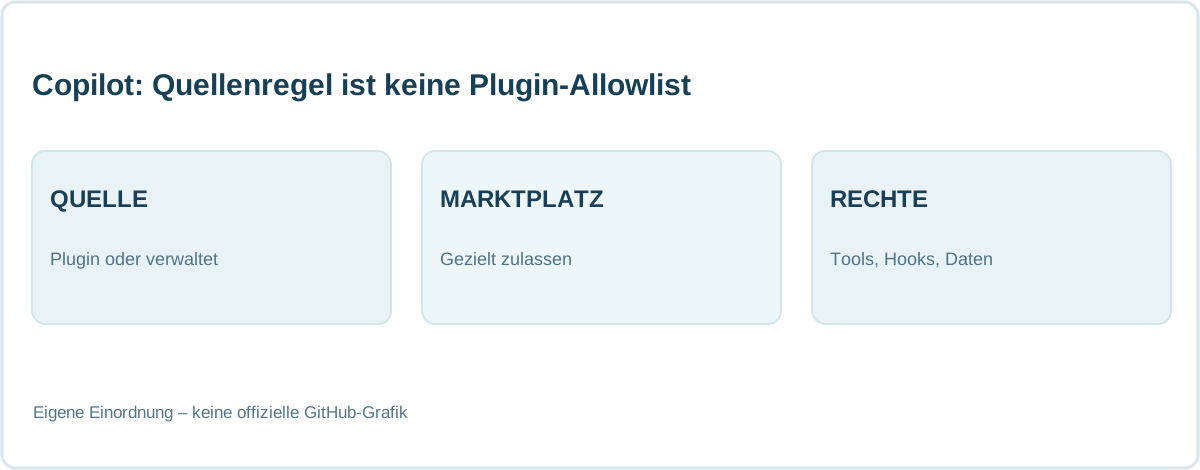
Der entscheidende Unterschied: Plugin-only bedeutet ausdrücklich nicht, dass nur unternehmensverwaltete Plugins installiert werden können. Die neue Regel steuert die Konfigurationsquelle, nicht automatisch die Liste vertrauenswürdiger Herkunftsorte. GitHub verweist deshalb ergänzend auf strictKnownMarketplaces.
Ohne diese zweite Ebene kann ein Administrator zwar lose Projektkonfigurationen ausschließen, aber dennoch Plugins aus nicht ausreichend kontrollierten Marktplätzen zulassen. Die Begriffe »Pluginpflicht« und »Allowlist« dürfen nicht gleichgesetzt werden.
Wie die Freigabe technisch zusammenspielt
GitHubs Dokumentation beschreibt zusätzliche verwaltete Einstellungen wie extraKnownMarketplaces für Marktplätze und enabledPlugins für explizit erforderliche oder blockierte Erweiterungen. Unternehmenseinstellungen haben Vorrang vor Repository-Defaults und individuellen Präferenzen; Mitglieder brauchen bei privaten Marktplätzen weiterhin Repository-Leserechte.
Ein belastbares Rollout setzt daher mindestens Herkunft, erteilte Berechtigungen, Plugin-Version und verantwortlichen Eigentümer in Beziehung. Die Richtlinie allein ist weder eine Prüfung der Erweiterung noch ein Audit der dadurch ausgeführten Agentenaktionen.
Einführungsmatrix für fünf Governance-Fragen
Quelle: Welche Marktplätze dürfen ein Plugin liefern? Identität: Welcher Agent oder Nutzer lädt es? Rechte: Welche Repositories, Dateien und MCP-Aktionen sind zugelassen? Ausführung: Welche Hooks und Erweiterungen führen Code aus? Nachweis: Wo werden Änderungen und Freigaben protokolliert?
Diese fünf Fragen bilden eine eigene AgentenCode-Entscheidungsmatrix. Sie ist kein vom Hersteller veröffentlichter Sicherheitsbenchmark, sondern eine praktische Ableitung aus den dokumentierten Konfigurationsgrenzen.
Geltungsbereich statt pauschaler GA-Behauptung
GitHub nennt GitHub Enterprise Cloud mit Unternehmensmitgliedern, deren Copilot-Business- oder Copilot-Enterprise-Lizenzen über das Unternehmen oder seine Organisationen ausgestellt wurden. Das ist kein pauschal bestätigtes Feature für Copilot Free, jedes lokale VS-Code-Setup oder GitHub Enterprise Server.
Organisationen sollten den tatsächlichen Client-Support und ihre verwalteten Einstellungen vor einer flächendeckenden Aktivierung prüfen. Insbesondere vorhandene Skills und Automationen benötigen eine kontrollierte Migration.
Welche Risiken bleiben?
Auch zugelassene Plugins können übergroße Berechtigungen, kompromittierte Abhängigkeiten oder problematische Tool-Antworten enthalten. Prompt Injection, Secrets-Abfluss, ungetestete Codeausführung und falsche Freigaben werden durch eine Plugin-Quellenregel nicht automatisch eliminiert.
Sinnvolle Gegenmaßnahmen bleiben Least Privilege, überprüfte MCP-Server, Repository-Schutzregeln, menschliche Prüfung vor kritischen Aktionen und eine nachvollziehbare Rücknahme im Vorfall.
AgentenCode-Einordnung: Verteilbare Freigaben statt Wildwuchs
Die Neuerung verschiebt Copilot-Governance von rein individueller Entwicklerkonfiguration zu zentral verteilbaren Erweiterungsregeln. Für wachsende Agententeams ist das substanziell, weil sich sonst dieselben Tools je Workspace unterschiedlich verhalten können.
Eine hochwertige Einführung trennt aber drei Dinge: woher eine Anpassung stammt, was sie darf und was sie tatsächlich getan hat. Zur Vertiefung: Sicherheit von KI-Agenten und AgentenTrust.
Häufige Fragen
Was ist neu an strictPluginOnlyCustomization?
Administratoren können für fünf Kategorien erzwingen, dass Copilot-Anpassungen nur aus Plugins oder verwalteten Einstellungen stammen.
Sind dadurch automatisch nur freigegebene Plugins nutzbar?
Nein. Die Marketplace-Herkunft wird separat etwa mit strictKnownMarketplaces begrenzt.
Für wen gilt die Änderung?
GitHub nennt Mitglieder auf GitHub Enterprise Cloud mit vom Unternehmen beziehungsweise seiner Organisation lizenziertem Copilot Business oder Enterprise.
Ersetzt die Einstellung eine Sicherheitsprüfung?
Nein. Tool-Berechtigungen, Codeausführung, Versionen und Vorfallsprotokolle müssen unabhängig kontrolliert werden.
RECHERCHE & EINORDNUNG
Quellen zu diesem Artikel
Die folgenden Originalveröffentlichungen bilden die Grundlage dieser Analyse. Sie sind direkt nachprüfbar.
- GitHub Changelog, 16 Nov 2026 – Control where GitHub Copilot customizations come from
- GitHub Docs – Managing plugin marketplaces and plugins with enterprise-managed settings
Stand: 17. November 2026. Herstellerangaben, Rollout und Preview-Funktionen sind nicht unabhängig verifiziert; keine eigene Sicherheitszertifizierung.