
Glean und Onyx Security: KI-Agenten erhalten zusätzliche Laufzeitkontrollen
Glean und Onyx verbinden Agenten-Inventar, Policy-Durchsetzung und Runtime-Governance. Was die neue Beta wirklich kann und welche Nachweise fehlen.
Neue Partnerschaft mit klar begrenztem Status
Onyx Security und Glean haben am 16. November 2026 eine Integration vorgestellt, die die Agentenplattform von Glean um zusätzliche Sicherheits- und Governance-Funktionen ergänzen soll. Laut gemeinsamer Mitteilung geht es um Inventarisierung, Berechtigungsänderungen, Risiko-Klassifikation und Eingriffe während der Laufzeit.
Entscheidend ist der tatsächliche Produktstatus: Glean beschreibt den Onyx Secure AI Control Plane-Connector auf seiner eigenen Produktseite ausdrücklich als Beta. Aus einer Ankündigung folgt weder allgemeine Verfügbarkeit noch ein bereits unabhängiger Wirksamkeitsnachweis.
Die Originalmeldung von Onyx Security erläutert Ziele und angekündigten Umfang. Die Angaben sind Herstellerbehauptungen, keine unabhängige Sicherheitsprüfung.
Was Glean einbringt
Glean liefert die Unternehmenskontext- und Agentenplattform, auf der Arbeitsabläufe über verbundene Daten und Tools ausgeführt werden. Der Wert einer solchen Umgebung hängt von den Berechtigungen der jeweiligen Quellsysteme und von einer sauberen Trennung zwischen Nutzer- und Agentenidentität ab.
Eine kontextreiche Antwort ist nicht automatisch erlaubt; jede Tool-Aktion muss weiterhin innerhalb der geltenden Rechte bleiben.
Was Onyx ergänzen will
Onyx positioniert seine Secure AI Control Plane als zusätzliche übergreifende Schicht zur Erkennung von Agenten, Zuordnung von Verantwortlichen, Risikoeinstufung und Durchsetzung von Richtlinien. Die Glean-Connector-Seite nennt ausdrücklich Inventar, Posture Management sowie Runtime Visibility and Detection.
Das ist eine Beschreibung des angebotenen Funktionsumfangs, nicht die Bestätigung einer lückenlosen Erfassung aller Drittanbieter-Agenten oder der Wirksamkeit in jeder Unternehmensumgebung.
Laufzeitkontrolle ist enger als das Werbeversprechen
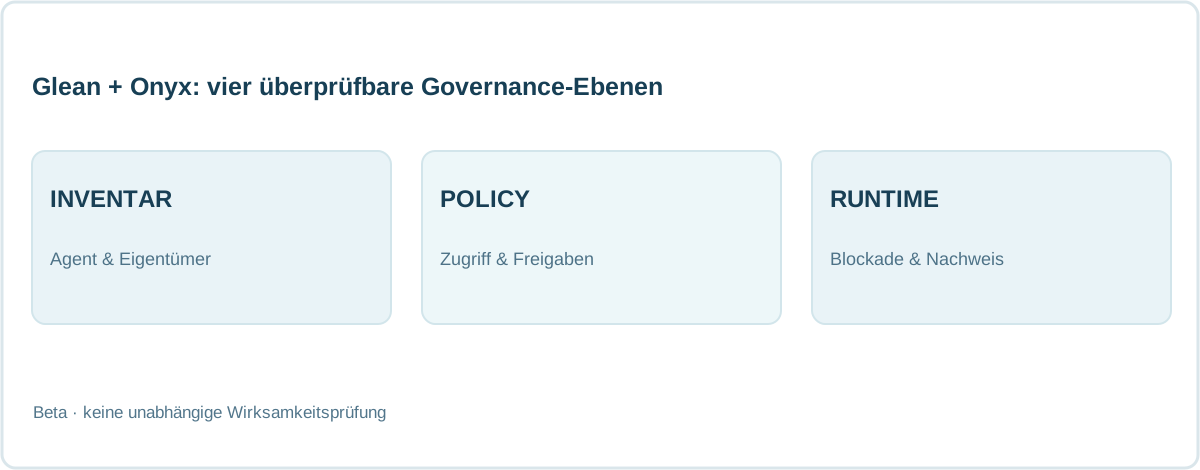
Die Hersteller nennen Kontrollen für Prompts, Modellantworten und Toolausführungen sowie die Möglichkeit, unerwünschte Aktionen zu blockieren oder auf regelkonforme Pfade zu lenken. Ob ein Eingriff rechtzeitig wirkt, hängt von Integrationspunkt, erlaubtem Tool, Synchronisation und verfügbaren Protokollen ab.
Eine Policy-Prüfung vor dem Aufruf ist etwas anderes als das nachträgliche Stoppen eines bereits laufenden Prozesses. Darum sollten Unternehmen die exakten Durchsetzungspunkte für jeden Agententyp einzeln nachweisen lassen.
AgentenCode-Matrix: Vier Mindestnachweise
Inventar: Werden Agenten samt Eigentümer und Zweck vollständig erfasst? Berechtigung: Sind Datenquellen und ausführbare Tools sichtbar? Runtime: Welche Aktionen kann die Integration synchron blockieren? Audit: Lassen sich Entscheidung, Kontext, Zeitpunkt und technische Wirkung revisionsfähig nachvollziehen?
Diese Matrix ist eine eigene redaktionelle Evaluierungshilfe. Die Anbieter haben dazu keine unabhängigen, reproduzierten Erfolgsquoten veröffentlicht.
Beta, Beschaffung und Verfügbarkeit
Die Glean-Produktseite ist mit »MCP« und »Beta« gekennzeichnet und verweist für einen Zugang auf eine Demo-Anfrage. Der Text belegt weder Self-Service-Verfügbarkeit für alle Kunden noch Preise, SLA, regionale Datenhaltung oder einen vollständigen Produktions-Rollout.
Vor einem Einsatz gehören daher Zugangsvoraussetzungen, Lizenz- und Verarbeitungskonditionen, Datenregion und konkrete Abdeckungsgrenzen auf die Beschaffungsliste.
Wer haftet bei Agentenfehlern?
Eine zentrale Sicherheitsschicht verschiebt nicht die Verantwortung des Betreibers. Wenn ein Agent eine falsche Kundeninformation veröffentlicht oder eine unzulässige Datei weitergibt, muss die Organisation den betroffenen Workflow, die Identität, Freigaben und das Log prüfen können.
Auch eine technisch blockierte Modellantwort kann bereits gelesene Daten nicht zurückholen. Vorgelagerte Datenminimierung, Secrets-Schutz und enge Toolrechte bleiben wichtig.
AgentenCode-Einordnung: Governance braucht Nachweise
Die Integration markiert einen wichtigen Markttrend: Sicherheitskontrollen wandern näher an die tatsächlichen Agentenaktionen, statt nur Nutzer-Logins und Netzgrenzen zu prüfen. Für produktive Unternehmensagenten kann das sinnvoll sein – sofern die Kontrollen den konkreten Workflow tatsächlich abdecken.
Wir behandeln die Integration derzeit als angekündigte und von Glean mit Beta markierte Funktion, nicht als zertifiziertes Sicherheitsprodukt. Passende Vertiefungen: AgentenTrust und Sicherheit von KI-Agenten.
Häufige Fragen
Ist die Onyx-Glean-Integration allgemein verfügbar?
Die Glean-Connector-Seite kennzeichnet sie als Beta und verweist auf eine Demo. Allgemeine Verfügbarkeit ist damit nicht belegt.
Welche Funktionen sind angekündigt?
Agenten-Inventar, Zuordnung von Zuständigkeiten und Risiken, Beobachtung von Berechtigungsänderungen sowie Policy-Kontrollen für Prompts, Antworten und Toolaktionen.
Beweist die Integration, dass Agenten sicher handeln?
Nein. Ankündigung und Produktbeschreibung sind keine unabhängige Wirksamkeitsmessung.
Welche Nachweise sind vor dem Einsatz wichtig?
Lizenz und Region, Abdeckung der Agents und Tools, tatsächliche Blockierpunkte, Audit-Logs und Verfahren für Vorfälle.
RECHERCHE & EINORDNUNG
Quellen zu diesem Artikel
Die folgenden Originalveröffentlichungen bilden die Grundlage dieser Analyse. Sie sind direkt nachprüfbar.
- Onyx Security und Glean – Original-Pressemitteilung, 16 Nov 2026
- Glean – Onyx Secure AI Control Plane connector (Beta)
- Glean – Agent governance: product overview
- Onyx Security – Onyx and Glean Enable Secure, Governed AI Agents (16 Nov 2026)
Stand: 17. November 2026. Herstellerangaben, Rollout und Preview-Funktionen sind nicht unabhängig verifiziert; keine eigene Sicherheitszertifizierung.