
Google gibt KI-Agenten Nutzerrechte: OAuth-Freigabe für A2A und MCP ist allgemein verfügbar
Gemini Enterprise unterstützt nun Three-Legged OAuth für A2A-Agenten. Wie Nutzerfreigaben, MCP-Tools und Agent Identity zusammenwirken – und welche Grenzen bleiben.
Ein Agent bekommt nicht einfach ein Passwort, sondern eine nutzergebundene Freigabe
Google hat am 13. November 2026 in den Gemini-Enterprise-Release-Notes bekannt gegeben, dass die Integration von Three-Legged OAuth (3LO) mit dem Agent Identity Auth Manager für Agent2Agent-Agenten allgemein verfügbar ist (GA). Damit können geeignete Agenten im Namen eines angemeldeten Nutzers geschützte Werkzeuge aufrufen. Das ist eine konkrete Neuerung bei der Unternehmensintegration, kein allgemeines Freischalten sämtlicher Webkonten.
Bisherige Agentendemos zeigen gern, wie eine KI Aufgaben in mehreren Apps erledigt. Die schwierige Frage beginnt aber dort, wo vertrauliche Dateien, Kundendaten oder externe Konten betroffen sind. Wer darf mit welcher Identität auf welchen Dienst zugreifen? Googles Lösung bietet einen standardisierten Ablauf für diese Freigabe, ohne das Nutzerpasswort direkt im Agentenprompt zu hinterlegen.
Die Architektur: ADK-Agent, Agent Runtime und Gemini Enterprise
Die dokumentierte Neuerung gilt ausdrücklich für A2A-Agenten, die mit Googles Agent Development Kit (ADK) gebaut und auf Agent Runtime betrieben werden. Sie kommunizieren mit Gemini Enterprise über A2A. Wenn diese Agenten ein externes Tool benötigen, vermittelt der Agent Identity Auth Manager den benötigten OAuth-Zugriff. Als nachgelagerte Ziele nennt Google MCP-Server, Google-Cloud-Dienste und Drittanbieter-APIs.
Diese Voraussetzung ist entscheidend: Ein GA-Label für die konkrete Integration macht weder beliebige Gemini-Chatbot-Instanzen noch alle selbstgehosteten A2A-Agenten automatisch kompatibel. Entwickler müssen den Agenten registrieren, einen passenden OAuth-Anbieter konfigurieren und die Rechte am jeweiligen Dienst erfüllen. Auch Tarif-, Organisations- und Regionsbedingungen sind separat zu prüfen.
Wie der Freigabeprozess konkret abläuft
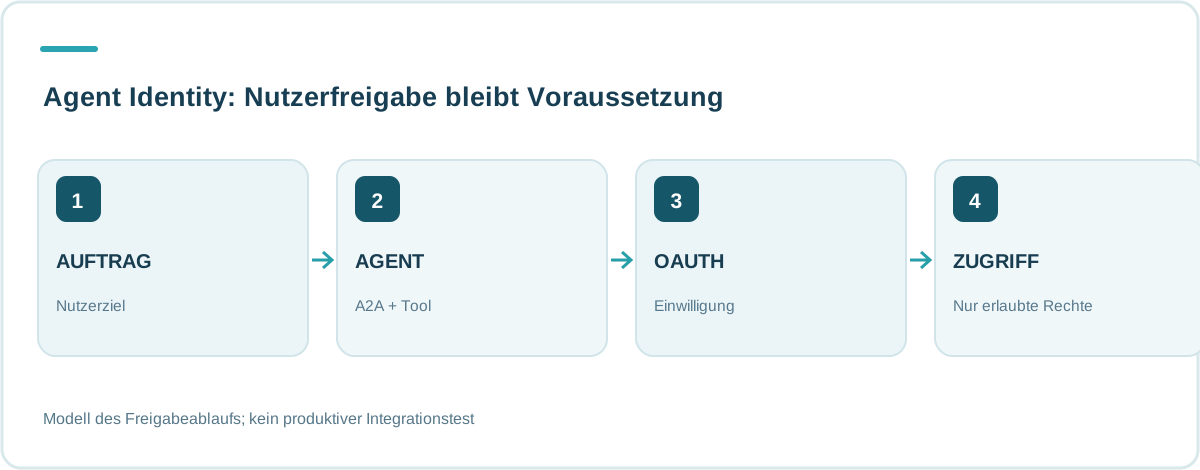
Laut Googles A2A-Konfigurationsdokumentation kann eine Aufgabe angehalten werden, wenn ein Tool eine fehlende Nutzerfreigabe verlangt. Gemini Enterprise fordert die Einwilligung an, der Nutzer authentifiziert sich beim angebundenen Dienst, und der OAuth-Rückruf wird überprüft. Anschließend verwaltet Agent Identity die Zugangsdaten, und die Unterhaltung mit dem Agenten wird fortgesetzt.
Die Agent-Identity-Anleitung beschreibt einen Google-verwalteten Credential Vault für die resultierenden Tokens. Beim ADK können die benötigten Tokens an Tool-Aufrufe übergeben werden. Das ist praktikabler als Passwörter in Chatnachrichten zu kopieren. Es garantiert allerdings nicht, dass jede angeschlossene Website oder jeder MCP-Server die gleichen Autorisierungsfunktionen anbietet.
Drei Standards, drei verschiedene Aufgaben
A2A dient der Kommunikation und Aufgabenübergabe zwischen Agenten. MCP standardisiert, wie ein Agent bestimmte Werkzeuge oder Datenquellen anspricht. OAuth 2.0 regelt dagegen, ob ein Dienst den Zugriff für einen Nutzer gestattet und welche Berechtigungen ein ausgegebenes Token umfasst. Wer diese Ebenen gleichsetzt, verwechselt technische Erreichbarkeit mit tatsächlicher Autorisierung.
Ein Agent kann über A2A erreichbar sein und einen MCP-Endpunkt kennen, ohne die Daten darin lesen zu dürfen. Erst die konkrete Freigabe des Zielsystems stellt die nötige Berechtigung her. Einen Einstieg in die offenen Schnittstellen bietet unser MCP-Grundlagenartikel. Die Google-Neuerung ersetzt weder die Tool-Spezifikation noch die Freigabepolitik des Betreibers.
Was das bei Unternehmensdaten ändern könnte
Ein denkbarer Ablauf: Ein Support-Mitarbeiter fordert einen Bericht aus einem zugangsgeschützten Kundensystem an. Sein Agent braucht dafür einen autorisierten Lesezugriff. Anstatt zentrale Zugangsdaten zu erhalten, fordert die Anwendung eine Nutzerfreigabe für den vorgesehenen Dienst an. Nach erfolgreicher Authentifizierung kann das Tool im entsprechenden Berechtigungsumfang angesprochen werden.
Das ist ein technisches Beispielszenario, kein von AgentenCode durchgeführter Test eines bestimmten CRM-Systems. Für die Produktion müssen die erlaubten Scopes, Token-Laufzeiten, Widerruf, Protokollierung und Trennung von Lese- und Schreibrechten überprüft werden. Ein Tool, das Daten lesen darf, sollte nicht automatisch Bestellungen, Änderungen oder externe Nachrichten auslösen können.
Die eigentliche Sicherheitsgrenze bleibt bestehen
OAuth löst das Problem der Authentifizierung und Delegation, aber nicht das Problem falsch verstandener Aufträge. Ein rechtmäßig autorisierter Agent könnte einen falschen Datensatz auswählen, unerwünschte Änderungen vorschlagen oder durch Prompt Injection in externen Dokumenten beeinflusst werden. Zugriffsfreigabe und Ergebnisqualität sind deshalb getrennte Prüfgegenstände.
Auch die Unterscheidung zu Uniteds Beschränkung nicht autorisierter Reiseagenten ist wichtig: Nutzerfreigaben geben einem Agenten nicht automatisch die geschäftliche Erlaubnis, über jede Plattform Buchungen durchzuführen. Das Zielsystem muss solche Zugänge erlauben. In hochriskanten Prozessen gehören menschliche Freigaben, ausführliche Logs und Rücknahmeverfahren weiterhin dazu.
Was bedeutet allgemein verfügbar wirklich?
Google nennt die 3LO-Integration für das beschriebene A2A-Szenario allgemein verfügbar. Das ist stärker als eine Ankündigung für spätere Tests. Die Veröffentlichung ist jedoch kein Beleg für einen weltweiten Rollout jeder denkbaren Tool-Anbindung oder für eine allgemeine Verfügbarkeit in privaten kostenlosen Gemini-Konten.
Die eigentliche Konfiguration benötigt unter anderem OAuth-Clientdaten, Auth-Provider-Berechtigungen und einen unterstützten Remote-Agenten. Google empfiehlt dabei die neuere Agent Identity API, nicht die ältere, noch als Preview dokumentierte IAM-Connectors-API. Wer einen produktiven Rollout plant, sollte sich genau an diese aktuellen Anweisungen halten.
AgentenCode-Einordnung: Erlaubnis wird Teil der Agentenarchitektur
Die Entwicklung ist wichtiger als ein weiteres Chatbot-Feature, weil reale Agentenarbeit oft an einem einfachen Punkt scheitert: Ein System weiß nicht zuverlässig, ob es den vorgesehenen Auftrag ausführen darf. Eine zentral verwaltete, nutzergebundene Autorisierung kann die technische Grundlage verbessern, auf der Unternehmensagenten handeln.
Wir würden die Google-Integration dennoch nicht allein anhand der Release-Notes produktiv freigeben. Ein sinnvoller Test prüft zulässige und ausdrücklich verbotene Aktionen, entzogene Rechte, ablaufende Tokens und bösartige Tool-Ausgaben. Der AgentenArchitekt hilft, diese Freigaben als eigene Prozessschritte zu modellieren. Die zentrale Frage bleibt: Was darf ein Agent nachweislich, nicht nur was kann er technisch?
Häufige Fragen
Was hat Google am 13. November 2026 freigegeben?
Die GA-Integration von Three-Legged OAuth mit Agent Identity Auth Manager für passende A2A-Agenten in Gemini Enterprise.
Können diese Agenten ohne Nutzerfreigabe auf fremde Konten zugreifen?
Bei erforderlicher 3LO-Einwilligung wird der Nutzer zur Autorisierung aufgefordert. Die tatsächlichen Rechte hängen vom Zielsystem und Token-Scope ab.
Funktioniert das für jeden MCP-Server?
Nein. Agent Runtime, ADK, passende OAuth-Konfiguration und Unterstützung des Zielsystems sind Voraussetzungen.
Ist OAuth eine vollständige Sicherheitsgarantie?
Nein. Falsche Handlungen, Prompt Injection, übergroße Berechtigungen und mangelhafte Auditierung bleiben eigenständige Risiken.
RECHERCHE & EINORDNUNG
Quellen zu diesem Artikel
Die folgenden Originalveröffentlichungen bilden die Grundlage dieser Analyse. Sie sind direkt nachprüfbar.
- Google Cloud — Gemini Enterprise release notes: 3-legged OAuth with Agent Identity Auth Manager GA (13 November 2026)
- Google Cloud — Register and manage an A2A agent, 3-legged OAuth configuration
- Google Cloud — Authenticate using 3-legged OAuth with the Agent Identity API
Stand: 16. November 2026. Herstellerangaben, Rollout und Preview-Funktionen sind nicht unabhängig verifiziert; keine eigene Sicherheitszertifizierung.