
50 Millionen KI-Agenten bei Microsoft: Wer kontrolliert die neue digitale Belegschaft?
Microsoft meldet mehr als 50 Millionen registrierte KI-Agenten sowie 7,6 Milliarden auditierte Aktivitäten. Warum diese Kennzahlen vor allem eine Governance-Frage aufwerfen.
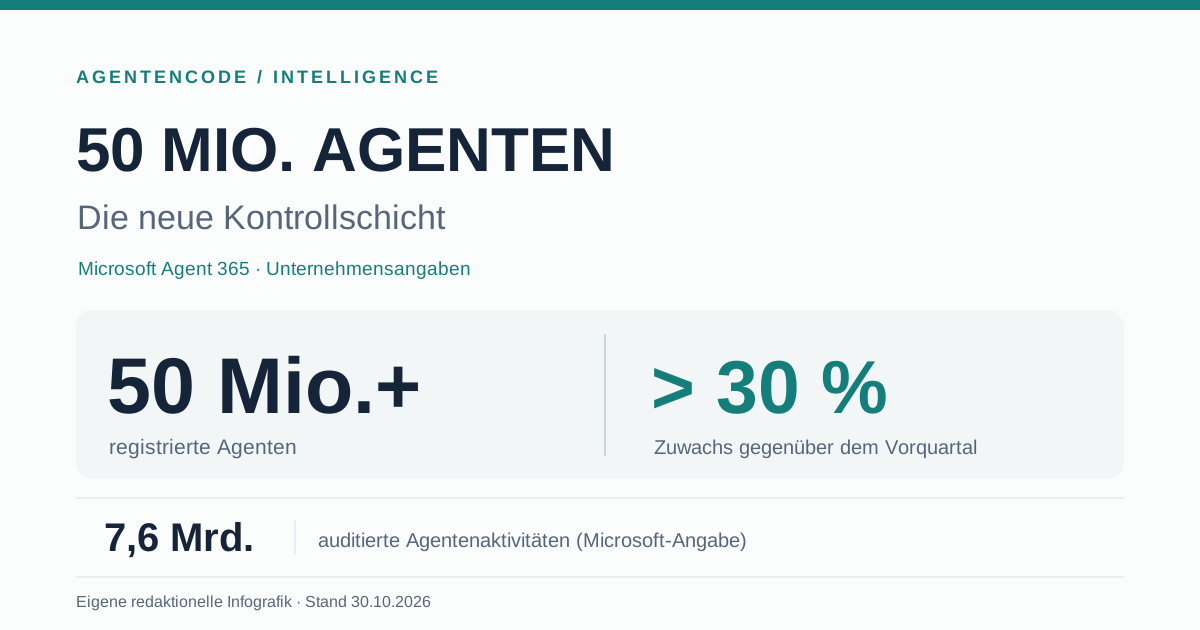
Laut Microsoft befinden sich inzwischen über 50 Millionen KI-Agenten in der Agent-365-Registry, ein Zuwachs von mehr als 30 Prozent gegenüber dem Vorquartal. Mit Purview seien bislang über 7,6 Milliarden Agentenaktivitäten auditiert worden. Das sind Angaben des Unternehmens, keine unabhängig verifizierte Messung aktiver Agenten oder erfolgreicher Aufgaben.
Was belegt ist – und was offen bleibt
Berichtete Aussagen, eigene Berechnungen und unbestätigte Vorwürfe werden getrennt.
- Originalveröffentlichung
Microsoft FY27 Q1 Earnings (28.10.2026)
- Evidenzgrenze
Keine unabhängige Fallprüfung
Keine erfundenen Messungen, keine herstellerübergreifende Sicherheitszertifizierung.
Die 50-Millionen-Meldung richtig lesen
Im Microsoft-Ergebnisgespräch vom 28. Oktober 2026 erklärte CEO Satya Nadella, dass mehr als 50 Millionen Agenten in Agent 365 registriert seien. Gegenüber dem vorigen Quartal entspreche dies einem Wachstum von über 30 Prozent. Die Zahl beschreibt den Bestand einer Registry. Sie beantwortet nicht, wie viele Agenten täglich arbeiten, wie viele dauerhaft aktiv sind oder ob ihre Ausgaben in Geschäftsprozessen erfolgreich genutzt werden.
Ein registrierter Agent kann für einen aktiven Workflow stehen, ebenso aber für eine Erprobung, eine nicht mehr verwendete Konfiguration oder einen Bestandteil eines größeren Systems. Eine entsprechende Aufteilung veröffentlichte Microsoft in der zitierten Darstellung nicht. Genau diese Unterscheidung ist der Ausgangspunkt unserer Analyse: Inventar ist wichtig, aber Inventar allein ist keine Produktivitätsmessung.
Warum das trotzdem ein Einschnitt ist
Agenten werden für Unternehmen nicht allein wegen besserer Textantworten interessant. Sie können Werkzeuge bedienen, Daten verändern, Genehmigungen vorbereiten und über Anwendungen hinweg Aufgaben verfolgen. Sobald Software auf diese Weise handelt, braucht sie einen Besitzer, ein Berechtigungsmodell, ein kontrolliertes Lebensende und einen belastbaren Verlauf ihrer Aktionen. Ein bloßer Chatverlauf reicht hierfür nicht.
Eine Registry kann bei dieser Inventarisierung helfen, muss aber in einen größeren Kontrollprozess eingebettet werden. Wer darf einen Agenten produktiv schalten? Wie oft werden Rechte geprüft? Was passiert, wenn eine Teamleitung ausscheidet? Wer erkennt ungenutzte Agenten, denen weiterhin Zugangsdaten zur Verfügung stehen? Mit wachsendem Bestand werden solche Fragen zur zentralen IT-Aufgabe.
Drei große Zahlen – drei unterschiedliche Dinge
Microsoft berichtete zusätzlich, dass Kunden bislang über 7,6 Milliarden Agentenaktivitäten mit Purview auditiert hätten; die kumulative Kennzahl liege ungefähr fünfmal so hoch wie im Vorquartal. Im selben Ergebnisgespräch wurde ein Wert von nahezu 60.000 Kunden für die Nutzung von Microsoft-IQ-Kontext genannt. Diese Werte haben unterschiedliche Nenner: Agenteneinträge, Ereignisse und Kundenorganisationen sind nicht miteinander austauschbar.
Insbesondere darf aus den 7,6 Milliarden Ereignissen nicht die gleiche Anzahl erfolgreich abgeschlossener Aufgaben konstruiert werden. Eine Aktion kann einen abgelehnten Aufruf, eine Wiederholung oder einen technischen Zwischenschritt darstellen. Ohne veröffentlichte Ereignisdefinition und Erfolgsquote bleibt die Aussage enger: Es werden sehr viele Aktivitäten erfasst, aber ihr konkreter Geschäftswert ist nicht beziffert.
Unsere eigene Finanzrechnung zeigt die Grenzen der Schlagzeile
Das von Microsoft neu ausgewiesene Segment „Agents and Infra“ verbuchte im Quartal 76,795 Milliarden US-Dollar Umsatz, verglichen mit 61,672 Milliarden Dollar im entsprechenden Vorjahreszeitraum. Die Differenz beträgt exakt 15,123 Milliarden Dollar; geteilt durch den Vorjahreswert sind das rechnerisch 24,52 Prozent Wachstum. Azure stieg von 22,384 auf 33,165 Milliarden Dollar, also um 10,781 Milliarden Dollar beziehungsweise 48,16 Prozent.
Die eigene Grafik nutzt diese vier öffentlichen Rechnungswerte; wir haben daraus die Veränderungsraten selbst berechnet. Der Segmentname ist dabei kein Beleg dafür, dass 76,795 Milliarden Dollar mit KI-Agenten erzielt wurden. Er enthält umfangreiche Cloud- und Infrastrukturumsätze. Eine isolierte Umsatzreihe für Agent 365 liefert diese Veröffentlichung nicht.
| Kennzahl (Mrd. USD) | Vorjahr | Aktuell | Veränderung |
|---|---|---|---|
| Agents and Infra | 61,672 | 76,795 | +15,123 (+24,52 %) |
Wo Identität wichtiger wird als Intelligenz
Eine Agentenplattform muss zwischen dem Vorschlag eines Modells und der Erlaubnis zur Ausführung unterscheiden. Es genügt nicht, im Prompt zu schreiben, ein Agent solle vorsichtig sein. Entscheidend ist, ob ein echter Werkzeugaufruf nur mit gültiger Identität, zulässigem Zweck und passender Freigabe stattfinden kann. Diese Grenze muss unabhängig davon gelten, wie überzeugend das Modell eine Handlung begründet.
Microsoft stellt den Sicherheitsansatz Perception unter anderem als Trennung zwischen Intelligenz und Autorität dar. Das ist eine Architekturposition des Anbieters, kein Beweis für jede konkrete Kundeninstallation. Wer Perception oder konkurrierende Systeme prüft, sollte gezielt unzulässige Aktionen auslösen und das Ergebnis direkt im Durchsetzungs- und Auditprotokoll nachvollziehen.
Ein Audit-Log ist noch keine Sicherheitsgarantie
Der große Purview-Zähler signalisiert, dass Unternehmen Agentenaktionen zunehmend protokollieren. Aber das bloße Vorhandensein eines Logs verhindert weder eine unberechtigte Änderung noch einen Datenabfluss. Ein System kann Millionen Ereignisse sammeln und trotzdem einen einzelnen kritischen Aufruf zulassen. Gute Governance verbindet Beobachtung deshalb mit Sperren, zeitgebundenen Rechten und überprüfbaren Freigaben.
Eine aussagekräftige Sicherheitskennzahl wäre etwa die nachweisliche Ablehnungsquote bei absichtlich unzulässigen Werkzeugaufrufen. Ebenso relevant sind Zeit bis zum Berechtigungsentzug, Vollständigkeit von Protokollen und die Möglichkeit, eine Aktion einem Menschen oder einer Regel eindeutig zuzuordnen. Diese Werte sind aus Microsofts Gesamtzählern nicht ableitbar.
Von Sitzplatzlizenzen zu Verbrauchskosten
Laut CRN sprach Microsoft im Ergebnisgespräch von einem Zuwachs um mehr als 75 Prozent bei Copilot-Kunden, die im Quartal aktiv nutzungsbasierte Credits verbrauchten. Für agentische Funktionen bei GitHub hätten sich Credit-Verbräuche mehr als verdoppelt. Auch das sind zunächst Nutzungs- und Abrechnungsindikatoren; sie zeigen nicht, ob die zusätzlichen Aufrufe wirtschaftlich erfolgreich waren.
Je mehr Arbeit Agenten selbstständig anstoßen, desto wichtiger wird die Vollkostenrechnung je akzeptiertem Ergebnis. Neben Modellaufrufen zählen dazu Connectoren, wiederholte Versuche, menschliche Kontrollen, Fehlersuche, Notfallbetrieb und Audit-Aufwand. Ein niedriger Preis pro Token kann im komplexen Workflow deutlich weniger aussagen als eine stabile, reproduzierbare Erfolgsquote.
Was Unternehmen künftig messen sollten
Für einen glaubwürdigen Einsatzbericht empfehlen wir sechs getrennte Kennzahlen: registrierte Agenten, in einem klaren Zeitfenster aktive Agenten, gestartete Aufgaben, korrekt abgeschlossene Aufgaben, durch Richtlinien blockierte Aktionen und Vollkosten pro akzeptiertem Ergebnis. Schon diese Trennung verhindert, dass aus einem schnellen Deployment automatisch ein angeblicher Produktivitätsgewinn wird.
Auch der Nenner muss feststehen. Wenn ein Agent denselben Auftrag viermal versucht, aber erst nach menschlicher Korrektur Erfolg hat, sind das nicht vier abgeschlossene Aufgaben. Wird eine gefährliche Aktion korrekt abgewiesen, ist dies aus Sicherheitssicht ein gutes Ergebnis. Die Erfolgsmessung muss beide Fälle unterscheiden.
Warum die Kontrolle zum Wettbewerbsmarkt wird
Ein Konzern wird selten nur eine Agentenfamilie einsetzen. Modelle, Coding-Systeme und Fachagenten laufen häufig in mehreren Umgebungen nebeneinander. Dadurch gewinnen Werkzeuge an Wert, die Identitäten, Zugriffsrechte, Kosten und Vorfallshistorien über diesen Mix hinweg organisieren. Microsofts Registry-Meldung zeigt, welches Wachstum der Anbieter für diese Kontrollebene beansprucht.
Die entscheidende Beschaffungsfrage lautet aber nicht, wie groß die Registry eines Anbieters bereits ist, sondern welche konkreten Systeme er nachvollziehbar verwalten kann. Unterstützte Drittanbieter, Versionen, Berechtigungsmodelle und Exportmöglichkeiten müssen im eigenen Mandanten geprüft werden. Große Zähler ersetzen keinen Integrationstest.
Ein belastbarer 30-Tage-Test
Wir würden mit drei Rollen starten: einem lesenden Agenten, einem Agenten mit Schreibvorschlägen und einem Agenten mit eng begrenzter Ausführungsberechtigung. Für jede Rolle werden Zweck, Eigentümer, Zugriff und Ablaufdatum dokumentiert. Danach folgen vier Negativ- und Positivtests: eine legitime Aufgabe, eine versteckte Gegenanweisung in einem Dokument, ein abgelaufener Zugang sowie ein falscher Empfänger.
Für jeden Test wird nicht nur die Antwort des Modells gespeichert. Erforderlich ist der reale Werkzeugentscheid, die verantwortliche Richtlinie, der Zeitpunkt und die Möglichkeit zur Wiederholung. Ergänzend erfassen wir menschliche Nacharbeit und tatsächlichen Verbrauch. Erst dann lässt sich erkennen, ob ein Agent im Vergleich zum bestehenden Prozess Zeit spart oder zusätzlichen Aufwand erzeugt.
Was die Zahlen noch nicht beweisen
Offen bleiben bei Microsofts Veröffentlichung die monatlich handelnden Agenten, die Verteilung auf Unternehmen, tatsächliche Aufgaben-Erfolgsquoten und ein sauber getrenntes Agent-365-Umsatzvolumen. Ebenso wenig kann die starke Azure-Wachstumsrate unmittelbar als Folge autonomer Agenten gewertet werden. Unternehmen können Cloudressourcen für viele verschiedene Zwecke einsetzen.
Die Nachricht sollte daher nicht lauten, 50 Millionen digitale Angestellte hätten ihre Arbeit aufgenommen. Vielmehr wird sichtbar, wie bedeutend die kontrollierte Verwaltung dieser Software-Einheiten werden könnte. Genau diese vorsichtige Interpretation schützt Käufer vor der Gleichsetzung von Plattformgröße und Wirksamkeit.
Fazit: Der Burggraben liegt in der nachprüfbaren Ausführung
Mit zunehmender Leistungsfähigkeit der Modelle wird die Frage wichtiger, ob Aktionen an klaren Identitäten, Rechten und organisatorischer Verantwortung hängen. Microsofts Angaben sind ein starkes Signal für das Wachstum dieses Verwaltungsmarkts. Sie sind kein allgemeiner Beleg, dass alle registrierten Agenten sicher, aktiv oder wirtschaftlich sinnvoll arbeiten.
Der bessere Maßstab ist die Zahl korrekt erledigter Aufgaben innerhalb messbarer Grenzen – einschließlich einer sicheren Ablehnung und einer überprüfbaren Rücknahme im Fehlerfall. Wer das sauber misst, erfährt über den Wert agentischer Software mehr als aus jeder noch so großen Registry-Zahl.
Häufige Fragen
Arbeiten die 50 Millionen Agenten alle produktiv?
Nein. Microsoft berichtet über Registry-Einträge, nicht über eine unabhängig geprüfte Zahl täglich aktiv handelnder Agenten.
Sind die 76,8 Milliarden Dollar Agentenumsatz?
Nein. Agents and Infra ist ein breit definiertes Segment inklusive Cloud- und Infrastrukturdiensten.
Sind 7,6 Milliarden Aktivitäten abgeschlossene Aufgaben?
Nein. Die Zahl bezeichnet nach Microsofts Darstellung auditierte Agentenaktivitäten.
Was sollte ein Unternehmen messen?
Echte Werkzeugrechte, abgelehnte Aktionen, abgeschlossene Ergebnisse, Nacharbeit, Widerruf und Vollkosten.