
OpenAI Daybreak: KI-Agenten testen Webanwendungen und bereiten Sicherheits-Patches vor
Daybreak Red Team und Defense Factory sollen Sicherheitslücken prüfen und Patches zur menschlichen Freigabe vorbereiten. Was die Agenten dürfen und was offen bleibt.
Von der Schwachstellenmeldung zur überprüfbaren Korrektur
Sicherheitsteams kämpfen nicht nur damit, Lücken zu entdecken. Oft müssen sie zahlreiche Scannerbefunde priorisieren, reproduzieren, die betroffenen Codepfade verstehen und eine Änderung anschließend gründlich testen. An dieser Grenze zwischen Entdeckung und Behebung setzt OpenAI mit Daybreak Red Team und Defense Factory an.
Die neuen Angebote kombinieren spezialisierte KI-Agenten mit vorhandenem Quellcode und Sicherheitswerkzeugen. Sie ersetzen jedoch weder eine autorisierte Testumgebung noch die Entscheidung erfahrener Entwickler, welche Änderungen tatsächlich in eine Produktivumgebung gelangen.
Daybreak Red Team: Mehr als ein automatischer Scanner
Daybreak Red Team soll Webanwendungen anhand von Quellcode, Anwendungskontext und Testzielen untersuchen. Ein Agententeam kann gemeldete Sicherheitslücken überprüfen, mögliche Angriffswege nachvollziehen und verifizieren, ob eine Korrektur eine reproduzierte Schwachstelle tatsächlich schließt.
Dabei ist der erlaubte Prüfumfang zentral: OpenAI beschreibt isolierte Umgebungen sowie Kontrollen für zugelassene Apps und Endpunkte. Der Zugang ist als Early Access ausgewiesen, nicht als allgemein freigeschalteter Testdienst für beliebige fremde Websites.
Defense Factory führt die Befunde zum Code zurück
Ein bestätigter Sicherheitsbefund ist erst die Hälfte der Arbeit. Defense Factory nimmt Ergebnisse aus vorhandenen Werkzeugen oder Daybreak Red Team auf, verfolgt deren Ursachen im Repository und bereitet konkrete Patch-Vorschläge vor. Der zuständige Entwickler kann Änderungen und Prüfnachweise zusammen betrachten.
OpenAI beschreibt außerdem die Zusammenarbeit mit Codex und wiederholbare Prüfungen bei neuen Commits. Ein vorgeschlagener Fix bleibt ein Vorschlag: Tests und menschliche Kontrolle vor dem Merge sind ausdrücklich Teil des Workflows.
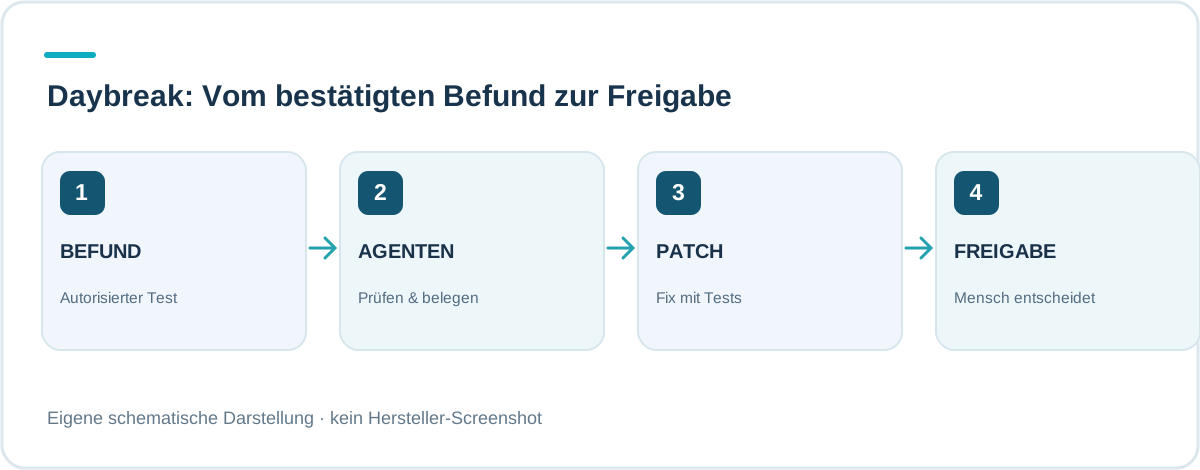
Wie ein defensiver Agentenlauf aussehen kann
Ein realistischer Ablauf beginnt mit einer dokumentierten, freigegebenen Anwendung. Ein Scanner meldet eine mögliche Schwachstelle; ein Agent bewertet den Kontext, überprüft den Befund in einer isolierten Umgebung und hält den Nachweis fest. Ein weiterer Arbeitsschritt erstellt einen eng begrenzten Patch und überprüft, ob die ursprüngliche Fehlersituation nicht mehr reproduzierbar ist.
Danach müssen Entwickler bewerten, ob der Fix Nebenwirkungen hat und ob Regressions- und Integrationstests erfolgreich sind. Bei kritischen Systemen sind unabhängiges Security-Review, Rollback und kontrollierte Auslieferung unverzichtbar. Ein Agent darf diese Freigabekette nicht stillschweigend umgehen.
Warum ein Agent allein kein Sicherheitsbeweis ist
KI kann Befunde falsch priorisieren, Kontext verwechseln oder durch manipulierte Repository-Inhalte zu unzulässigen Aktionen gelenkt werden. Ein erfolgreicher Test schließt zudem nicht automatisch andere Varianten derselben Schwachstelle aus. Die Qualität hängt von Testdaten, abgedeckten Endpunkten und erreichbaren Werkzeugen ab.
Die Defense-Factory-Architektur setzt deshalb auf wiederholbare Werkzeuge, isolierte Umgebungen und prüfbare Ergebnisse. Die von einem Anbieter beschriebenen Erfolge sind nicht automatisch unabhängig reproduzierte Leistungsnachweise im eigenen Quellcode.
Wer erhält Zugang – und wer trägt Verantwortung?
Daybreak Red Team ist laut OpenAI ausdrücklich für autorisierte Sicherheitstests ausgelegt und erfordert frühen beziehungsweise geprüften Zugang. Diese Zugangshürde ist wichtig: Das Auffinden und Ausnutzen von Schwachstellen an fremden Systemen darf nicht als frei nutzbare Standardfunktion dargestellt werden.
Der Betreiber bleibt für Testgenehmigungen, sensible Daten, Zugangsdaten, Logs und die Freigabe von Produktivänderungen verantwortlich. AgentenTrust und unser Sicherheitsleitfaden zeigen, welche Nachweise über eine bloße Produktpräsentation hinaus wichtig sind.
Was Unternehmen vor einem Pilotprojekt prüfen sollten
Ein Pilot sollte zunächst auf einer isolierten Demo-Anwendung oder ausdrücklich freigegebenem Testsystem stattfinden. Erfolgskennzahlen sind nicht die Anzahl spektakulärer KI-Meldungen, sondern bestätigte echte Befunde, Fehlalarme, reproduzierbare Tests, tragfähige Patches und der Aufwand der menschlichen Nacharbeit.
Für Vergleiche müssen Ausgangslage, Umfang und Rechte gleich bleiben. Es wäre unzulässig, eine Herstellerdemo als garantierte vollständige Sicherheitsprüfung oder als Ersatz für professionelle Pentests und Incident Response zu verkaufen.
AgentenCode-Bewertung: Ein notwendiger Schritt zur prüfbaren Agentenarbeit
Der interessante Fortschritt liegt nicht in der Behauptung, KI könne Sicherheitsteams ersetzen. Die Stärke des Ansatzes ist die Verbindung zwischen Finden, Nachstellen, Beheben und erneutem Testen in einem nachvollziehbaren Ablauf. Damit erhält jede Entscheidung einen konkreten technischen Prüfpunkt.
Ob das Produkt im Alltag überzeugt, hängt von Zugänglichkeit, kontrollierbaren Rechten, echten Fehlalarmquoten und der Qualität der Patches ab. Bis solche Zahlen unter realen Bedingungen vorliegen, ist die Initiative ein bedeutendes, aber noch begrenzt überprüfbares Signal.
Häufige Fragen
Kann jeder mit Daybreak Red Team beliebige Websites testen?
Nein. Das Produkt ist auf autorisierte, kontrollierte Sicherheitstests ausgelegt und wird mit eingeschränktem beziehungsweise frühem Zugang angeboten.
Schaltet Defense Factory Patches automatisch produktiv?
OpenAI beschreibt Patch-Vorschläge mit Tests, die verantwortliche Entwickler vor einem Merge prüfen und freigeben sollen.
Ersetzt das einen professionellen Pentest?
Nein. Scope, manuelle Review, Testabdeckung und unabhängige Sicherheitsprüfung bleiben erforderlich.
Warum sind KI-Agenten hier nützlich?
Sie können Befunde kontextualisieren, reproduzierbare Schritte vorbereiten und Codeänderungen samt Tests vorschlagen, müssen aber innerhalb klarer Rechte handeln.
RECHERCHE & EINORDNUNG
Quellen zu diesem Artikel
Die folgenden Originalveröffentlichungen bilden die Grundlage dieser Analyse. Sie sind direkt nachprüfbar.
- OpenAI Daybreak – Red Team: authorized AI-assisted security testing
- OpenAI Daybreak – Defense Factory: investigate findings and propose tested patches
- OpenAI – The Defense Factory: continuous defensive security workflows
Stand: 14. November 2026. Herstellerangaben, Rollout und Preview-Funktionen sind nicht unabhängig verifiziert; keine eigene Sicherheitszertifizierung.