
OpenAI zeigt, wie sich 500 dauerhafte KI-Agenten absichern lassen
OpenAI beschreibt über 500 dauerhaft laufende OpenClaw-Agenten. Wir prüfen Sandboxen, eigene Identitäten, Auto-Review und Grenzen des Enterprise-Piloten.
Wenn ein Agent nicht mehr auf den nächsten Prompt wartet
Viele Coding-Assistenten erledigen eine klar umrissene Aufgabe und enden dann. Persistente Agenten laufen dagegen über längere Zeit, reagieren auf Ereignisse und können selbst neue Schritte einleiten. Das verändert die Risikolage: Wer ein System tagelang handeln lässt, muss nicht nur seine Antworten prüfen, sondern auch seine Zugriffsrechte und die Folgen eigenständig veranlasster Aktionen.
OpenAI beschreibt in einem Entwicklerbeitrag vom 12. November 2026, wie das Unternehmen OpenClaw intern betreibt. Nach eigener Angabe sind inzwischen mehr als 500 Agenten im Einsatz, etwa für Pull Requests nach Produktfeedback und fortlaufende Experimente. Das ist eine interne Einsatzmeldung, keine unabhängig verifizierte Erfolgs- oder Sicherheitsstudie.
Vertrauenswürdige Kontrollschicht statt blindem Agentenvertrauen
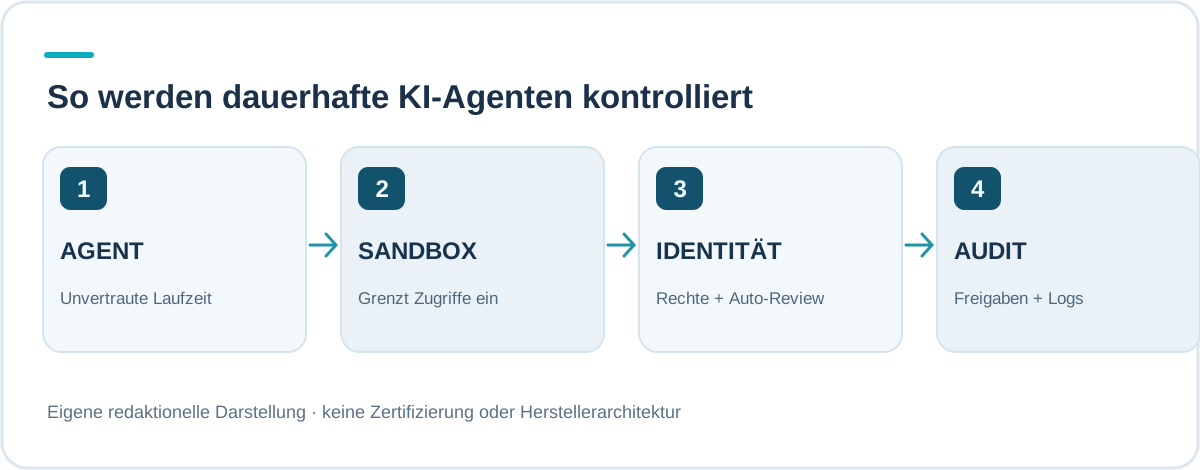
Der wichtigste Architekturpunkt ist die Trennung zwischen einer kontrollierten Infrastruktur und der Agenten-Ausführung. Netzwerkregeln, Identität und Sandbox-Konfiguration sollen durch deterministische, vertrauenswürdige Dienste geregelt werden. Der eigentliche Agent samt des von ihm erzeugten Codes gilt als nicht vertrauenswürdig.
Dafür nutzt OpenAI laut Artikel eine getrennte OpenClaw-Gateway-Instanz und eine isolierte Agenten-Laufzeit. Ein Modell soll seine Schutzmaßnahmen nicht dadurch ausweiten können, dass es die eigene Konfiguration umschreibt.
Sandboxen begrenzen Dateien, Prozesse, Netzwerk und Secrets
Die beschriebenen Kontrollen reduzieren Schreibzugriffe auf Arbeitsverzeichnisse, isolieren Prozesse und erlauben Netzwerkziele nur nach vorgegebenen Regeln. Sensible Endpunkte werden ausdrücklich blockiert; Zugangsdaten kommen über einen Credential-Broker und sollen nicht direkt im Agentenkontext sichtbar sein.
Die veröffentlichten Codex-Beispiele erlauben nur eingeschränkte Sandbox-Modi und verhindern den uneingeschränkten danger-full-access-Modus. Konfigurationsbeispiele sind dennoch kein Beweis, dass jeder Fehler oder jeder Angriff ausgeschlossen ist. Für eigene Deployments sind die tatsächlichen Regeln und ihre Durchsetzung zu testen. Die technischen Grundlagen der Isolation erklärt OpenAI in der Sandbox-Sicherheitsdokumentation.
Auto-Review und eine Identität pro Agent
OpenAI setzt nach eigenen Angaben Auto-Review für Agentenaktionen ein: Ein weiteres Modell überprüft Schritte, damit Menschen nicht jede Routineentscheidung einzeln bestätigen müssen. Das kann die Zahl ermüdender Freigabeaufforderungen senken. Es ersetzt jedoch nicht menschliche Kontrolle für riskante oder irreversible Handlungen.
Jeder Agent erhält außerdem eine eigene Identität, die einem ChatGPT-Servicekonto zugeordnet ist. So lassen sich Aktionen und Inferenzzugriffe getrennt vom persönlichen Nutzerkonto nachvollziehen und bei Bedarf sperren. Das ist besonders wichtig, wenn Agenten auf externe Dienste zugreifen.
Was das Enterprise-Projekt tatsächlich verspricht
OpenAI nennt OpenClaw Enterprise (OCE) einen quelloffenen, herstellerneutralen Kontrollplan für Agenten. Der Artikel beschreibt OCE noch als Pilot und nennt eine geplante Version 1.0 bis Ende 2026. Eine allgemeine Produktionsreife oder flächendeckende Verfügbarkeit lässt sich daraus nicht ableiten.
Auch die umfassende Protokollierung ist ein Zielkonflikt: Sie verbessert die Untersuchung von Fehlern, enthält aber potenziell sensible Agenten- und Nutzerdaten. OpenAI sagt, dass interne Logs nur einem begrenzten Sicherheitsteam zugänglich sind. Unternehmen müssen Aufbewahrung, Zugriff und Datenschutz selbst definieren.
AgentenCode-Einordnung: vor Autonomie erst Nachweise
Ein vernünftiger Pilot beginnt mit einem kleinen, reversiblen Arbeitsbereich. Vorher gehören drei Fragen geklärt: Welche Dateien und Dienste darf der Agent erreichen? Wer genehmigt Schreib- und Löschaktionen? Und lässt sich hinterher nachweisen, was der Agent getan hat und aufgrund welcher Eingabe? Eine unabhängige AgentenTrust-Prüfung würde darüber hinaus Betriebsumgebung, Datenzugriff und Genehmigungswege berücksichtigen.
OpenAIs Architektur ist ein konkretes Beispiel für mehrschichtige Agentensicherheit, aber keine allgemeine Zertifizierung für OpenClaw oder OCE. Wir würden erst nach Tests von Netzwerksperren, Identitätsentzug, Prompt-Injection-Abwehr, Freigabekette und Notabschaltung größere Autonomie zulassen. Für die Einordnung helfen AgentenTrust und unsere Sicherheitsreferenz.
Häufige Fragen
Sind OpenAIs 500 Agenten bei Kunden verfügbar?
Die genannte Zahl bezieht sich auf den internen Einsatz bei OpenAI, nicht auf eine allgemeine Zahl öffentlich buchbarer Agenten.
Macht Auto-Review menschliche Freigaben überflüssig?
Nein. Ein Modell kann Routinen vorprüfen; riskante und irreversible Aktionen brauchen weiterhin geeignete menschliche Kontrollen.
Ist OpenClaw Enterprise bereits allgemein verfügbar?
OpenAI beschreibt OCE im November 2026 als Pilot und nennt eine Version 1.0 als Ziel bis Jahresende.
RECHERCHE & EINORDNUNG
Quellen zu diesem Artikel
Die folgenden Originalveröffentlichungen bilden die Grundlage dieser Analyse. Sie sind direkt nachprüfbar.
- OpenAI Developers – Securing persistent agents like OpenClaw (12.11.2026)
- OpenAI Developers – Sandbox Security
Stand: 13. November 2026. Angaben der Anbieter sind als solche gekennzeichnet; keine eigene Sicherheitszertifizierung oder unabhängige Produktmessung.