
MCP, A2A, AG-UI und A2UI klingen ähnlich, lösen aber nicht dasselbe Problem. Wer KI-Agenten entwickelt oder bewertet, braucht ein klares Architekturmodell statt vier austauschbarer Abkürzungen. Dieser Leitfaden vergleicht die Protokolle anhand offizieller Standards, zeigt einen vollständigen Arbeitsablauf und erklärt, wo zusätzliche Sicherheitsmechanismen nötig sind.
Was sind KI-Agenten-Protokolle – und warum brauchen wir mehrere?
Ein Protokoll ist eine gemeinsame Sprache für den Austausch zwischen Softwarekomponenten. Bei KI-Agenten wird es besonders wichtig, weil ein System oft aus einem Sprachmodell, einer Aufgabensteuerung, Werkzeugen, spezialisierten Unteragenten und einer Benutzeroberfläche besteht. Jedes Element kann von einem anderen Hersteller stammen. Standardisierte Nachrichtenformate können die Kopplung verringern und Integrationen besser austauschbar machen.
Die vier hier verglichenen Standards liegen an verschiedenen Schnittstellen derselben Architektur. MCP adressiert primär die Verbindung zum Werkzeug- und Datenangebot. A2A verbindet eigenständige Agentensysteme über Organisations- oder Dienstgrenzen. AG-UI transportiert die laufende Arbeit zum Frontend und Interaktionen zurück. A2UI überträgt eine beschränkte Beschreibung dessen, was die Oberfläche anzeigen soll. Interoperabilität ist keine Aussage über Ergebnisqualität oder Sicherheit.
MCP, A2A, AG-UI und A2UI: Die Unterschiede auf einen Blick
Die Abkürzungen lassen sich am einfachsten anhand der jeweiligen Kommunikationspartner auseinanderhalten. Sie sind keine konkurrierenden Frameworks für dieselbe Aufgabe, sondern mögliche Bausteine. Die wichtigste Entscheidung lautet: Welche Systemgrenze muss überhaupt standardisiert werden.
| Standard | Verbunden werden | Kernaufgabe | Typischer Output | Kein Ersatz für |
|---|---|---|---|---|
| MCP | Agent/Host ↔ Werkzeugserver | Daten, Prompts und Tools verfügbar machen | Tool-Ergebnis, Ressource | Rechteprüfung und Geschäftslogik |
| A2A | Agent ↔ eigenständiger Agent | Fähigkeiten, Tasks und Ergebnisse austauschen | Task-Status, Artefakt | Aufgabenzulassung und Mandantenschutz |
| AG-UI | Agentenlaufzeit ↔ Frontend | Streaming, Zustand, Nutzerinteraktion | Ereignisse, Status, Interrupts | Backend-Autorisierung |
| A2UI | Agent ↔ UI-Renderer | Strukturierte Komponenten beschreiben | Gerenderte Formulare, Karten, Listen | Vertrauenswürdiges Rendering und Datengrenzen |
Das Gegenüber stellt Architekturebenen gegenüber, keine Produkt-Bestenliste. Ein einfacher Rechercheagent mit einer vorhandenen Chatoberfläche kann beispielsweise allein MCP verwenden. Eine Unternehmensplattform mit mehreren Diensten und einer flexiblen Oberfläche kann alle vier integrieren.
MCP: Wie Agenten Werkzeuge und Daten erreichen
Das Model Context Protocol (MCP) definiert die Kommunikation zwischen einer Host-Anwendung beziehungsweise ihrem Client und einem MCP-Server. Ein Server kann Tools für Aktionen bereitstellen, Resources für lesbaren Kontext sowie Prompts als wiederverwendbare Vorlagen. Beispiele sind die Suche in einer Dokumentendatenbank, das Lesen einer Datei oder der Aufruf einer freigegebenen Geschäfts-API.
Die offizielle MCP-Spezifikation vom 28. Juli 2026 führte einen zustandslosen Kern, erweiterte Autorisierungsregeln und ein formales Erweiterungssystem ein. Ältere Clients und Server verwenden teils frühere Versionen mit anderem Sitzungsmodell; deshalb gehören Versions- und SDK-Prüfungen zu jeder Integration. MCP verschafft dem Modell keine automatische Berechtigung. Der Host muss selbst entscheiden, welche Server, Tools und konkreten Aktionen einem Nutzer tatsächlich zugänglich sind.
A2A: Wie unabhängige KI-Agenten Aufgaben übernehmen
Das von Google angestoßene und in die Linux Foundation übertragene Agent2Agent-Protokoll (A2A) beschreibt eine Schnittstelle für unabhängige Agentendienste. Ein Agent kann einen anderen beauftragen, ohne dessen interne Prompts, Speicher oder Werkzeuge kennen zu müssen. Eine Agent Card beschreibt den Dienst, seine Fähigkeiten, unterstützte Schnittstellen und Sicherheitsanforderungen. Dadurch können Clients geeignete Anbieter entdecken und ansprechen.
Im Zentrum stehen Tasks mit Zuständen, Nachrichten und Ergebnisartefakten. Für längere Abläufe sind – je nach unterstützter Fähigkeit – Polling, Streaming und Push-Benachrichtigungen möglich. A2A ist besonders sinnvoll, wenn getrennte Teams, Organisationen oder Frameworks zusammenarbeiten. Es ist hingegen keine Pflicht für zwei lokale Funktionen in derselben Anwendung. Agent Cards sind zunächst Selbstauskünfte; Identität, Autorisierung und Vertrauenswürdigkeit müssen zusätzlich geprüft werden.
AG-UI: Wie eine Anwendung die Arbeit des Agenten live verfolgt
AG-UI (Agent–User Interaction) standardisiert die ereignisbasierte Verbindung zwischen Agentenlaufzeit und Benutzeroberfläche. Statt am Ende nur einen langen Text zu erhalten, kann eine Anwendung laufend anzeigen, ob ein Agent arbeitet, welche Nachrichtenteile eintreffen, welcher Subagent aktiv ist und ob ein menschlicher Eingriff erforderlich wird. Die am 30. September 2026 vorgestellte stabile Version 1.0 definiert entsprechende Nachrichten und Schemas.
Ein Agent kann über AG-UI etwa einen Interrupt auslösen: Die App zeigt an, dass vor dem Versand einer E-Mail Zustimmung erforderlich ist, und leitet die Antwort kontrolliert an die Laufzeit zurück. Dazu kommen geteilte Zustände, Tool-Ereignisse und Nutzungsinformationen. AG-UI definiert nicht die komplette Geschäftsoberfläche. Eine Anwendung kann Ergebnisse mit ihren eigenen Komponenten rendern oder eine strukturierte UI-Beschreibung wie A2UI zusätzlich verwenden. Ein angezeigter Bestätigungsdialog ist nur eine Benutzerinteraktion; die entscheidende Durchsetzung muss im Backend erfolgen.
A2UI: Wie Agenten sichere, interaktive Oberflächen beschreiben
A2UI steht für eine strukturierte Beschreibung von Benutzeroberflächen, die von Agenten erzeugt und von einer Host-Anwendung dargestellt werden. Statt beliebiges JavaScript oder HTML auszugeben, sendet der Agent Daten für zugelassene Komponenten: etwa eine Zusammenfassung, eine Auswahl, ein Formular oder eine Bestätigungskarte. Der Renderer setzt diese Struktur mit dem Designsystem und den erlaubten Elementen der Anwendung um.
Google veröffentlichte am 11. November 2026 A2UI 1.0 als stabile Spezifikation mit zusätzlichen Funktionsaufrufen, Accessibility-Unterstützung und Renderern für mehrere Plattformen. Die Komponentenkataloge begrenzen, was ein Agent darstellen darf; eine Anwendung entscheidet selbst über verfügbare Komponenten, Datenbindungen und Aktionen. Wichtig: Eine stabile Protokollversion bedeutet nicht, dass jeder Renderer bereits auf dieser Version läuft – Google nennt für einzelne Implementierungen ausdrücklich noch 0.9.1.
AG-UI oder A2UI? Zwei ähnliche Namen, zwei verschiedene Schichten
AG-UI beantwortet: Wie kommuniziert der Agent während seiner Arbeit mit dem Frontend? A2UI beantwortet: Wie beschreibt der Agent eine konkrete Oberfläche, die das Frontend sicher anzeigen soll? AG-UI transportiert zum Beispiel Streaming-Ereignisse und Zustandsänderungen. A2UI beschreibt konkrete Layouts, Komponenten, Inhalte und erlaubte Interaktionen. Die Namen sind ähnlich, weil beide die Erfahrung an der Nutzeroberfläche betreffen – nicht weil sie austauschbar wären.
In einer Anwendung kann AG-UI den Ablauf begleiten und A2UI eine interaktive Ergebnisansicht erzeugen. Ebenso sind andere Kombinationen möglich: A2UI kann innerhalb von MCP Apps auftreten, und AG-UI kann mit gewöhnlichen React-Komponenten arbeiten. Die genaue Kopplung ist ein Integrationsentscheid, keine automatisch garantierte Kompatibilität. Auch die Angabe „unterstützt A2UI“ muss auf den konkreten Protokoll- und Rendererstand bezogen werden.
Architekturbeispiel: So passen die vier Protokolle zusammen
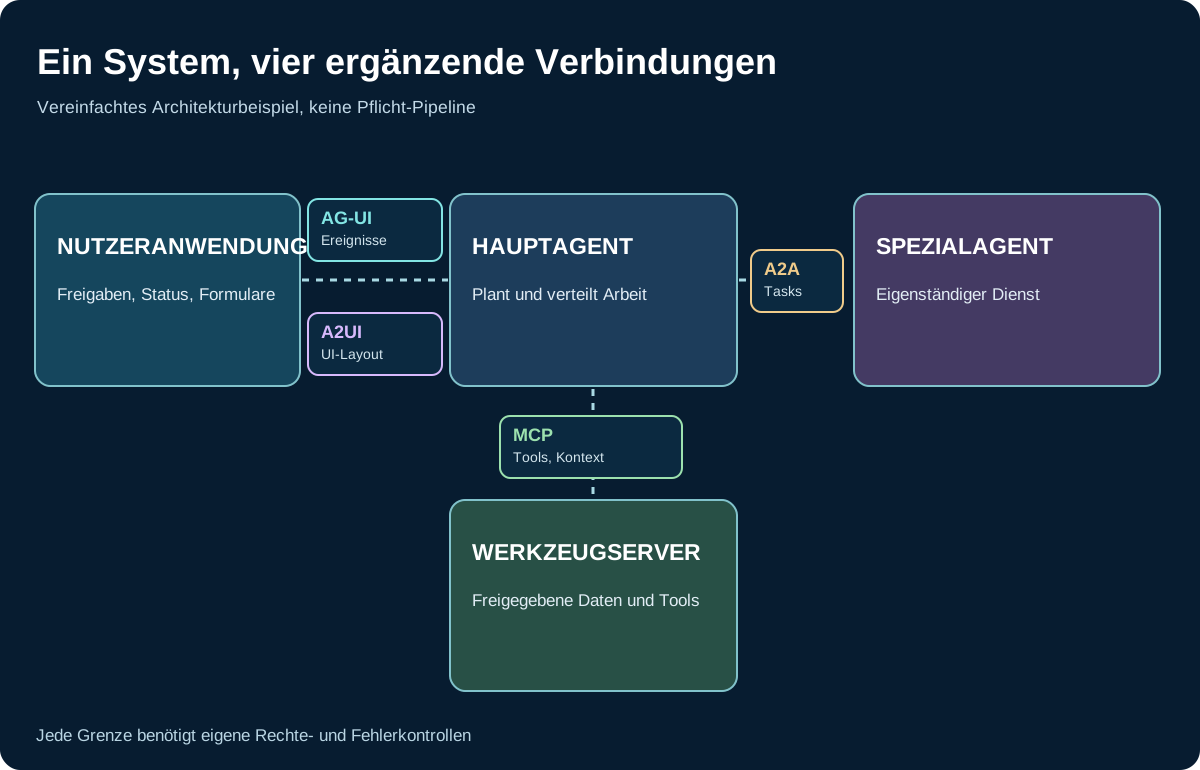
Stellen wir uns eine Anwendung vor, die eine Beschaffungsentscheidung vorbereitet. Ein Nutzer gibt ein Ziel in einer Web-App ein. Das Frontend erhält über AG-UI laufende Statusmeldungen. Der Hauptagent greift über MCP auf freigegebene Dokumente und einen Angebotskatalog zu. Für eine Spezialprüfung übergibt er eine abgegrenzte Teilaufgabe per A2A an einen eigenständigen Compliance-Agenten. Am Ende beschreibt A2UI eine Vergleichsansicht mit einer Bestätigungskarte.
Die Protokolle liegen nicht wie vier Pflichtstationen hintereinander. Sie verbinden unterschiedliche Paare von Komponenten. Ein MCP-Server kann Daten liefern, ohne zu wissen, ob die App AG-UI oder A2UI benutzt; ein A2A-Agent kann wiederum eigene MCP-Werkzeuge einsetzen. Die folgende Architekturzeichnung zeigt eine mögliche, bewusst vereinfachte Kombination – kein offizielles Netzwerkdiagramm der Standardisierungsprojekte.
Praxisfall: Ein Agent prüft eine Rechnung – Schritt für Schritt
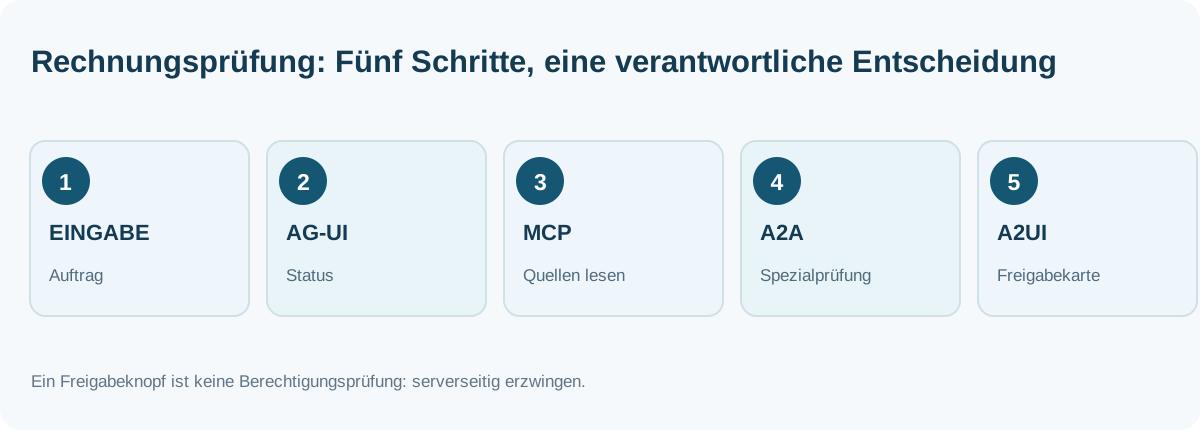
Eine Sachbearbeiterin möchte eine Rechnung mit einer Bestellung abgleichen. 1. Eingabe: Die Web-App nimmt die Aufgabe entgegen. 2. AG-UI: Der Agent meldet, dass er Unterlagen lädt, und zeigt Zwischenschritte. 3. MCP: Ein freigegebenes Dokumenten-Tool liest die Rechnung; ein anderes Tool ermittelt Bestellnummer und Lieferantenstatus. 4. A2A: Ein unabhängiger Prüfagent kann die Rechnung anhand vordefinierter Regeln bewerten. 5. A2UI: Die App stellt Beträge, Abweichungen, Fundstellen und einen Freigabedialog dar.
Die tatsächliche Zahlung ist keine fünfte Protokollfunktion, sondern ein privilegierter Geschäftsprozess. Vor einer Überweisung braucht es eine serverseitig erzwungene Genehmigung, überprüfte Identität, passende Rollen und ein unveränderliches Protokoll. Die zugrunde liegenden Dokumente dürfen dem Zweitagenten nur im erlaubten Umfang zugänglich gemacht werden. So trennt das Beispiel Bedienkomfort von wirksamer Kontrolle.
Wann brauche ich welches Protokoll? Die praktische Entscheidungshilfe
Nur Daten und Tools anbinden? Starte mit MCP, sofern passende Server und Autorisierungsmodelle existieren. Eigenständige Agentendienste koppeln? Prüfe A2A einschließlich Agent Cards und Task-Lebenszyklus. Fortschritt und Unterbrechungen im Frontend anzeigen? Hier adressiert AG-UI einen standardisierten Ereignisfluss. Vom Agenten erzeugte Formulare, Karten oder Auswahlfelder darstellen? Dann ist A2UI interessant, wenn ein geeigneter Renderer und ein klarer Komponentenkatalog vorhanden sind.
Die MCP-Referenz und die A2A-Referenz erklären die beiden Schnittstellen ausführlich. Für kleine Systeme ist eine eigene klar dokumentierte API manchmal einfacher als ein weiterer Standard. Ein gutes Architekturbild enthält zuerst die realen Systemgrenzen, dann die benötigten Rechte und erst danach die Entscheidung für ein Protokoll. Die Wahl eines offenen Standards sollte einen konkreten Integrationsaufwand senken.
Sicherheit: Kein Protokoll ersetzt Identität, Rechte und Freigaben
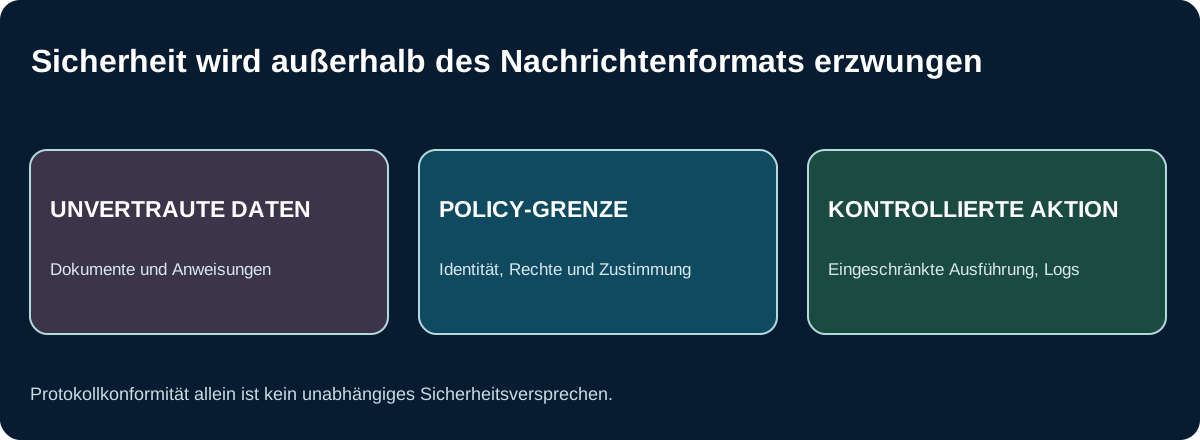
Offene Protokolle können Nachrichtenformate standardisieren; sie verhindern nicht automatisch Prompt Injection, Tool-Missbrauch, Datenausleitung, gefälschte Agent Cards oder Fehlkonfigurationen. Ein Agent, der eine Rechnung lesen darf, sollte deshalb keine Zahlung auslösen dürfen. Ein externer A2A-Agent darf nicht stillschweigend auf interne Secrets zugreifen. Ein über A2UI gerendertes Formular darf keine unkontrollierte Aktion direkt ausführen.
Praktische Mindestmaßnahmen sind Least Privilege für jedes Tool, getrennte Dienstidentitäten, signalisierte Nutzerzustimmung, serverseitige Policy-Prüfung, Netzwerkbegrenzung, begrenzte Datenweitergabe, Rate Limits und überprüfbare Logs. Die OWASP-Leitlinien zu agentischen Anwendungen helfen beim Threat Modeling. Unsere Artikel zu KI-Agenten-Sicherheit und Human in the Loop gehen auf die organisatorische Umsetzung ein.
Versionen und Reifegrad: Was bedeutet „1.0“ wirklich?
Die Protokolle entwickeln sich unabhängig voneinander. Der derzeit geprüfte Referenzstand umfasst MCP 2026-07-28, die veröffentlichte A2A-1.0-Spezifikation sowie AG-UI 1.0 und A2UI 1.0. Diese Angaben sind eine Momentaufnahme des dokumentierten Standes und kein Bestandteil der unveränderlichen Artikeladresse. Ältere Implementierungen können weiterhin verbreitet sein und über Adapter arbeiten.
Bei einer Integration müssen Entwickler konkret die Wire-Version, SDK-Version, unterstützten Fähigkeiten und Interoperabilität mit Gegenstellen prüfen. Beispielsweise hat MCP 2026 sein Sitzungs- und Transportmodell überarbeitet. A2UI 1.0 unterscheidet sich in Nachrichtenfeldern von früheren Versionen. AG-UI beschreibt einen stabileren Ereignisvertrag. Eine Produktankündigung über eine stabile Spezifikation garantiert noch keine Migration aller Anbieter.
Kosten, Latenz und Betrieb: Vier Standards sind nicht automatisch besser
Jede zusätzliche Grenze kann Wartung und Beobachtbarkeit verbessern, aber auch Netzwerklatenz, Fehlerwege und Betriebskosten erhöhen. MCP-Toolaufrufe benötigen Zeit und Zugriffsprüfung. A2A-Delegation führt weitere Remote-Aufrufe ein. AG-UI-Streaming verursacht laufende Verbindungen oder Ereignisverkehr. A2UI-Renderer müssen Komponenten und Versionen abstimmen. Entscheidend ist die Gesamtdauer vom Nutzerwunsch bis zum geprüften Ergebnis.
Für eine realistische Evaluation werden Ende-zu-Ende-Latenz, erfolgreiche Aufgaben, Abbruchquoten, Toolfehler, Autorisierungsfehler, UI-Wiederherstellung und Kosten pro erfolgreichem Fall gemessen. Prüfe auch, ob ein Team die Infrastruktur aktuell halten kann. Agenten-Evaluierungen sollten echte Workflows statt bloß Modellbenchmarks messen. Standards lösen keine ungeklärte Verantwortlichkeit zwischen Abteilungen.
Sieben typische Missverständnisse bei Agenten-Protokollen
Erstens: MCP ist nicht dasselbe wie eine allgemeine REST-API. Zweitens: A2A ist nicht für jeden lokalen Unteragenten zwingend nötig. Drittens: AG-UI ist nicht der Name eines React-Komponentenpakets. Viertens: A2UI überträgt keine beliebigen, vertrauenswürdigen Skripte. Fünftens: Eine Agent Card beweist nicht die Vertrauenswürdigkeit des Anbieters. Sechstens: Das Anzeigen einer Freigabekarte ist keine serverseitige Autorisierung. Siebtens: Open Source oder eine 1.0-Version garantieren weder vollständige Unterstützung noch Datenschutz.
Die gemeinsame Ursache ist meist eine Verwechslung von Protokoll, Framework, Produkt und Sicherheitsmechanismus. Ein Framework wie Google ADK oder LangChain orchestriert Abläufe. Ein Produkt wie OpenBot bietet eine konkrete Bedienoberfläche. Ein Protokoll standardisiert die Nachrichten dazwischen. Ein Sicherheitssystem entscheidet unabhängig davon, wer unter welchen Bedingungen was ausführen darf.
Checkliste für Unternehmen und Entwickler
Zeichne zunächst alle Komponenten und Vertrauensgrenzen. Notiere, welche Daten vertraulich sind und welche Agenten auf externe Systeme zugreifen. Prüfe danach die tatsächlich unterstützten Protokollversionen und die notwendigen Funktionen. Definiere vor jedem produktiven Tool die Nutzerrolle, die Dienstidentität, das erlaubte Ziel und die erforderliche Freigabe. Achte auf kontrollierte Wiederholversuche, eindeutige Task-IDs, Rate Limits und ein Not-Aus für länger laufende Prozesse.
Baue einen kleinen End-to-End-Piloten, bei dem mindestens ein fehlerhafter Toolaufruf, eine verweigerte Freigabe, ein nicht erreichbarer Agent und eine unzulässige UI-Aktion absichtlich auftreten. Prüfe, ob die Oberfläche korrekt informiert, ob keine unerlaubte Aktion erfolgt und ob Ereignislogs und Quellenhinweise ausreichen, um das Ergebnis später zu erklären. Vergleiche danach den Mehraufwand mit einer einfachen API-Lösung und dokumentiere den Grund für jeden eingesetzten Standard.
Fazit: Vier offene Protokolle, eine verantwortliche Architektur
MCP, A2A, AG-UI und A2UI sind keine vier Konkurrenten um eine einzige Aufgabe. Sie bilden unterschiedliche Brücken: zu Werkzeugen, zu anderen Agenten, zum laufenden Frontend und zu generierten Oberflächen. Gerade diese Arbeitsteilung kann komplexe Anwendungen wartbarer machen. Der praktische Mehrwert entsteht jedoch erst, wenn die Grenzen verständlich sind und die Implementierungen nachweislich miteinander funktionieren.
Für AgentenCode ist der wichtigste Grundsatz: Protokollunterstützung ist eine technische Eigenschaft, kein Trust-Siegel. Eine gute Agentenarchitektur macht Ergebnisse nachvollziehbar, schützt sensible Daten, erzwingt Freigaben und lässt Menschen kritische Prozesse stoppen. Die Standards können diese Architektur unterstützen – verantwortlich für Betrieb, Rechte und Qualität bleiben weiterhin Entwickler und Betreiber.
Häufige Fragen
Was ist der Unterschied zwischen MCP und A2A?
MCP verbindet eine Anwendung beziehungsweise einen KI-Agenten mit Werkzeugen, Prompts und Ressourcen. A2A ermöglicht dagegen die Kommunikation und Delegation zwischen eigenständigen Agentendiensten.
Wofür steht AG-UI?
AG-UI bedeutet Agent–User Interaction. Das Protokoll standardisiert Ereignisse, Status, Nachrichten und Unterbrechungen zwischen Agentenlaufzeit und Benutzeroberfläche.
Wofür wird A2UI verwendet?
A2UI beschreibt strukturierte, interaktive Oberflächen, die ein Client mit zugelassenen Komponenten in seinem eigenen Design rendert.
Was ist der Unterschied zwischen AG-UI und A2UI?
AG-UI regelt den fortlaufenden Ereignisaustausch zwischen Agent und App. A2UI regelt die deklarative Beschreibung einer konkreten Oberfläche. Beide können zusammen verwendet werden.
Muss eine KI-Agenten-Anwendung alle vier Protokolle verwenden?
Nein. Ein einzelner Rechercheagent benötigt oft nur eine Werkzeuganbindung; andere Standards kommen hinzu, wenn echte Agenten-Interoperabilität, Streaming oder generierte UI benötigt werden.
Was ist eine Agent Card bei A2A?
Eine Agent Card ist ein strukturiertes Fähigkeits- und Schnittstellendokument eines Agentendienstes. Sie muss durch Identitäts- und Berechtigungsprüfung ergänzt werden.
Sind MCP, A2A, AG-UI und A2UI automatisch sicher?
Nein. Authentifizierung, Autorisierung, Toolbeschränkungen, Datenminimierung, Policy-Prüfung und menschliche Freigaben sind eigene Pflichten.
Kann A2UI beliebige HTML- oder JavaScript-Inhalte ausführen?
Das Sicherheitsmodell ist deklarativ: Die Host-Anwendung rendert nur freigegebene Komponenten und Aktionen. Ungeprüfte Skriptausführung ist keine Voraussetzung des Standards.
Welche Versionen sind aktuell?
Zum letzten fachlichen Prüfdatum wurden MCP 2026-07-28, A2A 1.0, AG-UI 1.0 und A2UI 1.0 dokumentiert. Konkrete SDKs und Produkte können abweichende Versionen unterstützen.
Gibt es eine Architektur, die A2A ohne MCP nutzt?
Ja. Ein Agent kann einen anderen über A2A beauftragen, ohne dass im selben Prozess ein MCP-Server eingesetzt wird. Protokolle sind modular.
Offizielle Protokollspezifikationen und Originalquellen
Fachlich geprüft am 15. November 2026. Die Versionsangaben gelten für diesen Prüfstand; dieser Artikel ist keine unabhängige Sicherheitszertifizierung.
- Model Context Protocol – aktuelle Spezifikation und Architektur
- MCP Maintainers – Spezifikationsänderungen 2026-07-28
- Agent2Agent – A2A 1.0 Spezifikation
- Agent2Agent – offizielle Einführungsdokumentation
- CopilotKit – AG-UI 1.0 Spezifikation und Features
- AG-UI – offizielle Dokumentation
- Google Developers – A2UI 1.0 Veröffentlichung
- A2UI – Komponentenkataloge und Sicherheitsmodell
- OWASP – Top 10 Risiken für agentische Anwendungen