
BeyondTrust startet KI-Agenten-Schutz: Rechte werden pro Aktion geprüft
BeyondTrust bringt AI Agent Security für Windows- und Mac-Endpunkte in die allgemeine Verfügbarkeit. Nicht der Nutzer allein, sondern jede Agentenaktion soll nach Kontext und Berechtigung geprüft werden.
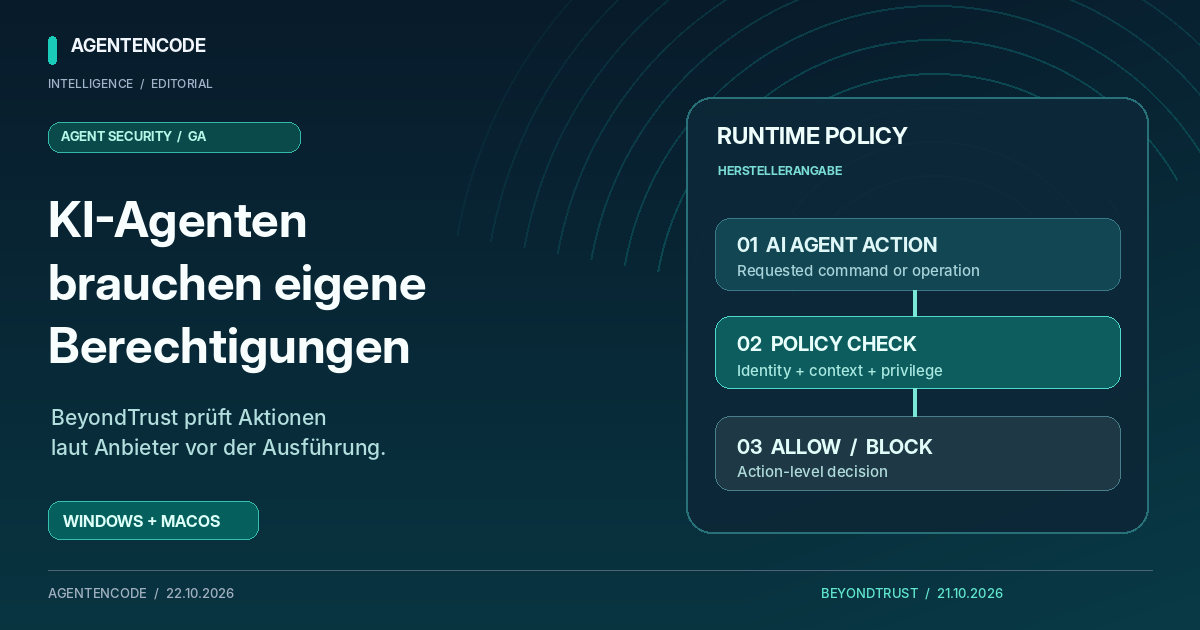
BeyondTrust hat AI Agent Security am 21. Oktober 2026 auf der Pathfinder-Plattform allgemein verfügbar gemeldet, zunächst für Windows und macOS. Das Zusatzmodul setzt Endpoint Privilege Management voraus und soll KI-Agentenaktionen vor der Ausführung anhand von Richtlinien prüfen.
FAKTENSTATUS PRO AUSSAGE
Was belegt und was offen ist
Originalquellen, Herstellerangaben und offene Fragen werden separat ausgewiesen.
- Originalquelle
Allgemeine Verfügbarkeit am 21. Oktober
BeyondTrust nennt GA auf Pathfinder für Windows und macOS.
Beleg: BeyondTrust – AI Agent Security general availability ↗
- Herstellerangabe
Laufzeit-Policy vor Aktionen
Die Produktseite beschreibt Kernel-/Prozess-/Netzwerkregeln und Human Approval.
Beleg: BeyondTrust – AI Agent Security product and requirements ↗
- Herstellerstudie
1,28 Millionen angeforderte Shellbefehle
Die Zahl stammt aus frühen Kundensamples und misst Anforderungen, keine bestätigten Ausführungen.
Beleg: BeyondTrust – AI Agent Security general availability ↗
- Offene Frage
Unabhängige Wirksamkeit und Abdeckung
Keine unabhängige Umgehungsprüfung oder Eignung sämtlicher Agenten- und Cloud-Tenants nachgewiesen.
Beleg: BeyondTrust – AI Agent Security product and requirements ↗
Eine Primärquelle ist kein unabhängiger Wirksamkeitstest. Methodik →
Warum Benutzerrechte nicht automatisch Agentenrechte sein sollten
Wenn ein Entwickler auf seinem Rechner Programme installieren, Quellcode ändern oder produktive Systeme erreichen darf, erhält ein lokal gestarteter Coding-Agent oft einen Teil derselben Handlungsmöglichkeiten. Genau hier entsteht eine Lücke: Das Unternehmen hat dem Menschen vertraut, nicht notwendigerweise jeder autonomen Folgeentscheidung eines Sprachmodells. BeyondTrust meldete am 21. Oktober die allgemeine Verfügbarkeit seines Moduls AI Agent Security. Das Ziel ist eine Unterscheidung zwischen menschlicher Handlung und Agentenprozess, damit eine zulässige Nutzeraktion für einen Agenten trotzdem eingeschränkt werden kann. Es geht um durchsetzbare Berechtigungen auf Endpunkten, nicht nur um ein weiteres Chatbot-Warnfenster.
Was die neue Laufzeitkontrolle laut Anbieter leistet
Nach der Produktdokumentation setzt BeyondTrust Richtlinien auf Prozess-, Datei-, Netzwerk- und Credential-Ebene durch und kann besonders riskante Schritte an menschliche Freigaben binden. Der Anbieter beschreibt Funktionen für Agenteninventur, Kontextzuordnung, Sitzungstraces und die Simulation von Richtlinien vor deren Aktivierung. Das ist für Unternehmen interessant, weil reine Erkennung nach dem Schaden keine präventive Zugriffskontrolle ersetzt. Die Verfügbarkeit ist allerdings eng einzuordnen: Die Meldung nennt Windows- und macOS-Endpunkte auf Pathfinder, und die Produktseite setzt vorhandenes Endpoint Privilege Management voraus. Das ist keine Plattformzusage für sämtliche entfernten Cloud-Agenten, mobilen Geräte oder Kubernetes-Workloads.
1,28 Millionen Befehle: Was diese Zahl wirklich misst
BeyondTrust veröffentlicht begleitend eine Untersuchung aus frühen Kundentelemetrie-Stichproben. In vier Wochen beobachtete Phantom Labs ungefähr 1,28 Millionen von Coding-Agenten angeforderte Shell-Kommandos aus etwa 132.000 Prompts. Daraus ergibt sich grob eine Größenordnung von fast zehn Befehlsanforderungen pro Prompt – nicht zehn erfolgreich ausgeführte oder schädliche Befehle. Die Stichprobe ist herstellereigen und nicht repräsentativ für alle Unternehmen oder Agenten. Sie illustriert dennoch ein strukturelles Problem: Die sichtbare menschliche Anfrage ist keine ausreichende Audit-Einheit, wenn daraus viele Hintergrundaktionen entstehen.
MCP-Verbindungen und Skill-Pakete als Risikofaktor
Eine weitere Herstellerbeobachtung lautet, dass 85 Prozent der erfassten Coding-Agenten-Nutzer mindestens einen MCP-Server konfiguriert hatten; im Mittel waren es 4,35 verschiedene Server pro verbundenem Nutzer. MCP kann Agenten mit wertvollen externen Werkzeugen verbinden, erweitert aber zugleich erreichbare Daten und Aktionen. Das Risiko hängt von realen Berechtigungen, Authentifizierung, Serververtrauen und den Rückgaben der Tools ab. BeyondTrust warnt außerdem vor in Repositories mitgelieferten Skills mit ausführbarem Code. Diese Angaben sind ein hilfreicher Anlass für Inventur und Scope-Prüfung, aber keine unabhängig gemessene Angriffsrate.
Wie man vor einer Enterprise-Einführung prüft
Ein belastbarer Pilot beginnt mit klaren negativen Tests: Ein Agent darf im Entwicklungsprojekt Dateien ändern, aber keinen Produktionsschlüssel lesen, keine Deployment-Freigabe selbst erteilen und keine unautorisierten MCP-Ziele ansprechen. Parallel muss der Entwickler legitime Rechte behalten. Verantwortliche sollten den tatsächlichen Schutzpfad auf Windows und macOS, Umgehungsmöglichkeiten, Latenz, Genehmigungsworkflow, Logaufbewahrung und Rollback in ihrem eigenen Tenant prüfen. AgentenCode sieht in getrennten Agentenrechten einen wichtigen Richtungswechsel. Ob die konkrete BeyondTrust-Lösung im Einzelfall ausreichend ist, lässt sich aus Produktankündigung und früher Telemetrie allein nicht bestimmen.
REDAKTIONELLE EINORDNUNG · KEIN UNABHÄNGIGER TEST
AgentenCode-Einordnung
Berechtigungen für KI-Agenten müssen an die jeweilige Aktion gebunden sein und nicht blind vom menschlichen Konto erben. Herstellerzahlen zeigen die Dimension von Toolketten, aber nur eigene Negativtests belegen die tatsächlich wirksame Schutzgrenze.
Originalquellen
- BeyondTrust – AI Agent Security general availability ↗
- BeyondTrust – AI Agent Security product and requirements ↗
- BeyondTrust – AI Agent Security endpoint documentation ↗
Quellenpublikationen: 21. Oktober 2026. Artikel geprüft: 22. Oktober 2026.
Häufige Fragen
Ist BeyondTrust AI Agent Security allgemein verfügbar?
Laut Anbieter seit 21. Oktober 2026 auf Pathfinder für Windows und macOS; Voraussetzungen sind zu prüfen.
Brauche ich Endpoint Privilege Management?
Ja. Die BeyondTrust-Produktseite nennt Endpoint Privilege Management auf Pathfinder als Voraussetzung.
Sind 1,28 Millionen Shellbefehle Beweis für Angriffe?
Nein. Die herstellereigene Stichprobe zählt angeforderte Befehle, nicht automatisch erfolgreiche oder bösartige Ausführungen.