
GitHub sperrt riskante PR-Workflows: Was Coding-Agenten bis 9. November prüfen müssen
GitHub setzt ab Dezember eine neue Standardgrenze für privilegierte Pull-Request-Workflows. Wer Coding-Agenten auf fremde Beiträge ansetzt, muss vor dem ersten November-Brownout seine Event-Policies und Secrets prüfen.
GitHub setzt ab Dezember eine neue Standardgrenze für privilegierte Pull-Request-Workflows. Wer Coding-Agenten auf fremde Beiträge ansetzt, muss vor dem ersten November-Brownout seine Event-Policies und Secrets prüfen.
Quellenlage und Grenzen
- Primärquelle
Offizielle datierte Veröffentlichung: GitHub, 2026-11-02.
- Nicht unabhängig geprüft
Herstellerangaben und redaktionelle Ableitungen sind getrennt; keine unabhängigen Sicherheits-, Produkt- oder Abrechnungstests.
Die Schwachstelle: privilegierter Trigger und fremde Beiträge
GitHub beschreibt pull_request_target als Ereignis, das im Kontext des Basis-Repositories ausgeführt wird. Dort können privilegierte Tokens und Geheimnisse bereitstehen. Wird anschließend Code aus einem fremden Fork ausgecheckt und ausgeführt, kann nicht vertrauenswürdiger Inhalt diese Rechte missbrauchen.
Für Coding-Agenten gilt dasselbe Grundprinzip wie für klassische CI: Das Modell kann ein Review unterstützen, darf aber niemals allein die Sicherheitsgrenze zwischen untrusted Input und privilegierter Ausführung sein. Auch eine überzeugende Agentenantwort ist kein Beweis, dass der zugrunde liegende Workflow sicher konfiguriert wurde.
Die vier entscheidenden Termine und Zustände
GitHub veröffentlichte die Terminverschiebung am 2. November 2026. Die zuvor für diesen Tag vorgesehene Standardblockade soll nun am 2. Dezember beginnen. Bis dahin befindet sich der Schutz im Evaluate-Modus, der problematische Workflows sichtbar machen kann.
Zwei vorgezogene Brownouts am 9. und 16. November, jeweils 16 bis 18 Uhr UTC, erzwingen die Regel vorübergehend. Betroffene Läufe werden als fehlgeschlagen mit Fehlerannotation angezeigt. Das ist ein Testfenster, keine durchgängige Sperre während des gesamten Novembers.
Geltungsbereich: Was GitHub tatsächlich ändert
Betroffen sind öffentliche Repositories auf GitHub Free, Team und Enterprise Cloud. Private und interne Repositories sind laut GitHub ebenso ausgenommen wie Enterprise Server. Nicht jedes Workflow-Ereignis wird deaktiviert; die Änderung nennt ausdrücklich pull_request_target.
Wird ein benötigter Workflow durch die neue Richtlinie erfasst, kann eine anwendbare Actions-Event-Policy ihn gezielt zulassen. Das ist eine bewusst zu dokumentierende Ausnahme, keine automatische Entwarnung für riskante Checkout- oder Secret-Muster.
Warum Coding-Agenten besonders betroffen sind
GitHub Agentic Workflows ist seit Oktober allgemein verfügbar und verwendet GitHub Actions als Laufzeit. Natürliche Aufgabenbeschreibungen und zusätzliche Agentenschritte ändern daher nicht die zugrunde liegenden Rechte, Trigger oder Schutzregeln des Repositories.
Ein typischer Hochrisikofall verbindet den Pull Request einer fremden Person, ausführbaren Code, ein schreibberechtigtes Token und einen Agenten, der nach dem Test weitere Schritte selbstständig anstößt. Unsere redaktionelle Ableitung: Read-only-Analyse und privilegierte Veröffentlichung sollten als getrennte, bewusst freizugebende Aktionen entworfen werden.
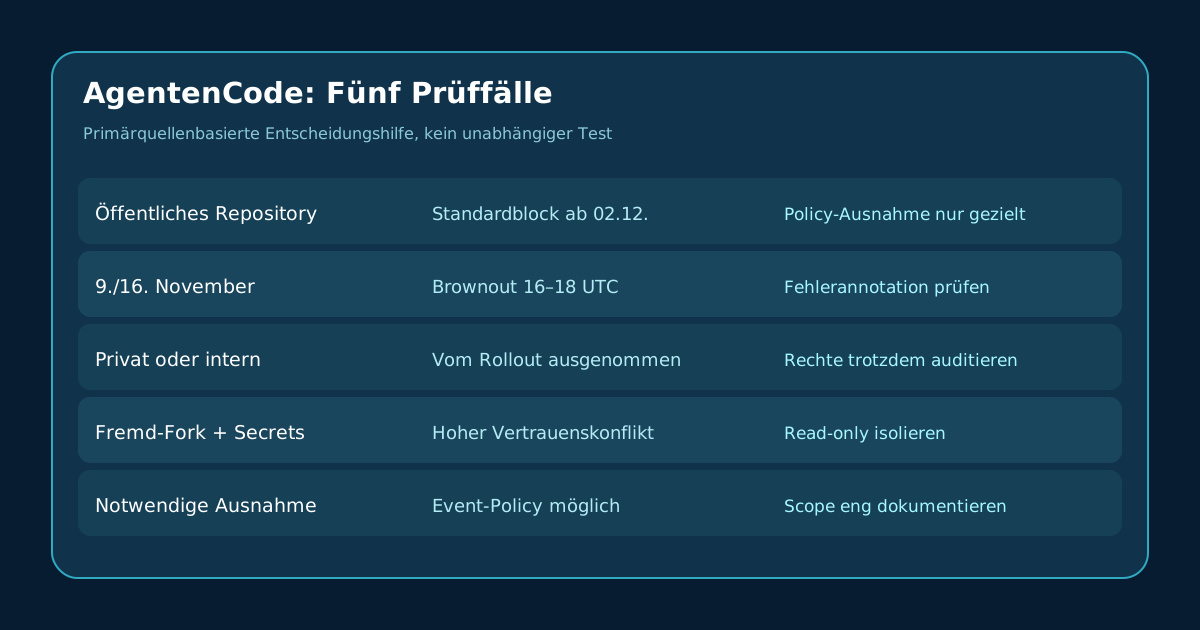
AgentenCode-Entscheidungsmatrix: fünf Risikofälle
Unsere Matrix unterscheidet, was wirklich von der neuen Standardregel betroffen ist, wann eine Ausnahme möglich bleibt und welcher Prüfpunkt vor dem nächsten Brownout sinnvoll ist. Sie beruht auf GitHubs datierter Ankündigung, nicht auf einem von uns durchgeführten Sicherheitstest.
Der zentrale Entscheidungsparameter ist nicht das Vorhandensein eines KI-Modells, sondern der Kombinationseffekt von Ereignis-Scope, fremden Änderungen und Token-/Secret-Rechten. Ein bewusst erlaubter Workflow kann weiterhin unsicher sein.
| Fall | Status | Prüfschritt |
|---|---|---|
| Öffentliches Repository | Standardblock ab 02.12. | Policy-Ausnahme nur gezielt |
| 9./16. November | Brownout 16–18 UTC | Fehlerannotation prüfen |
| Privat oder intern | Vom Rollout ausgenommen | Rechte trotzdem auditieren |
| Fremd-Fork + Secrets | Hoher Vertrauenskonflikt | Read-only isolieren |
| Notwendige Ausnahme | Event-Policy möglich | Scope eng dokumentieren |
Handlungsplan vor den Brownouts
Zuerst alle YAML-Dateien und Policies nach pull_request_target durchsuchen. Für jeden Treffer festhalten: öffentlich oder privat, Fork-Checkout ja/nein, Secret-Zugriff, Schreibrechte und fachliche Notwendigkeit. GitHubs Insights und Evaluate-Hinweise vor der Umstellung auswerten.
Wo möglich die Arbeit an unbekanntem Code in einem lesenden pull_request-Schritt isolieren; Änderungen mit höheren Rechten nur separat nach einer expliziten Freigabe durchführen. Eine ungefährliche Test-PR vor dem 9. November zeigt, welche Routine tatsächlich blockiert wird. AgentenCode hat diese Workflow-Tests nicht selbst ausgeführt.
Einordnung: engere Rechte statt pauschaler Freigabe
Die Ankündigung ist für Agententeams relevanter als ein weiterer Modellbenchmark: Ein konkreter Berechtigungspfad wird zum verbindlichen Standardrisiko. Das betrifft Betriebsprozesse, nicht nur die Qualität einer KI-generierten Codeänderung.
Unsere Empfehlung lautet, zuerst öffentliche Repositories mit externen Forks und privilegierten Tokens zu prüfen. Ausnahmen müssen eng auf erforderliche Workflows begrenzt bleiben. Sicherheitsvorgaben, die zu unübersichtlich sind, sollten nicht durch globales Allow-All umgangen werden.
Originalquellen
Häufige Fragen
Werden ab Dezember alle GitHub Actions blockiert?
Nein, die Regel betrifft pull_request_target in den genannten öffentlichen Repositories.
Was passiert während der Brownouts?
Betroffene Workflow-Läufe schlagen mit einer erklärenden Annotation fehl.
Reicht eine Ausnahme in der Event-Policy?
Nein. Eine Ausnahme hebt die Standardblockade auf, ist aber kein Sicherheitsnachweis.